


Мошенники, звонящие от имени Почты России, создали фейковый телеграм-бот

Мошенники, звонящие от имени Почты России, создали фейковый телеграм-бот

Мошенники, звонящие от имени Почты России, создали фейковый телеграм-бот

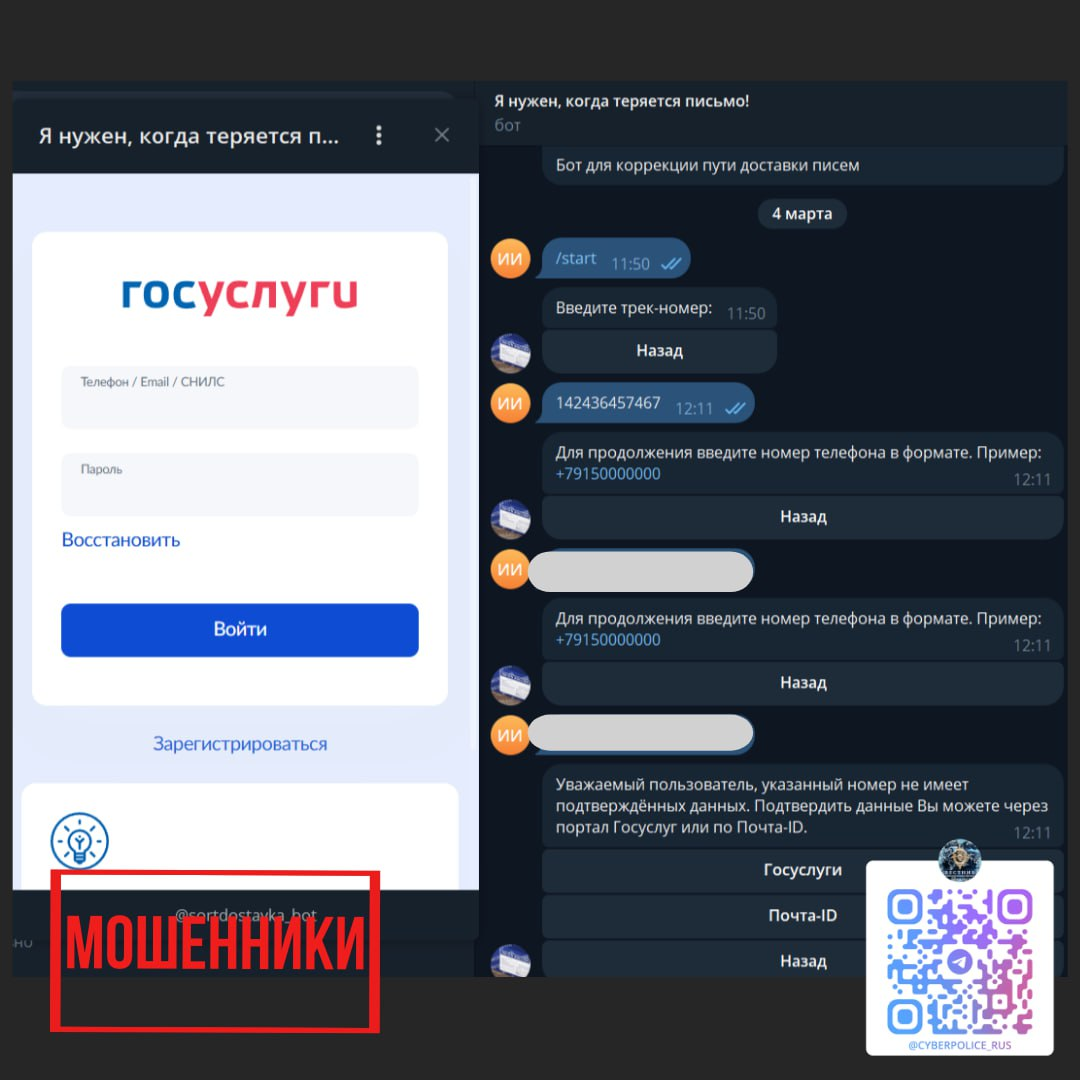
Киберполиция России зафиксировала новую уловку телефонных мошенников, стремящихся получить доступ к аккаунтам на портале «Госуслуги». Выманивать ключи им теперь помогает бот Telegram, якобы связанный с «Почтой России».

Вначале злоумышленники звонят от имени «Почты», сообщают о заказном письме или посылке и просят уточнить адрес доставки через мессенджер.

Основная задача мошеннического телеграм-бота — заставить собеседника раскрыть ключи доступа к госуслугам. Данные, введенные в форму при авторизации в чате, могут в дальнейшем использоваться для развития атаки.


По данным российских киберполицейских, реализация большинства схем обмана начинается с попытки получения доступа к аккаунту Госуслуг. При звонках мошенники могут представляться сотрудниками операторов связи, банков, правоохранительных органов, «Почты России», ресурсоснабжающих организаций, техподдержки Госуслуг.

Чтобы войти в контакт с потенциальными жертвами, злоумышленники придумывают различные поводы. Это может быть мнимая смена домофона или двери в подъезде, доставка цветов, звонок из деканата.

МВД РФ рекомендует подвергать сомнению любые сообщения, побуждающие к действию, и обязательно проверять информацию, обращаясь напрямую к заявленным источникам.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru