


Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

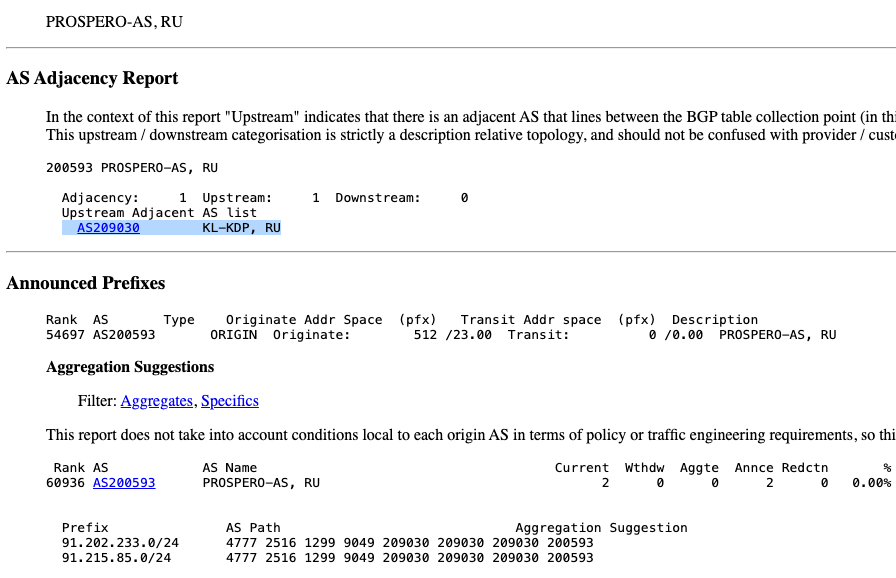
С конца прошлого года трафик российского провайдера Prospero идет транзитом через AS-сеть «Лаборатории Касперского». Поскольку IP-адреса Prospero засветились в спам- и фишинг-кампаниях, подобная ассоциация у многих вызвала недоумение.

Как выяснил блогер и исследователь Брайан Кребс, во французской ИБ-компании Intrinsec с большой долей уверенности полагают, что Prospero (AS200593) вовлечена в схемы предоставления услуг bulletproof-хостинга, известные как Securehost и BEARHOST.

Проведенное специалистами исследование выявило многочисленные злоупотребления: IP-адреса российского AS-провайдера неоднократно использовались для размещения фишинговых страниц, скриптов FakeUpdates, они же SocGholish, а также для управления троянами SpyNote, Octo и GootLoader.

А команда аналитиков Interisle Consulting Group, составляя список хостеров с наибольшей концентрацией спам-ботов по итогам 2024 года, вывела AS200593 на первое место.

Факт подключения Prospero к интернету через сети Kaspersky (AS209030) на днях подтвердила НКО Spamhaus, которая неоднократно пыталась внести BEARHOST в черные списки, которыми пользуются многие интернет-провайдеры.


В ответ на запрос KrebsOnSecurity о комментарии в Kaspersky опровергли предположение, будто они предоставляют услуги провайдеру bulletproof-хостинга.

«Эти утверждения неверны, Kaspersky не работает и никогда не работала с этим сервис-провайдером, — сказано в ответном письме. — Маршрутизация через сети, находящиеся в ведении Kaspersky, отнюдь не означает предоставление услуг: AS-система Kaspersky могла объявиться как технический префикс в сети телеком-провайдеров, с которыми сотрудничает данная компания».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru