


У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

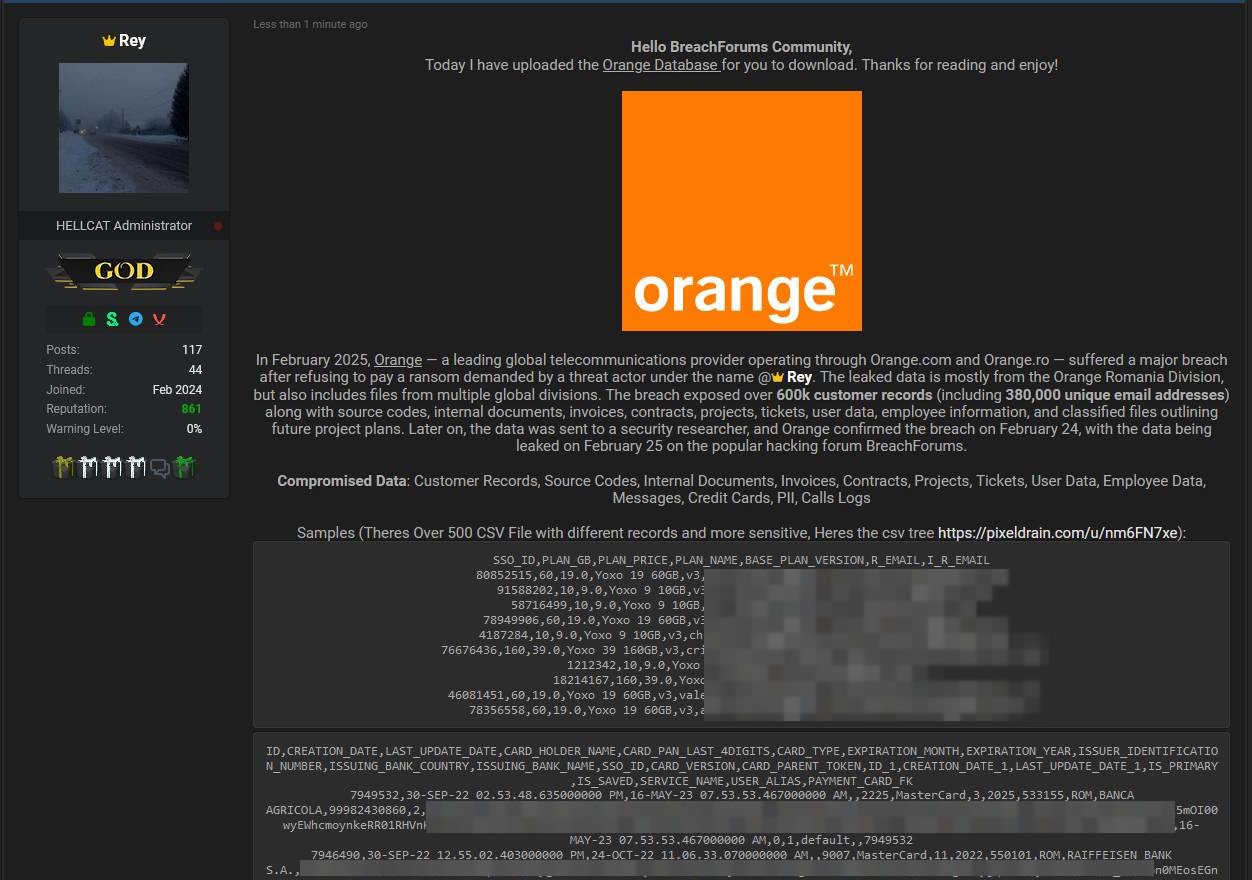
На хакерском форуме появилось сообщение о краже внутренних данных у Orange Group. Французский поставщик телеком-услуг подтвердил факт взлома и пытается оценить ущерб и минимизировать последствия.

По словам автора поста на BreachForums, ему удалось украсть тысячи документов, в том числе более 600 тыс. записей о клиентах румынского филиала компании, персональные данные сотрудников, информацию о контрактах и проектах, а также исходные коды.


В ходе приватной беседы взломщик поведал BleepingComputer, что он является участником кибергруппы, стоящей за шифровальщиком HellCat, однако атака на Orange с этими операциями не связана.

Для проникновения в системы жертвы использовались скомпрометированные учетные данные, а также уязвимости в Jira и внутренних порталах компании. Злоумышленники более месяца сохраняли доступ и сумели выкачать около 12 тыс. файлов общим объемом почти 6,5 Гбайт.

После кражи в системах оставляли записку с требованием выкупа, однако Orange упорно ее игнорировала, и тогда злоумышленники решили обнародовать успешную атаку.

В подтверждение своих слов собеседник передал экспертам образцы похищенных данных. Проверка показала, что записи содержат имейл персонала, партнеров и подрядчиков Orange Romania, а также неполные данные платежных карт.

Некоторые сведения устарели: сотрудники давно уволились, срок действия банковских карт истек. В ответ на запрос BleepingComputer о комментарии представитель Orange Group заявил:

«Orange может подтвердить, что целью атаки являлась ее деятельность в Румынии. Меры были приняты незамедлительно, операции клиентов не пострадали. Как выяснилось, утечка произошла из некритичного приложения, используемого для обработки документации».

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

RSS: Новости на портале Anti-Malware.ru