


Kaspersky для Linux стал доступен частным пользователям в России

Kaspersky для Linux стал доступен частным пользователям в России

Kaspersky для Linux стал доступен частным пользователям в России

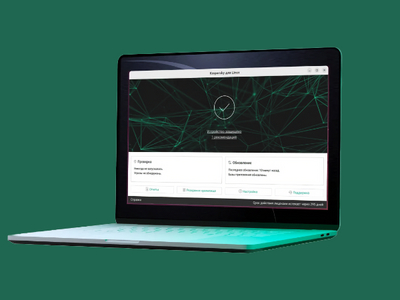
В портфолио «Лаборатории Касперского» появился новый продукт — Kaspersky для Linux, предназначенный для домашних пользователей. Программа обеспечивает защиту конфиденциальных и платёжных данных от киберугроз.

Компания выпустила этот продукт на фоне роста интереса к Linux в России. По её данным, количество обнаруженных вредоносных программ для этой операционной системы увеличилось более чем в 20 раз за период с 2019 по 2024 годы.

Среди наиболее распространённых угроз — программы-вымогатели, майнеры и вредоносный софт, внедряемый в исходный код популярного программного обеспечения.

Основные функциональные возможности Kaspersky для Linux включают:

  • сканирование системы, устройств и отдельных файлов для выявления вредоносных программ;
  • проверку съёмных носителей (USB-накопителей, жёстких дисков) при их подключении;
  • обнаружение вредоносных программ на основе анализа поведения;
  • проверку веб-ресурсов и загружаемых файлов на наличие вредоносного кода;
  • уведомления о попытках перехода на фишинговые сайты.

Екатерина Москалёва, руководитель группы закупок «Мобильные системы» компании «Ситилинк», отмечает:

«Интерес к устройствам на базе Linux продолжает расти. В 2024 году спрос на ноутбуки с этой операционной системой в Ситилинке увеличился на 113% по количеству заказов по сравнению с 2023 годом. Это связано с её открытым кодом и удобством использования. Доля ноутбуков с Linux в ассортименте компании выросла с 1,6% до 3,8% в 2024 году, а в январе 2025 года достигла 4,9%. Ожидается, что тенденция сохранится».

Антон Иванов, технический директор «Лаборатории Касперского», добавляет:

«Популярность Linux в России выросла на фоне ухода зарубежных компаний и курса на импортозамещение. Эту операционную систему выбирают не только технические специалисты, но и обычные пользователи. Однако важно учитывать вопросы безопасности: распространено мнение, что для Linux практически нет угроз, но это не так. Опыт защиты корпоративных систем с Linux лег в основу нового решения для домашних пользователей. Программа предназначена для противодействия вредоносным программам и онлайн-мошенничеству, помогая повысить безопасность пользовательских устройств».

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru