


Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

Flesh Stealer отчаянно противится анализу и не работает в СНГ

Объявившийся в прошлом году Flesh Stealer создан русскоязычным вирусописателем и не трогает жителей стран СНГ. Троян также умеет обходить защиту Google Chrome от кражи куки и препятствовать запуску под отладчиком и в ВМ.

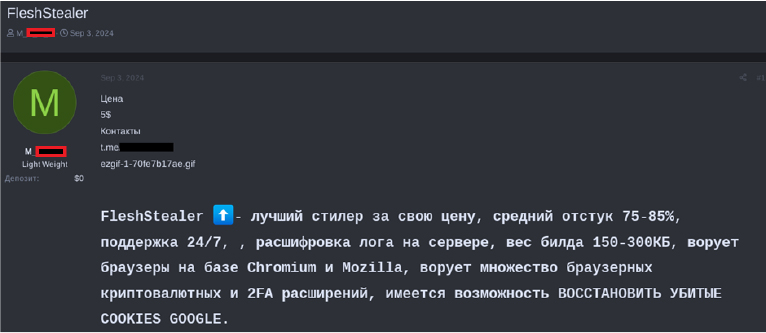
Вредоноса, по данным CYFIRMA, активно рекламируют в Discord, Telegram, на контент-платформах (Дзен), теневых форумах (Pyrex Guru). Деморолик был выложен на YouTube, но его в итоге удалили; такая же судьба постигла сайт, специально созданный для продвижения Flesh Stealer.


Новый Windows-троян (результат VirusTotal — 57/71 на 6 февраля) представляет собой приложение .NET, написанное на C#. Для сокрытия строк кода и вредоносных функций применяется обфускация (Base64).

При запуске Flesh Stealer прежде всего проверяет параметры языка ввода. При наличии совпадений по вшитому блок-листу дальнейшее исполнение откатывается.

Зловред также снабжен множеством средств противодействия анализу. Он проверяет характеристики ОЗУ, быстродействие системы, версию BIOS. Также проводится поиск строк, выдающих наличие ВМ (BOCHS, VMware, VirtualBox, Hyper-V, Qemu и т. п.). Обнаружив признаки враждебной среды, стилер завершает свои процессы.

Основными объектами внимания вредоноса являются браузеры. Он умеет воровать куки, учетки и историю из Chrome, Firefox, Microsoft Edge, Opera, Brave.

Из Chrome целевые данные извлекаются, невзирая на App Bound Encryption. Впрочем, обходить эту защиту умеют и другие стилеры — Lumma, Meduza, WhiteSnake, Glove.

Новобранца также интересуют базы данных и локально хранимые чаты Signal и Telegram, информация о USB-устройствах Plug and Play (для ее сбора используется WMI), пароли к Wi-Fi и другие данные таких профилей.

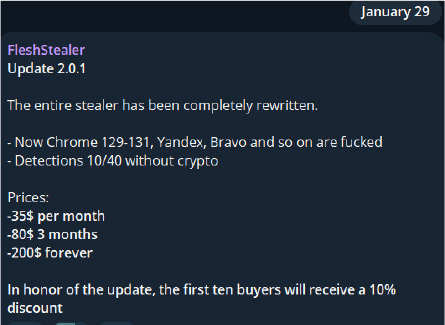
Доступ к Flesh Stealer вначале предоставлялся на безвозмездной основе — в рекламных целях. Раскрутив свое творение и собрав положительные отзывы, разработчик стал его совершенствовать, коммерциализировал и недавно выпустил новую версию, совместимую с Chrome 131 (текущая версия браузера Google — 133).

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru