


Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

В репозитории Python Package Index (PyPI) нашлась очередная порция вредоносных пакетов, доставляющих на Windows-компьютеры вредоносную программу WhiteSnake. Задача «белой змеи» — вытащить конфиденциальные данные жертвы.

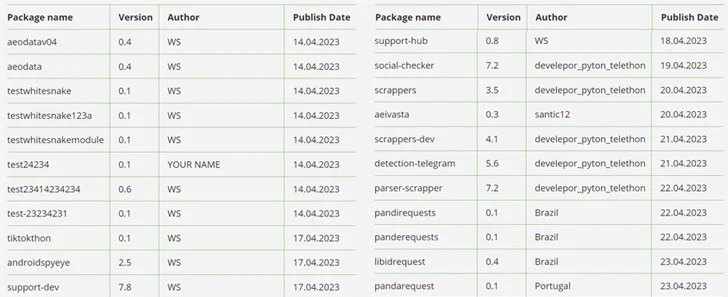
Пакеты, которых стоит остерегаться, имеют следующие имена: nigpal, figflix, telerer, seGMM, fbdebug, sGMM, myGens, NewGends и TestLibs111. Их загрузил злоумышленник с ником WS.

«В упомянутых пакетах можно найти зашифрованный Base64 исходный код Python-скриптов. Он располагается в файлах setup.py. В зависимости от версии операционной системы конечный пейлоад устанавливается после инсталляции Python-пакетов», — пишет в отчёте команда Fortinet FortiGuard Labs.

Если на целевом компьютере установлена Windows, жертва получает в систему вредонос WhiteSnake. Пользователям Linux достаётся скрипт на Python, собирающий конфиденциальную информацию.

В феврале прошлого года мы писали про WhiteSnake, который может атаковать как Windows, так и Linux. Тем не менее функциональность трояна в *nix-системах ограничена.

Летом прошлого года киберпреступники рассылали WhiteSnake российским компаниям от лица Роскомнадзора.

«Белая змея» может вытаскивать данные из браузеров, криптовалютных кошельков и популярных приложений: WinSCP, CoreFTP, Windscribe, Filezilla, AzireVPN, Snowflake, Steam, Discord, Signal и Telegram.


Исследователи из Checkmarx считают, что за распространением WhiteSnake стоит группировка PYTA31. Интересно, что найденные в PyPI пакеты демонстрируют функциональность клипера — вредоноса, перехватывающего данные в буфере обмена.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru