

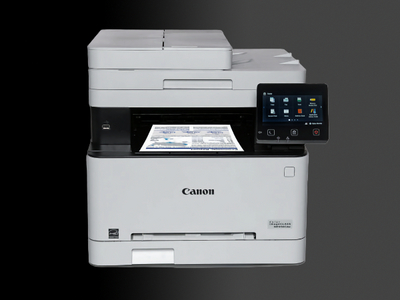

Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

В офисных многофункциональных устройствах и лазерных принтерах Canon были обнаружены уязвимости, позволяющие удаленно выполнить произвольный код или вызвать состояние отказа в обслуживании (DoS).

Проблемы CVE-2024-12647, CVE-2024-12648 и CVE-2024-12649 связаны с возможностью переполнения буфера при обработке некоторых шрифтов и метаданных. Степень угрозы во всех случаях оценена в 9,8 балла CVSS — как критическая.

Информируя пользователей, Canon подчеркнула: риск эксплойта выше для принтеров, напрямую подключенных к интернету. Успешная атака может повлечь потерю контроля над устройством.

Затронуты несколько моделей устройств семейства imageCLASS (в Европе продаются под брендом i-SENSYS, в Японии — Satera):

  • MF656CDW;
  • MF654CDW;
  • MF653CDW;
  • MF652CW;
  • LBP632CDW (прошивка v05.04 или ниже);
  • LBP633CDW (прошивка v05.04 или ниже).

Юзерам рекомендуется назначить принтеру частный IP-адрес, использовать файрвол или роутер для ограничения доступа и обновить прошивку.

Два года назад в принтерах Canon была обнаружена иная критическая уязвимость — возможность взлома ключей RSA, используемых для TLS-связи. А в 2020 году компания-производитель пострадала от атаки шифровальщика Maze; взломщикам удалось нарушить работу большинства сервисов Canon и украсть 10 Тбайт внутренних данных.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru