


Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Эксперты корейской ИБ-компании AhnLab представили результаты разбора техники RID Hijacking, применяемой в целевых атаках кибергруппы Andariel для создания в Windows бэкдор-аккаунтов с правами администратора.

Относительный идентификатор (RID) указывает на уровень доступа учетной записи Windows и является частью SID. Такие значения хранятся в базе данных SAM, по умолчанию доступной лишь с привилегиями SYSTEM.

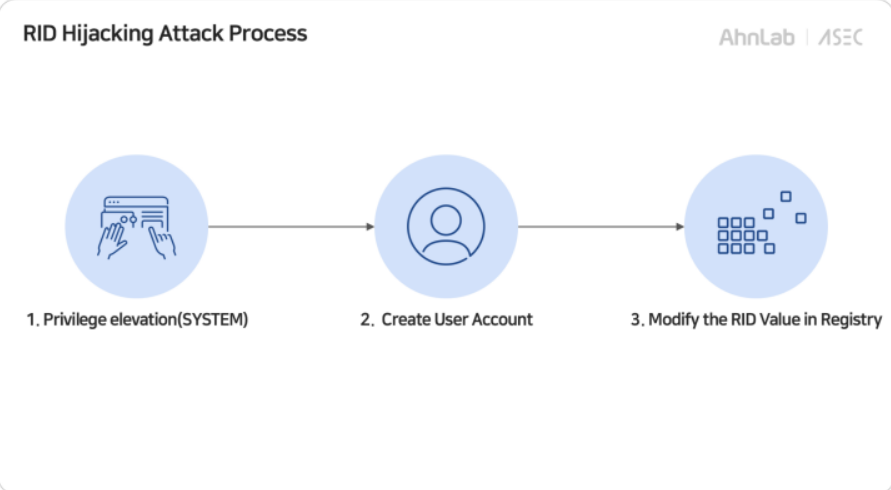
Авторы рассматриваемых атак получают их после взлома с помощью PsExec. Далее создается скрытая учетная запись обычного пользователя (с использованием команды NET USER), к имени добавляется символ «$».

Подмена RID для повышения привилегий аккаунта осуществляется с помощью специализированного opensource-инструмента и кастомного зловреда (на VirusTotal детектируется с результатом 49/72 по состоянию на 25 января). После этого новый юзер добавляется в группы RDP и администраторов Windows.


Для большей скрытности привнесенные в реестр (базу SAM) изменения экспортируются. Также удаляются ключ и бэкдор-аккаунт, который затем вытаскивается из бэкапа и заново регистрируется, чтобы активация не отобразилась в логах.

Инициатором атак RID Hijacking исследователи считают Andariel, входящую в состав Lazarus. Локальное повышение привилегий таким способом трудно выявить и предотвратить.

Снизить риски сисадминам поможет LSA: включенная служба позволяет мониторить попытки входа в систему, замены паролей, а также отслеживать и пресекать несанкционированный доступ к базе SAM.

Кроме того, рекомендуется ограничить использование PsExec, JuicyPotato и подобных им инструментов, отключить гостевые учетные записи, а остальным активировать многофакторную аутентификацию.

Подпишитесь на новости

Яндекс и VK могут объединить облака, офисные сервисы и ИИ

Яндекс и VK обсуждают создание совместного предприятия на базе Yandex B2B Tech и VK Tech. Если договорятся, на российском корпоративном ИТ-рынке появится игрок, способный продавать бизнесу почти всё сразу: облака, офисные сервисы, платформы данных, искусственный интеллект и инструменты разработки.

О переговорах сообщили источники РБК. Возможная сделка обсуждается более двух месяцев, однако окончательный состав активов ещё не определён.

Один из рассматриваемых вариантов предполагает передачу в СП всего VK Tech, а со стороны Яндекса — Yandex Cloud, «Яндекс 360» и одного из ИИ-активов Yandex B2B Tech.

Доли партнёров могут распределить поровну — 50 на 50. Работать объединённая структура, по данным источников, может на базе ООО «БТБ Тех».

Яндекс заявил, что не комментирует слухи, а VK Tech отказался от комментариев. Ещё в июле СМИ писали, что компании обсуждают стратегическое партнёрство в облачных технологиях, сервисах продуктивности и ИИ для бизнеса.

Корпоративные направления обеих компаний растут бодрее многих соседей по рынку. Выручка Yandex B2B Tech в первом полугодии 2026 года увеличилась на 32%, до 28,9 млрд рублей, а VK Tech — на 35,3%, до 9 млрд рублей.

Эксперты видят в возможном союзе попытку сократить ценовую конкуренцию, объединить расходы на разработку и расширить перекрёстные продажи. Яндекс принесёт сильные позиции в облаках, ИИ и информационной безопасности, VK — корпоративные коммуникации, HR-tech и опыт работы с госсектором. По одной из оценок, совместная структура сможет занять около 30% рынка.

Напомним, сегодня стало известно, что Яндекс выпустил систему контроля безопасности корпоративного ИИ.

RSS: Новости на портале Anti-Malware.ru