



Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

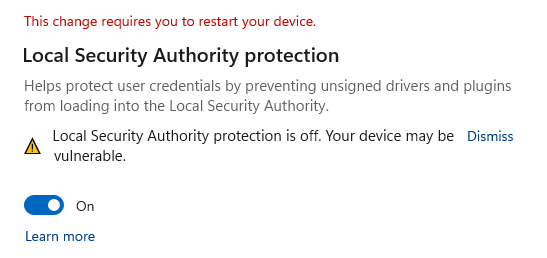
Microsoft устранила в Windows баг, вызывавший алерты Windows Security об отключении защиты Local Security Authority (LSA). Фикс получился интересный: корпорация просто удалила соответствующий пункт из настроек.

LSA Protection помогает защитить пользователей от кражи учётных данных и мешает вредоносному коду внедряться в процесс LSASS.exe. Как правило, дамп памяти именно этого процесса используется для извлечения важной информации.

Microsoft ранее признала наличие проблемы, вызывающей постоянные алерты и требующей перезапуска Windows для активации Local Security Authority. Даже если LSA Protection была включена, ОС всё равно утверждала, что пользователь уязвим.

Позже стало понятно, что проблема затрагивает версии Windows 11 21H2 и 22H2. а причиной всему — очередное обновление антивирусной платформы Microsoft Defender.


Сейчас корпорация утверждает, что баг удалось побороть:

«Мы устранили проблему с выходом апдейта KB5007651 для Microsoft Defender. Проверьте наличие обновлений, чтобы установить их вручную».

Сам способ разрешения проблемы, однако, вызывает ряд вопросов. Если соответствующая опция удалена из настроек Windows, то как теперь проверить, включена ли LSA Protection. Для этого придётся задействовать один из компонентов операционной системы — «Просмотр событий».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru