



Удаление идентификаторов SID может привести к сбою в работе Windows

Удаление идентификаторов SID может привести к сбою в работе Windows

Удаление идентификаторов SID может привести к сбою в работе Windows

Microsoft предупреждает пользователей, что удаление идентификаторов безопасности Windows (SID) из списка разрешений может привести к проблемам в работе самой операционной системы, а также установленных приложений. Речь идет об идентификаторах, имеющих специфические «непонятные» имена.

Специальный тип идентификаторов безопасности SID был реализован в Windows 2012 и Windows 8. Их задача — предоставлять компонентам Windows доступ к определенным ресурсам на компьютере. Такими ресурсами могут быть файлы, директории, записи реестра и даже девайсы.

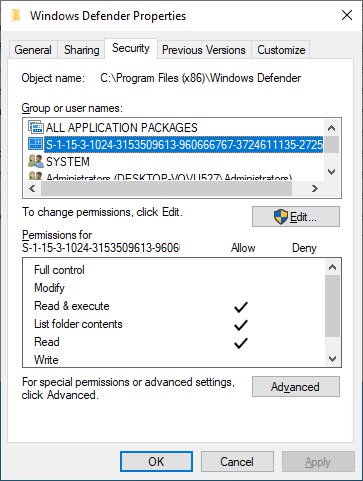
Такие типы SID можно отличить по виду, который далек от удобочитаемого. Вместо чего-нибудь вроде TrustedInstaller или System такие идентификаторы показаны в виде целой серии чисел и символов (показано на рисунке ниже).

По словам Microsoft, Windows 10 версии 1809 использует более 300 идентификаторов SID, самый распространенный из которых:

S-1-15-3-1024-1065365936-1281604716-3511738428-1654721687-432734479-3232135806-4053264122-3456934681

Примеры других SID можно посмотреть здесь.

В опубликованном сегодня сообщении Microsoft корпорация заявила, что удаление таких идентификаторов SID может привести к неработоспособности Windows или приложений.

Это актуально для систем Windows 10, Windows 8.1, Windows 8, Windows Server 2016, Windows Server 2012 R2 и Windows Server 2012.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru