


В России произошел сбой на сетях мобильных операторов

В России произошел сбой на сетях мобильных операторов

В России произошел сбой на сетях мобильных операторов

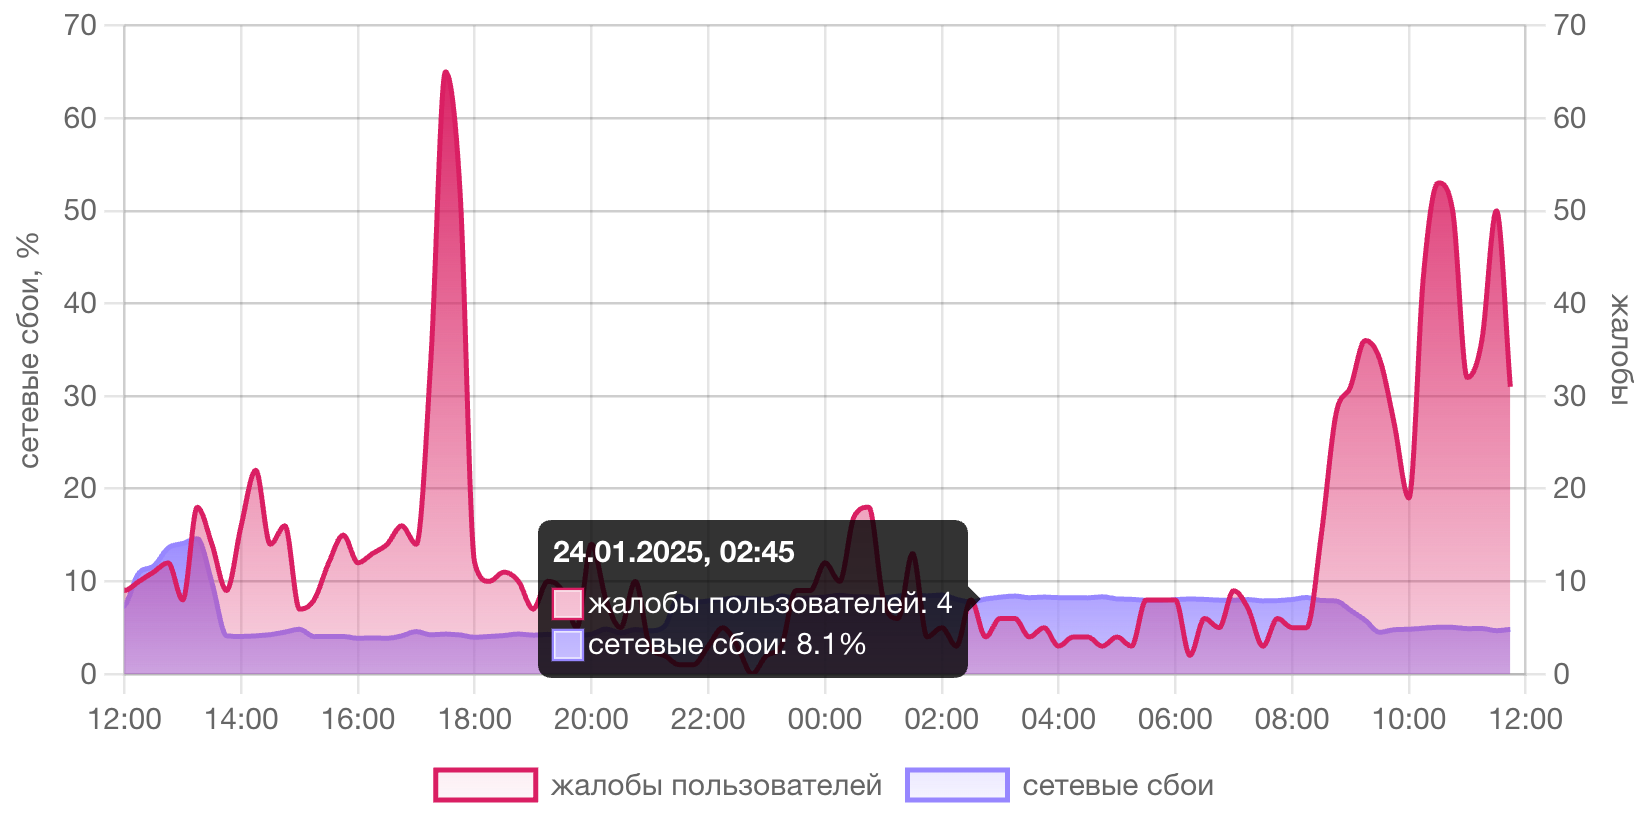
Утром 24 января пользователи социальных сетей начали сообщать о сбоях в работе мобильной связи и затрудненном доступе к ряду онлайн-сервисов. Теперь появились жалобы и на работу WhatsApp (принадлежащий признанной экстремистской и запрещенной в России корпорации Meta).

Первыми о проблемах написал телеграм-канал «Раньше всех. Ну почти» в 10:17 по московскому времени:

«Очевидцы сообщают о сбое в работе мобильных операторов в РФ. У части абонентов не работает мобильная связь, кто-то не может загрузить сайт, у других не открывается Telegram».

Согласно данным сервиса Downdetector, сбои в работе МТС начали фиксироваться уже с 8 утра, у Билайна — с 8:30, у Ростелекома и его «дочки» Т2 — с 9:30, а у МегаФона и его MNVO YOTA — с 10:45 по московскому времени. Пользователи МТС и «Ростелекома» жаловались не только на проблемы с мобильной связью, но и на трудности с доступом в интернет через кабель или Wi-Fi.

По информации сервиса «Сбой.рф», наибольшее число жалоб поступало от абонентов МегаФона и YOTA. Пользователи других операторов сообщали о сбоях реже.

Как отмечает РБК, одновременно с жалобами на работу операторов связи начали поступать сообщения о сбоях в работе других сервисов, включая мессенджеры Telegram и WhatsApp (принадлежащий признанной экстремистской и запрещенной в России корпорации Meta), а также онлайн-сервисы ВТБ и «Т-Банка».

Пресс-служба МегаФона в комментарии для РБК заявила:

«Возможные проблемы с доступом к отдельным зарубежным интернет-ресурсам происходят по причинам, не зависящим от нас».

Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), подведомственный Роскомнадзору, в ответ на запрос «Ведомостей» сообщил, что сбой был зафиксирован на зарубежных стыках компании «Мегафон» с европейскими сетями связи. Проблема была оперативно устранена. У других операторов сбоев выявлено не было.

Напомним, что ранее масштабный, хотя и кратковременный, сбой в работе российского интернета произошел 14 января. Тогда он также затронул работу мобильных операторов.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru