


В рунете произошел масштабный сбой

В рунете произошел масштабный сбой

В рунете произошел масштабный сбой

14 января, в 17:10 по московскому времени, у российских пользователей массово перестали открываться сайты, как отечественные, так и зарубежные. Роскомнадзор объяснил произошедшее проблемами у операторов связи.

Первым о сбое сообщил телеграм-канал Baza. Из эфира пропали сайты сервисов, предназначенных для мониторинга сбоев, включая «Сбой.рф».

Сервис Downdetector, по информации издания 3D News, работал, но также периодически становился недоступен.

Сбой парализовал работу множества онлайн-сервисов: не открывались поисковые системы, информационные ресурсы, онлайн-банкинг, службы доставки, интернет-магазины, такси и каршеринговые платформы.

Проблемы наблюдались даже с доступом к российским сайтам из-за рубежа. По данным 3D News, стабильную работу сохраняли только Telegram и платформы группы VK.

Роскомнадзор связал инцидент с техническими проблемами у операторов связи.

«Фиксируются сбои у всех операторов, причина устанавливается», — сообщила пресс-служба ведомства в телеграм-канале Mash.


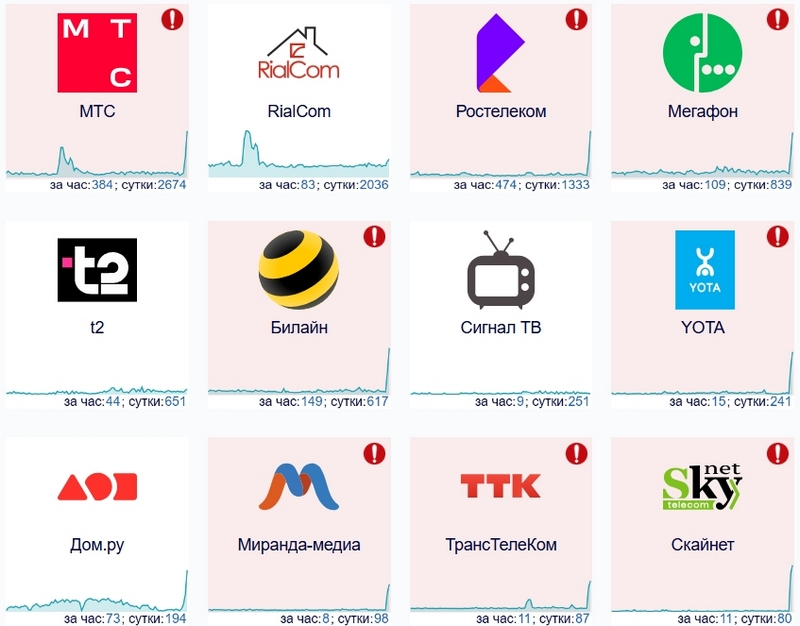
Сбой затронул практически всех ключевых операторов и провайдеров, включая «Ростелеком», «Дом.ру», МТС, «МегаФон», «Билайн» и других. У некоторых пользователей также наблюдались перебои с мобильной связью.

При этом в «Ростелекоме» заявили, что проблемы с доступом в интернет не связаны с неполадками в их инфраструктуре.

По информации «КоммерсантЪ», работа рунета начала восстанавливаться уже в 17:25 по московскому времени.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru