Google представила новый набор защитных функций в Chrome — теперь браузер получает дополнительные механизмы безопасности, призванные удерживать встроенный ИИ от выполнения вредоносных действий и защищать пользователей от скрытых атак через веб-контент.
Это обновление стало продолжением внедрения в Chrome возможностей Gemini — когда модель сама может планировать действия в браузере, переходить по сайтам, нажимать кнопки и выполнять небольшие задачи.
А вместе с новыми возможностями появились и новые риски: в первую очередь — инъекция в промпты, когда вредоносные подсказки скрываются внутри веб-страницы и пытаются заставить агент делать то, чего пользователь не просил.
Главная новинка — User Alignment Critic, отдельная модель-наблюдатель, которая проверяет каждое планируемое действие агента. Она не видит содержимое подозрительных страниц, а работает только с метаданными. Это делает её устойчивой к попыткам «отравления» вредоносными подсказками.
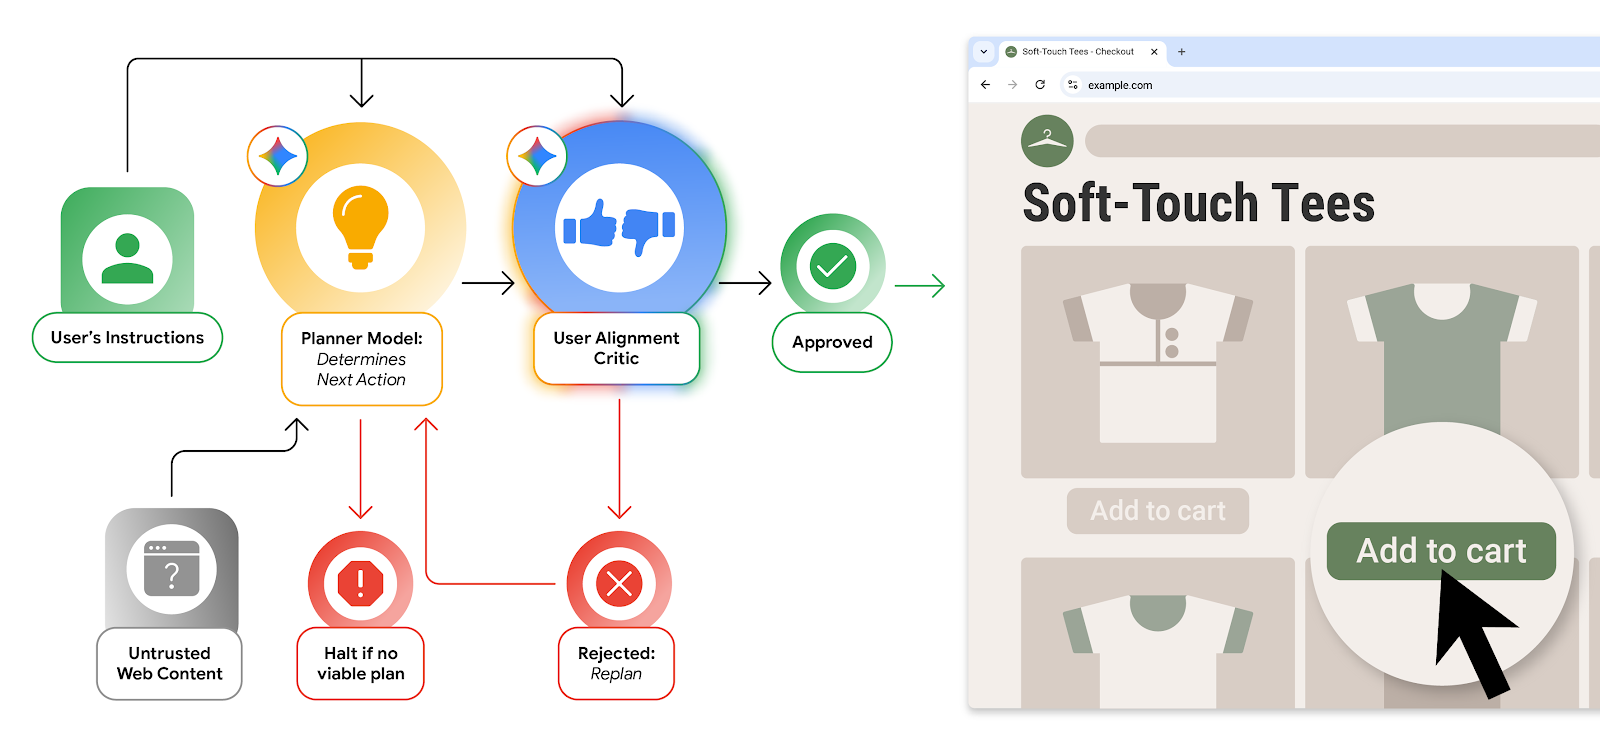
Если Critic считает, что действие не соответствует цели пользователя, оно просто блокируется — агент не сможет продолжить выполнение команды. Если ошибки повторяются, управление возвращается пользователю.
Google отмечает, что User Alignment Critic дополняет уже существующую технику spotlighting, которая заставляет ИИ строго следовать пользовательским инструкциям и игнорировать то, что встроено в веб-страницу.
Второе нововведение — система Agent Origin Sets. Она ограничивает, с какими сайтами агент может взаимодействовать.
Все источники делятся на два типа:
- только чтение — Gemini может анализировать контент, но не выполнять действия;
- чтение-запись — агент может читать страницу, нажимать кнопки, вводить текст.
Такой механизм предотвращает ситуации, когда ИИ получает доступ к сайтам, к которым пользователь вообще не обращался, — например, ко вкладке с интернет-банком.
Добавленная прослойка безопасности не видит реального веб-контента, поэтому её невозможно «обмануть» вредоносным кодом.
Теперь Chrome будет запрашивать явное подтверждение пользователя перед тем, как ИИ выполнит потенциально опасные операции:
- переход на банковские и медицинские порталы;
- авторизация через Google Password Manager;
- любые действия с оплатами, покупками и отправкой сообщений.
Кроме того, создаётся рабочий журнал, чтобы пользователь мог видеть, что именно планирует агент и какие действия он хотел бы выполнить.
Chrome также проверяет страницы на наличие скрытых инъекций и работает в связке с Safe Browsing и системой локального выявления мошенничества. Если специальный классификатор решает, что контент пытается манипулировать моделью, действие ИИ блокируется.