


В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

Московский Департамент информационных технологий (ДИТ) предлагает гражданам принять участие в тестировании нового ИИ-инструмента защиты от мошенников, созданного в рамках ИБ-проекта «Перезвони сам».

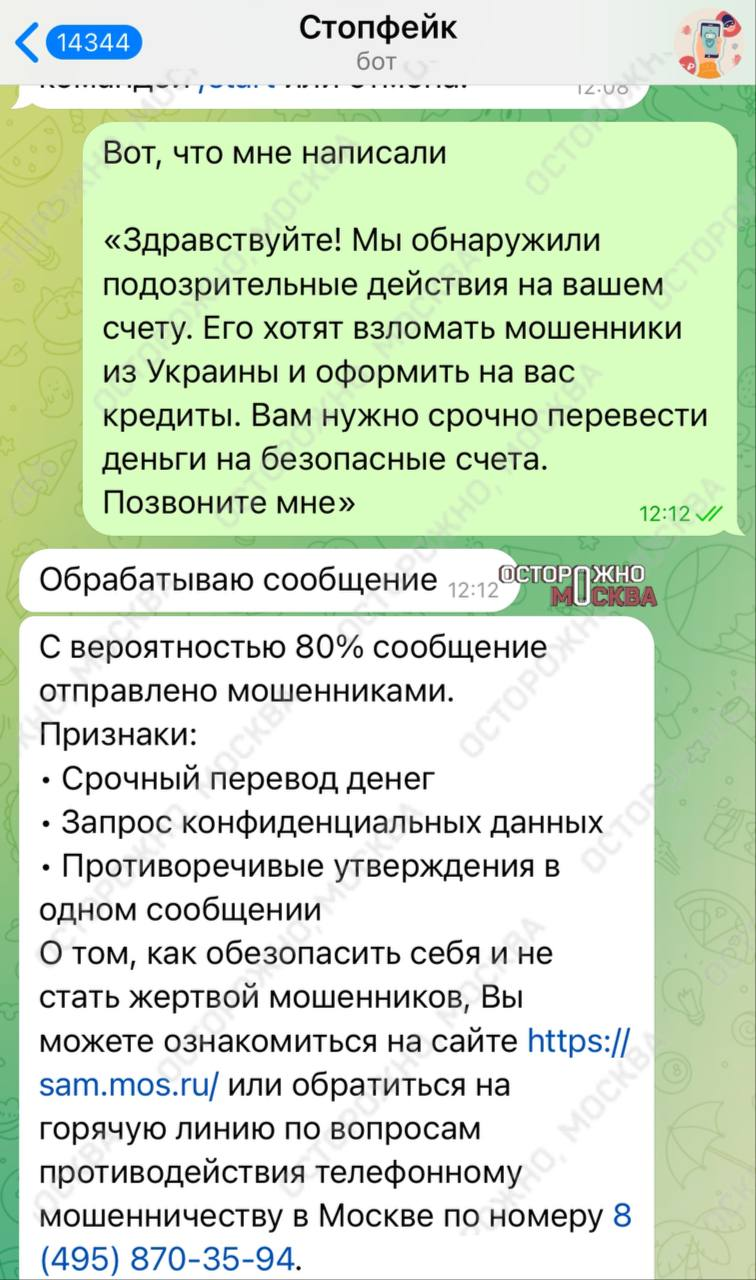
Специализированный телеграм-бот выполняет проверку текстовых и голосовых сообщений на наличие дипфейков и других признаков обмана. Доступ к нему предоставляется на безвозмездной основе.

«Мы создали бесплатный инструмент, который поможет проверить полученные сообщения, — заявила Валентина Шилина, руководитель проекта «Перезвони сам» столичного ДИТ. — Телеграм-бот анализирует присланные скриншоты переписки, текстовое или голосовое сообщение и помогает определить, есть ли в нем признаки мошенничества. Сервис работает с применением искусственного интеллекта, включая большие языковые модели и технологии оптического распознавания текста и речи».

Выявляя попытки мошенничества, ИИ-анализатор работает по таким сигналам, как эмоциональное давление, манипуляции, просьбы о предоставлении персональных данных или переводе денег. В текстах он также выискивает подозрительные ссылки, в аудиозаписях — признаки синтезированной речи.

По результатам анализа умный бот выводит процент вероятности обмана и основания для подозрений. Пользовательский ввод планируется использовать для обучения ИИ-модели с целью повышения эффективности и пополнения базы знаний о мошеннических схемах.

Новый сервис запущен в пилотном режиме до 27 февраля; получить доступ к телеграм-боту можно по прямой ссылке или с сайта «Перезвони сам». Проверки показали, что текстовые сообщения новый инструмент пока обрабатывает лучше, чем скриншоты документов и аудиофайлы.


Отзывы и замечания москвичей принимаются по телефону горячей линии и через форму обратной связи и будут учтены при доработке ИИ-сервиса. Согласно планам, он должен заработать в полном объеме весной.

Московская новинка — далеко не первый ИИ-инструмент киберзащиты, созданный в России. Так, в начале прошлого года была обнародована разработка Кубанского государственного технического университета: Python-софт, использующий ИИ для выявления мошенников в чатах мессенджеров.

А в ноябре стало известно, что ИИ помог российским киберкопам найти и задержать участника группы телефонных мошенников, действовавших на территории Ростовской области.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru