


Схема с кражей денег при помощи NFC добралась до России

Схема с кражей денег при помощи NFC добралась до России

Схема с кражей денег при помощи NFC добралась до России

Аналитики антивирусного вендора «Доктор Веб» обнаружили новую версию банковского трояна NGate для Android. Зловред позволяет злоумышленникам снимать деньги со счетов потенциальных жертв в любых банкоматах без контакта со скомпрометированным устройством.

NGate появился еще в 2023 году. Первыми его жертвами стали клиенты чешских банков. Злоумышленники в ходе атаки комбинировали социальную инженерию, фишинг и использование вредоносного кода.

В итоге киберпреступники получали доступ к возможностям скомпрометированного устройства в удаленном режиме. Данная кампания была пресечена правоохранительными органами Чехии, однако её адаптировали для России.

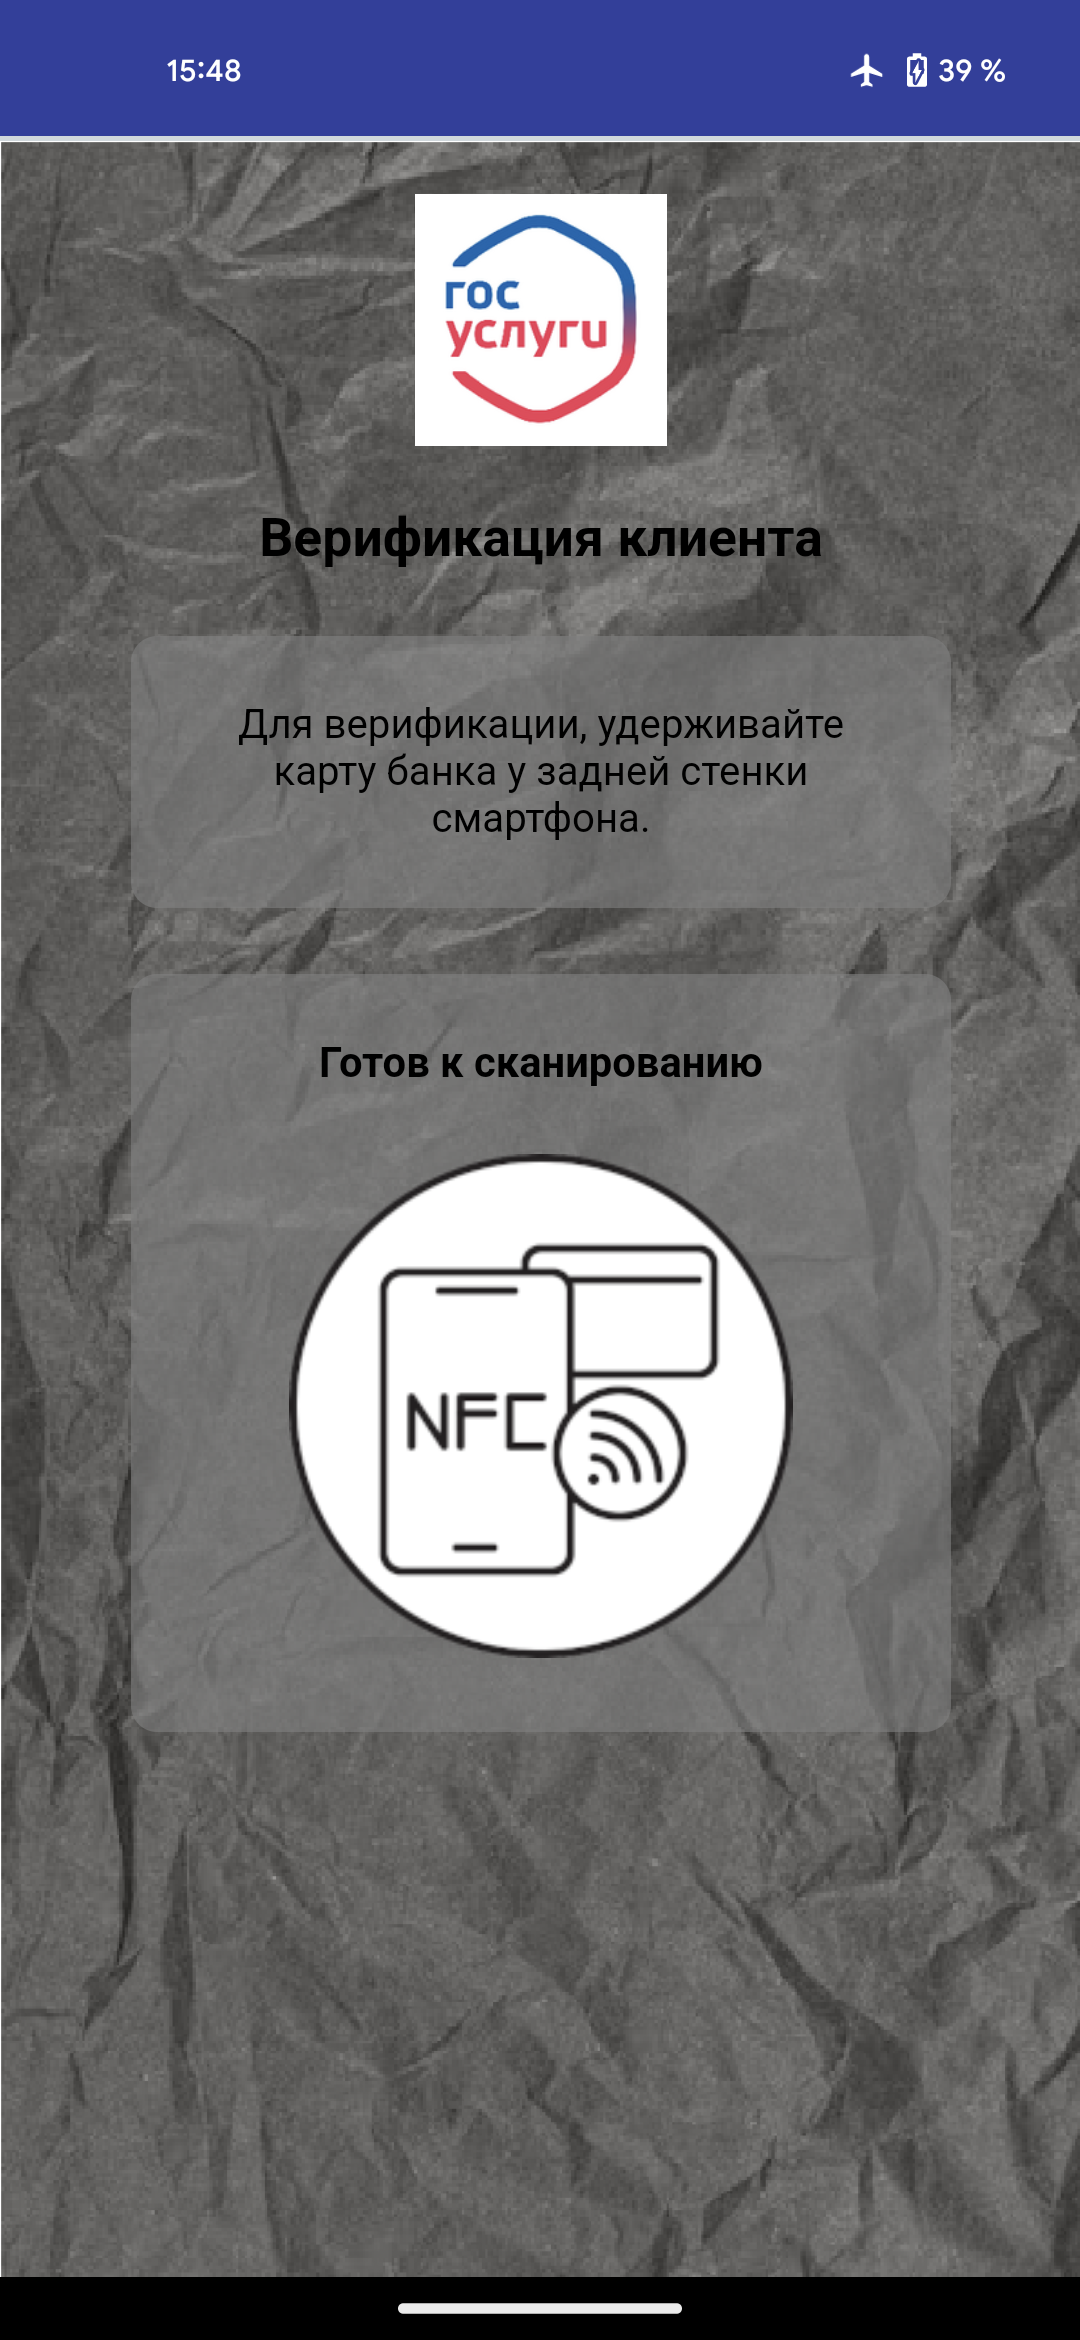
Запускает цепочку компрометации звонок от мошенников. Они заманивают жертву обещаниями социальных выплат или неких финансовых выгод, для получения которых необходимо установить приложение со специального сайта. Приложения маскируются под банковские или клиент Госуслуг.


NGate представляет собой модификацию приложения с открытым исходным кодом NFCGate, которое изначально предназначено для отладки протоколов передачи данных через интерфейс NFC.

Злоумышленники воспользовались возможностью захвата NFC-трафика приложений и передачи его на удаленное устройство, которым может выступать не только сервер, но и любой смартфон.

Авторы зловреда модифицировали код, добавив к нему интерфейсы с айдентикой финансовых организаций, и включили режим ретрансляции NFC-данных. В состав приложения также включили библиотеку nfc-card-reader, которая позволяет удаленно получить номер карты и срок ее действия.

После запуска приложения жертве, якобы для верификации себя в качестве клиента, предлагается приложить платежную карту к смартфону, ввести ПИН-код и подождать, пока псевдоприложение распознает карту.

В это время происходит считывание данных с карты и передача их злоумышленникам. Как обратили внимание в «Доктор Веб», атакуемый смартфон не требует root-доступа.


Пока жертва удерживает карту, приложенную к смартфону, злоумышленник уже будет запрашивать выдачу наличных в банкомате. Возможно использование украденных реквизитов для покупок: в момент, когда нужно будет приложить карту, мошенник просто предъявит свой телефон, который передаст цифровой отпечаток банковской карты жертвы. Подтвердить операцию он сможет полученным раннее ПИН-кодом.

Вместе с тем зловред успешно детектируется антивирусами для Android. Вендор также рекомендует устанавливать приложения только из официальных магазинов и тщательно следить за посещаемыми сайтами.

Аналогичную кампанию обнаружил в ноябре 2024 года банк ВТБ.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru