


В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

Всплеск активности C.A.S (Cyber Anarchy Squad) позволил экспертам «Лаборатории Касперского» освежить свои знания о техниках, тактиках и инструментах кибергруппы, а также выявить ее связи с другими хактивистами.

По данным ИБ-компании, группировка C.A.S проводит атаки на территории России и Белоруссии с 2022 года. От нападений, нацеленных на причинение максимального ущерба, страдают организации разных вертикалей.

Проникновение в сети мишеней обычно происходит через эксплойт уязвимостей в публично доступных сервисах — Jira, Confluence, Microsoft SQL Server. Иногда с этой целью используются услуги брокеров готового доступа.

Развить атаку помогают добытые из открытых источников трояны удаленного доступа (в настоящее время Revenge RAT и Spark RAT). Используются также CMD, PowerShell, Meterpreter, а для сбора учеток — XenAllPasswordPro, BrowserThief и Mimikatz.

Чтобы уберечь зловредов от обнаружения, их папки вносят в список исключений Microsoft Defender. В качестве дополнительной меры защиты троянские экзешники маскируют под легитимные процессы Windows: svxhost.exe, svrhost.exe, rpchost.exe, ssbyt.exe.

Взломщики также могут получить полный контроль над СЗИ — из-за неправильных настроек, и такие случаи нередки. В ходе одной из атак C.A.S удалось отключить агент EPP, который забыли запаролить, с использованием rm.ps1.

Для закрепления в системах создаются новые учетные записи (с помощью net.exe), а также новые ключи реестра.

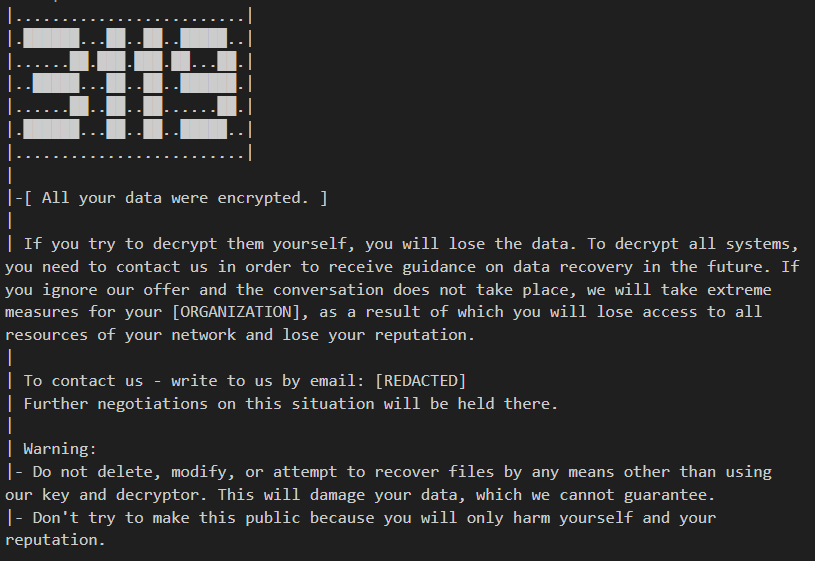
Во взломанную сеть запускаются шифровальщики, созданные с помощью утекших в Сеть билдеров LockBit и Babuk. Расширения, добавляемые к именам обработанных файлов, обычно генерируются случайным образом.

Иногда в этом качестве используется число 3119, сдублированное в имени троянского файла. Как оказалось, это порядковые номера букв латиницы — C, A и S.


Для нанесения еще большего вреда злоумышленники могут стереть данные в некоторых сегментах сети или на определенных серверах. С этой целью вначале с помощью утилиты df проводится сбор информации о подключенных дисках, а потом уже в ход идет dd.

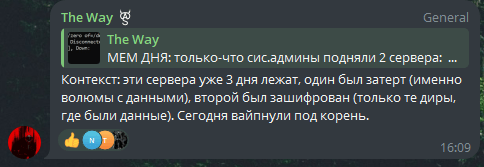
Участники C.A.S, как и многие другие хакитивисты, любят похвастаться своими успехами в Telegram.


Кроме телеграм-канала, у C.A.S есть открытый чат для ведения дискуссий с подписчиками. Примечательно, что среди его администраторов числятся также представители других хактивистских групп, в том числе Ukrainian Cyber Alliance.

В инфраструктуре одной из недавних жертв целевой атаки были обнаружены артефакты, указывающие на связь C.A.S с группировкой DARKSTAR, она же Shadow и Comet.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru