


Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

В Cado Security выявили новую схему распространения инфостилера Realst. Потенциальной жертве поступает деловое предложение; обсудить его можно по видеосвязи, скачав по подсказке профильную программу, а на самом деле — трояна.

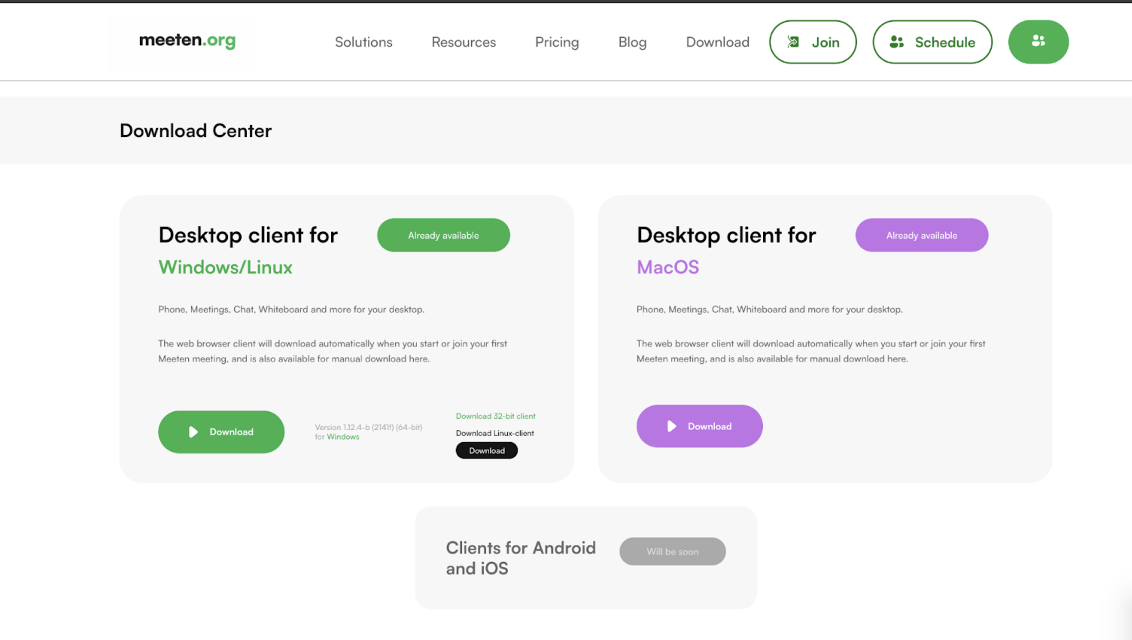
Сайт вымышленного поставщика инструментов для видеоконференций заполнен контентом, сгенерированным ИИ; для него также созданы аккаунты в соцсетях. Название фейковой компании с сентября менялось несколько раз; зафиксированы Clusee, Cuesee, Meeten, Meetone и Meetio (текущее).

Сценарии привлечения пользователей на вредоносный сайт различны. Мошенники могут, к примеру, создать в Telegram поддельный аккаунт кого-то из знакомых своей мишени и от его имени озвучить желание обсудить коммерческое предложение по видеосвязи.

Многим жертвам предлагали сотрудничество в качестве инженера Web3. Зафиксирован также случай, когда работнику неназванной компании от ее имени пригласили присоединиться к инвестиционному проекту и даже прислали презентацию.

На всех сайтах мифического разработчика решений для видео-конференц-связи обнаружен JavaScript, который пытается вытащить криптовалюту из расширений кошельков в браузерах. Сценарий отрабатывает еще до загрузки замаскированного Realst, который предлагается в двух версиях: для macOS и Windows.


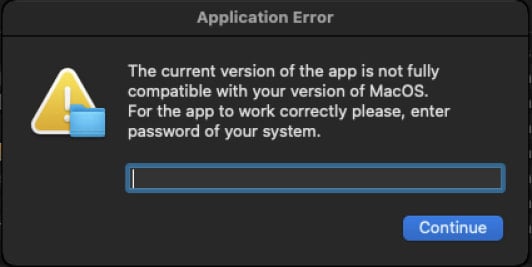
Версия для macOS отдается в виде файла CallCSSetup.pkg (возможен также формат DMG). При его открытии выводятся два сообщения об ошибке: сервер недоступен и несовместимость с версией ОС. Для исправления ситуации предлагается ввести пароль пользователя системы.


Чтобы выманить таким образом ключ, позволяющий повысить привилегии, троян использует инструмент командной строки osascript. Аналогичным образом действуют и другие стилеры — Atomic, Cuckoo, MacStealer, Banshee.

Версия Realst для Windows (MeetenApp.exe) распространяется как файл NSIS с валидной цифровой подписью. Сертификат, по словам аналитиков, был украден у британской компании Brys Software.

В инсталлятор встроено приложение Electron, загружающее с внешнего сервера исполняемый файл инфостилера, написанного на Rust. Постоянное присутствие зловреда в системе обеспечивается внесением изменений в реестр.

Троян Realst умеет собирать и отсылать на свой сервер следующую информацию:

  • системные данные;
  • учетки Telegram;
  • данные банковских карт;
  • пароль к связке ключей (macOS-версия);
  • куки и учетки, сохраненные в Google Chrome, Opera, Brave, Microsoft Edge, Arc, CocCoc, Vivaldi;
  • данные криптокошельков Ledger, Trezor, Phantom, Binance.
Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru