


Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

Новый банковский Android-троян DroidBot маскируется под Chrome, Google Play

На ландшафте киберугроз появился новый банковский троян для Android — DroidBot. Попав на смартфон, вредонос может извлекать учётные данные не только от банковских приложений, но и от криптокошельков.

На атаки DroidBot указали специалисты компании Cleafy, по словам которых операторы трояна действовали с июня 2024 года.

Авторы зловреда распространяют его по модели «вредонос как услуга» (MaaS) и просят 3 тысячи долларов в месяц за возможность использовать DroidBot в кибератаках без ограничений.

Исследователи насчитали как минимум 17 кибергруппировок, подписавшихся на MaaS и разработавших собственные кастомные пейлоады для атак на конкретных жертв.

Несмотря на отсутствие выдающихся и сложных функциональных возможностей, DroidBot удалось заразить 776 устройств в Великобритании, Италии, Франции, Германии и Турции.

В Cleafy считают, что новый банковский Android-троян в настоящее время находится в стадии разработки, а операторы в ближайшее время планируют расширить географию атак.

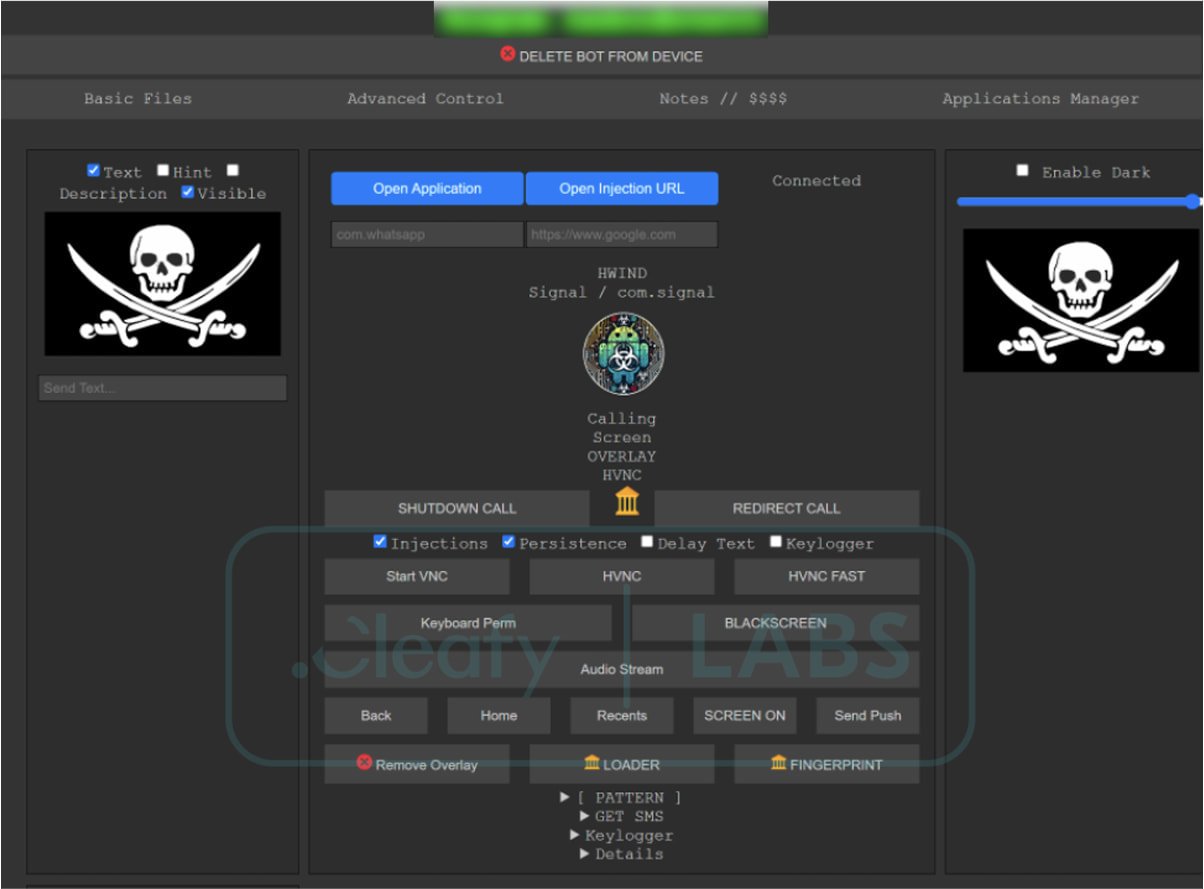
Судя по всему, разработчики DroidBot проживают в Турции. Они стоят за созданием не только самого билдера вредоноса, но и C2-серверов с панелью администратора. Последняя позволяет контролировать все кампании и получать скомпрометированные данные.


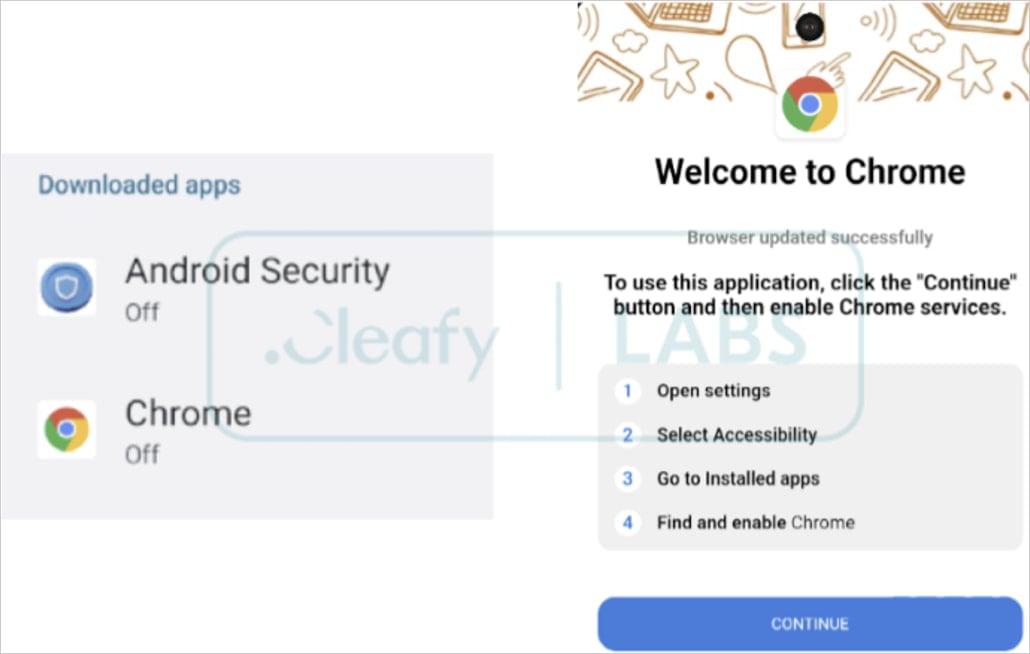
DroidBot часто маскируется под легитимный софт вроде Google Chrome, Google Play Store или «Android Security».


Среди его функциональных возможностей эксперты отмечают следующие:

  • Кейлоггинг: вредонос считывает нажатие клавиш виртуальной клавиатуры;
  • Наложение собственных окон: троян выводит фейковые формы для ввода данных поверх легитимных приложений;
  • Перехват СМС-сообщений: вытаскивает одноразовые коды из входящих текстовых сообщений.
Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru