

Инфостилер Jarka прожил год на PyPI под видом инструментов интеграции ИИ

Инфостилер Jarka прожил год на PyPI под видом инструментов интеграции ИИ

Инфостилер Jarka прожил год на PyPI под видом инструментов интеграции ИИ

Эксперты «Лаборатории Касперского» нашли на PyPI два схожих пакета, якобы реализующих доступ к API популярных ИИ-моделей — GPT-4 Turbo и Claude AI. Анализ показал, что истинной целью в обоих случаях является внедрение зловреда JarkaStealer.

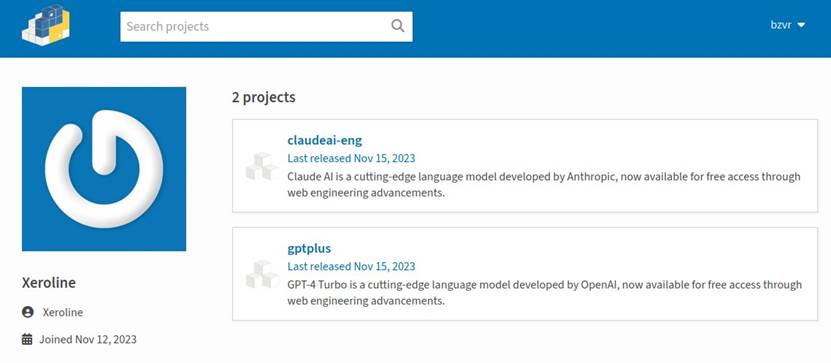
Вредоносные библиотеки gptplus и claudeai-eng были загружены в репозиторий Python-кодов в ноябре прошлого года, притом из-под одного и того же аккаунта. До удаления с подачи Kaspersky их скачали более 1700 раз пользователи из 30 стран (в основном жители США, Китая, Франции, Германии и России).


Описания содержали инструкции по созданию чатов для ИИ-ботов и примеры работы с большими языковыми моделями (БЯМ, LLM). Для имитации заявленной функциональности в код был встроен механизм взаимодействия с демопрокси ChatGPT.

При запуске параллельно происходит загрузка с GitHub файла JavaUpdater.jar — инфостилера Jarka. При отсутствии у жертвы софта Java с Dropbox скачивается JRE.

Внедряемый таким образом вредонос умеет выполнять следующие действия в системе:

  • собирать системную информацию;
  • воровать информацию из браузеров;
  • прерывать процессы Google Chrome и Microsoft Edge (чтобы вытащить сохраненные данные);
  • отыскивать сессионные токены в Telegram, Discord, Steam, чит-клиенте Minecraft;
  • делать скриншоты.

Украденные данные архивируются и передаются на C2-сервер. После этого файл с добычей удаляется с зараженного устройства, чтобы скрыть следы вредоносной активности.

Как оказалось, владельцы JarkaStealer продают его в Telegram по модели MaaS (Malware-as-a-Service, «вредонос как услуга»), однако за доступ уже можно не платить: исходники были опубликованы на GitHub. В рекламных сообщениях и коде зловреда обнаружены артефакты, позволяющие заключить, что автор стилера владеет русским языком.

«Обнаруженная кампания подчёркивает постоянные риски, связанные с атаками на цепочки поставок, — отметил эксперт Kaspersky GReAT Леонид Безвершенко. — При интеграции компонентов с открытым исходным кодом в процессе разработки критически важно проявлять осторожность. Мы рекомендуем организациям внедрять строгую проверку целостности кода на всех этапах разработки, чтобы убедиться в легитимности и безопасности внешнего программного обеспечения или внешних компонентов».

Тем, кто успел скачать gptplus или claudeai-eng, рекомендуется как можно скорее удалить пакет, а также обновить все пароли и сессионные токены.

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru