


Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Эксперты «Лаборатории Касперского» нашли в интернете более 4 тыс. уязвимых устройств с приемниками для спутниковых навигационных систем (ГНСС). Атака в таких случаях может причинить большой ущерб и даже поставить под угрозу жизни людей.

Приемниками ГНСС оснащены наземные станции мониторинга, которые отслеживают спутники и собирают данные, а также потребительские устройства (мобильные телефоны, транспортные средства), использующие сигналы со спутников для определения времени и местоположения.

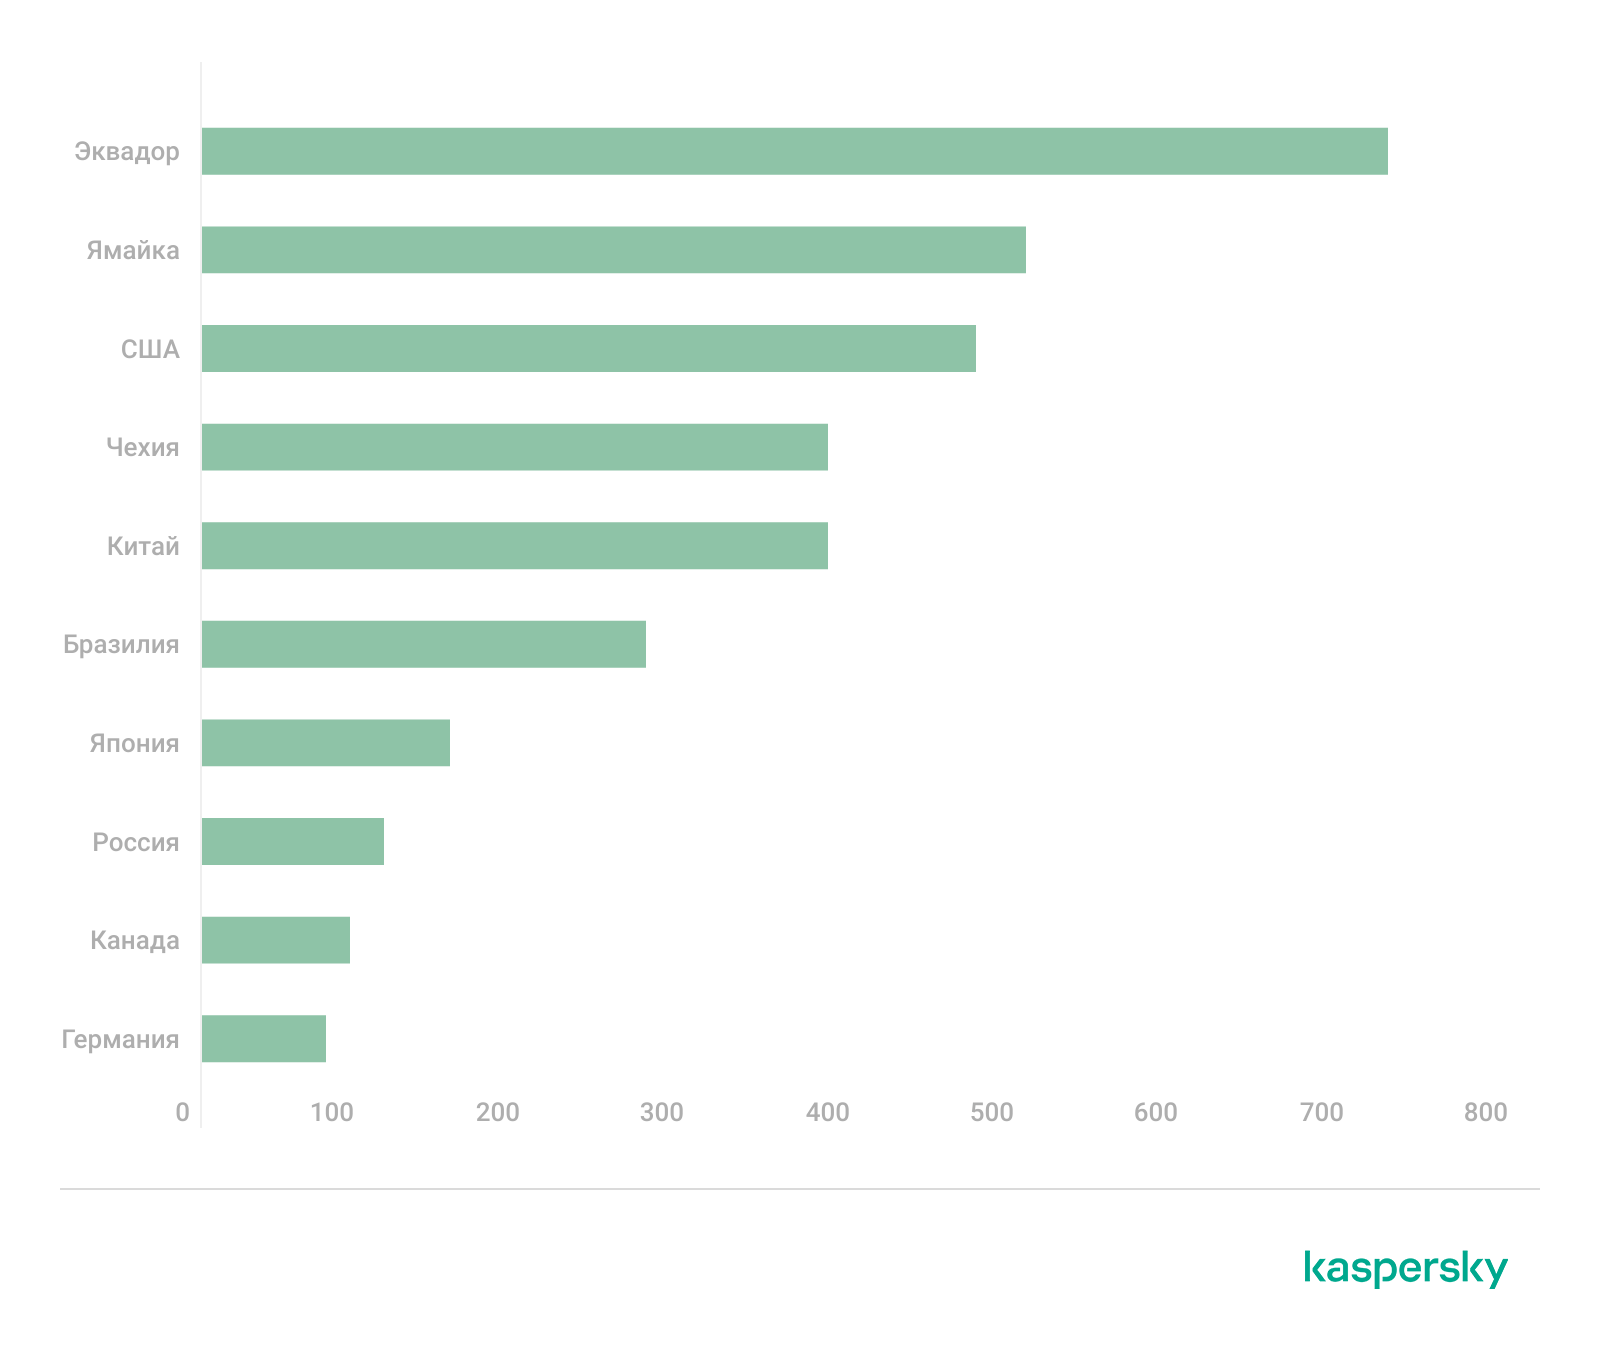
В июле этого года исследователи из Kaspersky обнаружили 3937 подключенных к интернету ГНСС-приемников 70 разных вендоров. В основном ими пользовались телеоператоры, облачные провайдеры и энергетические компании, в том числе в России.


«Большинство устройств, которые мы проанализировали, работали под управлением различных систем с открытым исходным кодом и проприетарных систем на базе Linux, а также на Windows, — отметила ведущий эксперт Kaspersky GReAT Татьяна Шишкова. — Поскольку на них установлены разные версии операционных систем, это делает поверхность атаки очень широкой. Мы рекомендуем ограничить доступ к приёмникам из внешних сетей, а также использовать надёжные механизмы аутентификации».

Из уязвимостей в доступных из интернета ГНСС-устройствах чаще всего встречались возможность DoS (отказа в обслуживании) и угроза раскрытия информации. Были также обнаружены проблемы других классов — RCE, повышение привилегий.

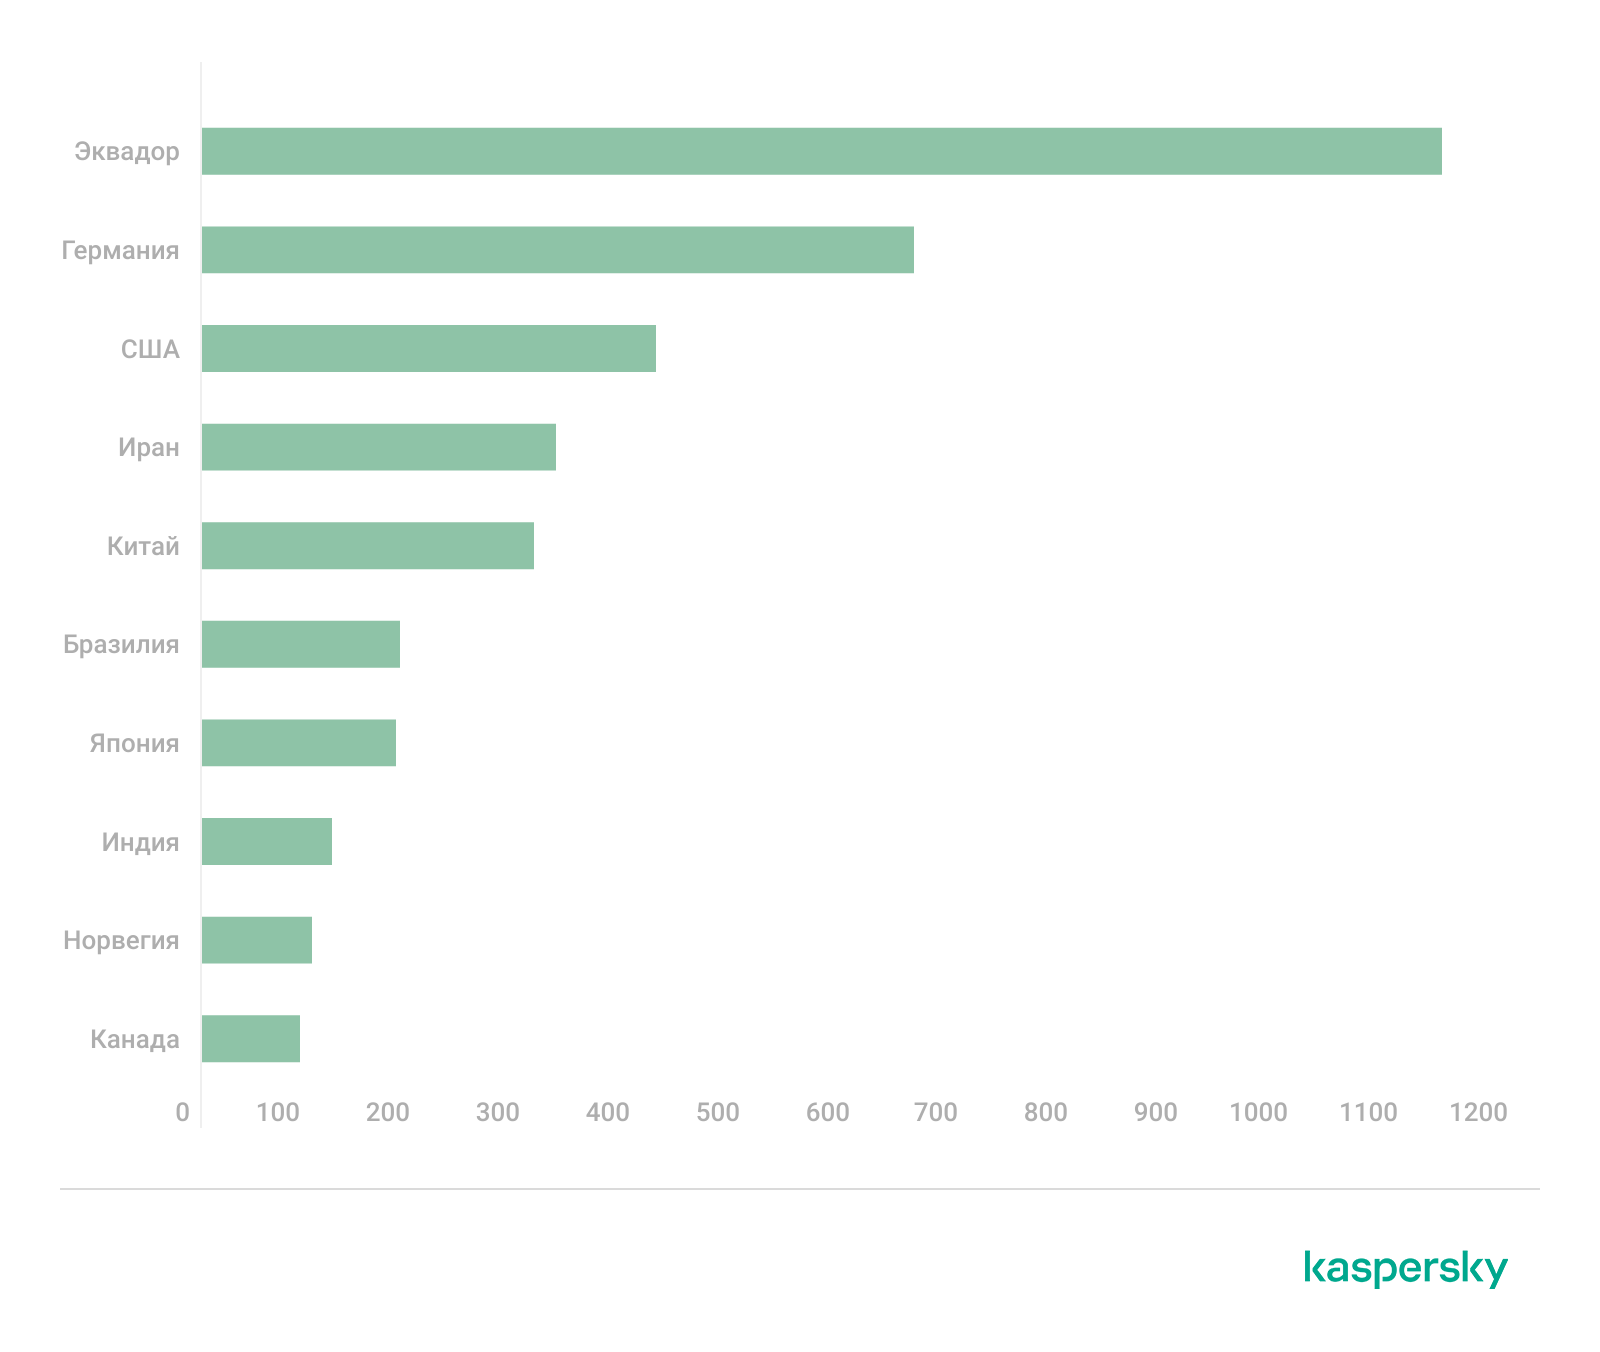
В этом месяце исследователи повторили поиск; оказалось, что число уязвимых экземпляров возросло до 4183. Географическое распределение потенциальных мишеней несколько изменилось — в частности, из списка Топ-10 исчезла Россия.


Взлом ГНСС-оборудования может обернуться для бизнес-структуры сбоями в работе, финансовыми потерями, утечкой конфиденциальных данных. Выход из строя полагающихся на ГЛОНАСС, GPS, Galileo и проч. беспилотников, систем морской навигации или управления воздушным транспортом грозит более серьезными последствиями.

Как показывает практика, риски атак на ГНСС вполне реальны. Так, в прошлом году хактивисты SiegedSec получили доступ к спутниковым приемникам в Колумбии, США и Румынии, а их коллеги по цеху GhostSec провели аналогичную кампанию в глобальном масштабе, в том числе в Израиле и России. К счастью, катастрофических последствий эти нападения не имели.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru