


Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Эксперты «Лаборатории Касперского» нашли в интернете более 4 тыс. уязвимых устройств с приемниками для спутниковых навигационных систем (ГНСС). Атака в таких случаях может причинить большой ущерб и даже поставить под угрозу жизни людей.

Приемниками ГНСС оснащены наземные станции мониторинга, которые отслеживают спутники и собирают данные, а также потребительские устройства (мобильные телефоны, транспортные средства), использующие сигналы со спутников для определения времени и местоположения.

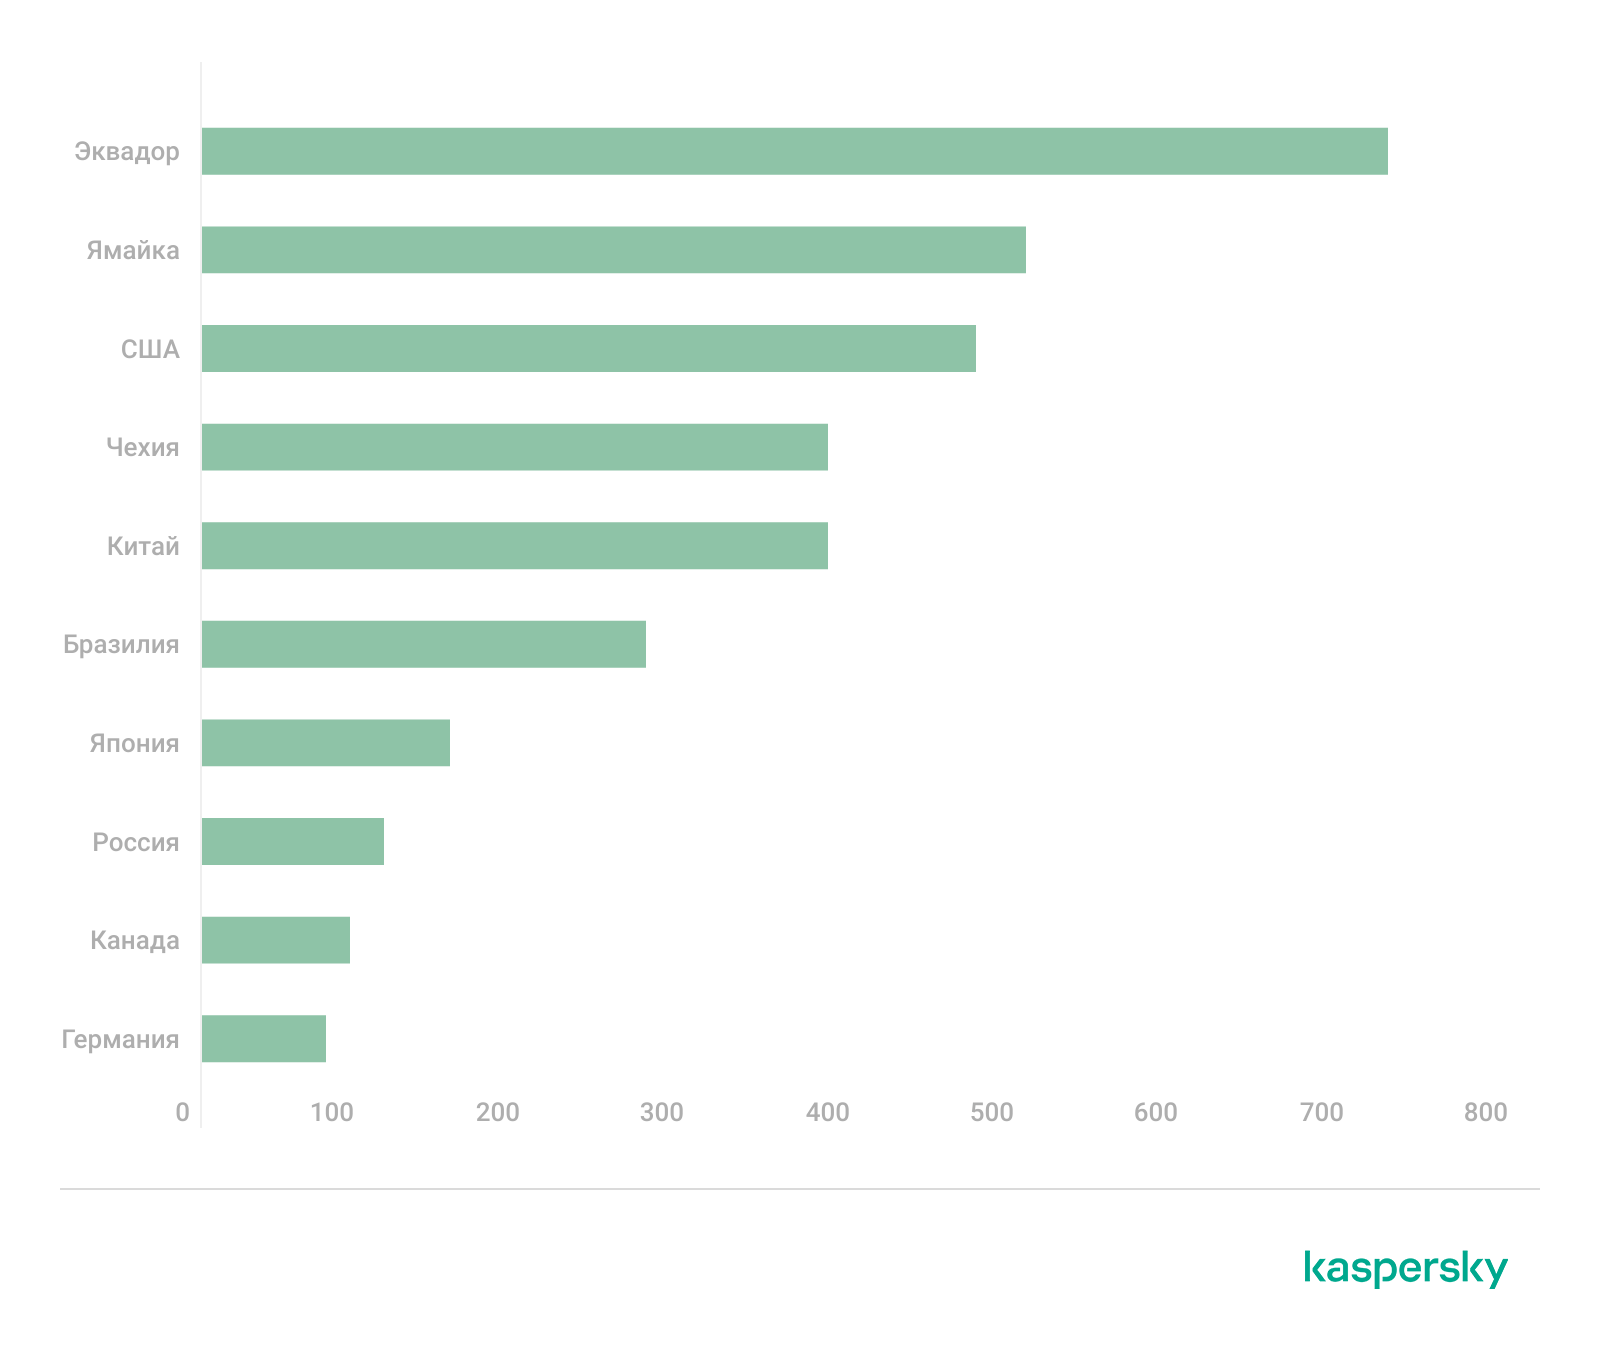
В июле этого года исследователи из Kaspersky обнаружили 3937 подключенных к интернету ГНСС-приемников 70 разных вендоров. В основном ими пользовались телеоператоры, облачные провайдеры и энергетические компании, в том числе в России.


«Большинство устройств, которые мы проанализировали, работали под управлением различных систем с открытым исходным кодом и проприетарных систем на базе Linux, а также на Windows, — отметила ведущий эксперт Kaspersky GReAT Татьяна Шишкова. — Поскольку на них установлены разные версии операционных систем, это делает поверхность атаки очень широкой. Мы рекомендуем ограничить доступ к приёмникам из внешних сетей, а также использовать надёжные механизмы аутентификации».

Из уязвимостей в доступных из интернета ГНСС-устройствах чаще всего встречались возможность DoS (отказа в обслуживании) и угроза раскрытия информации. Были также обнаружены проблемы других классов — RCE, повышение привилегий.

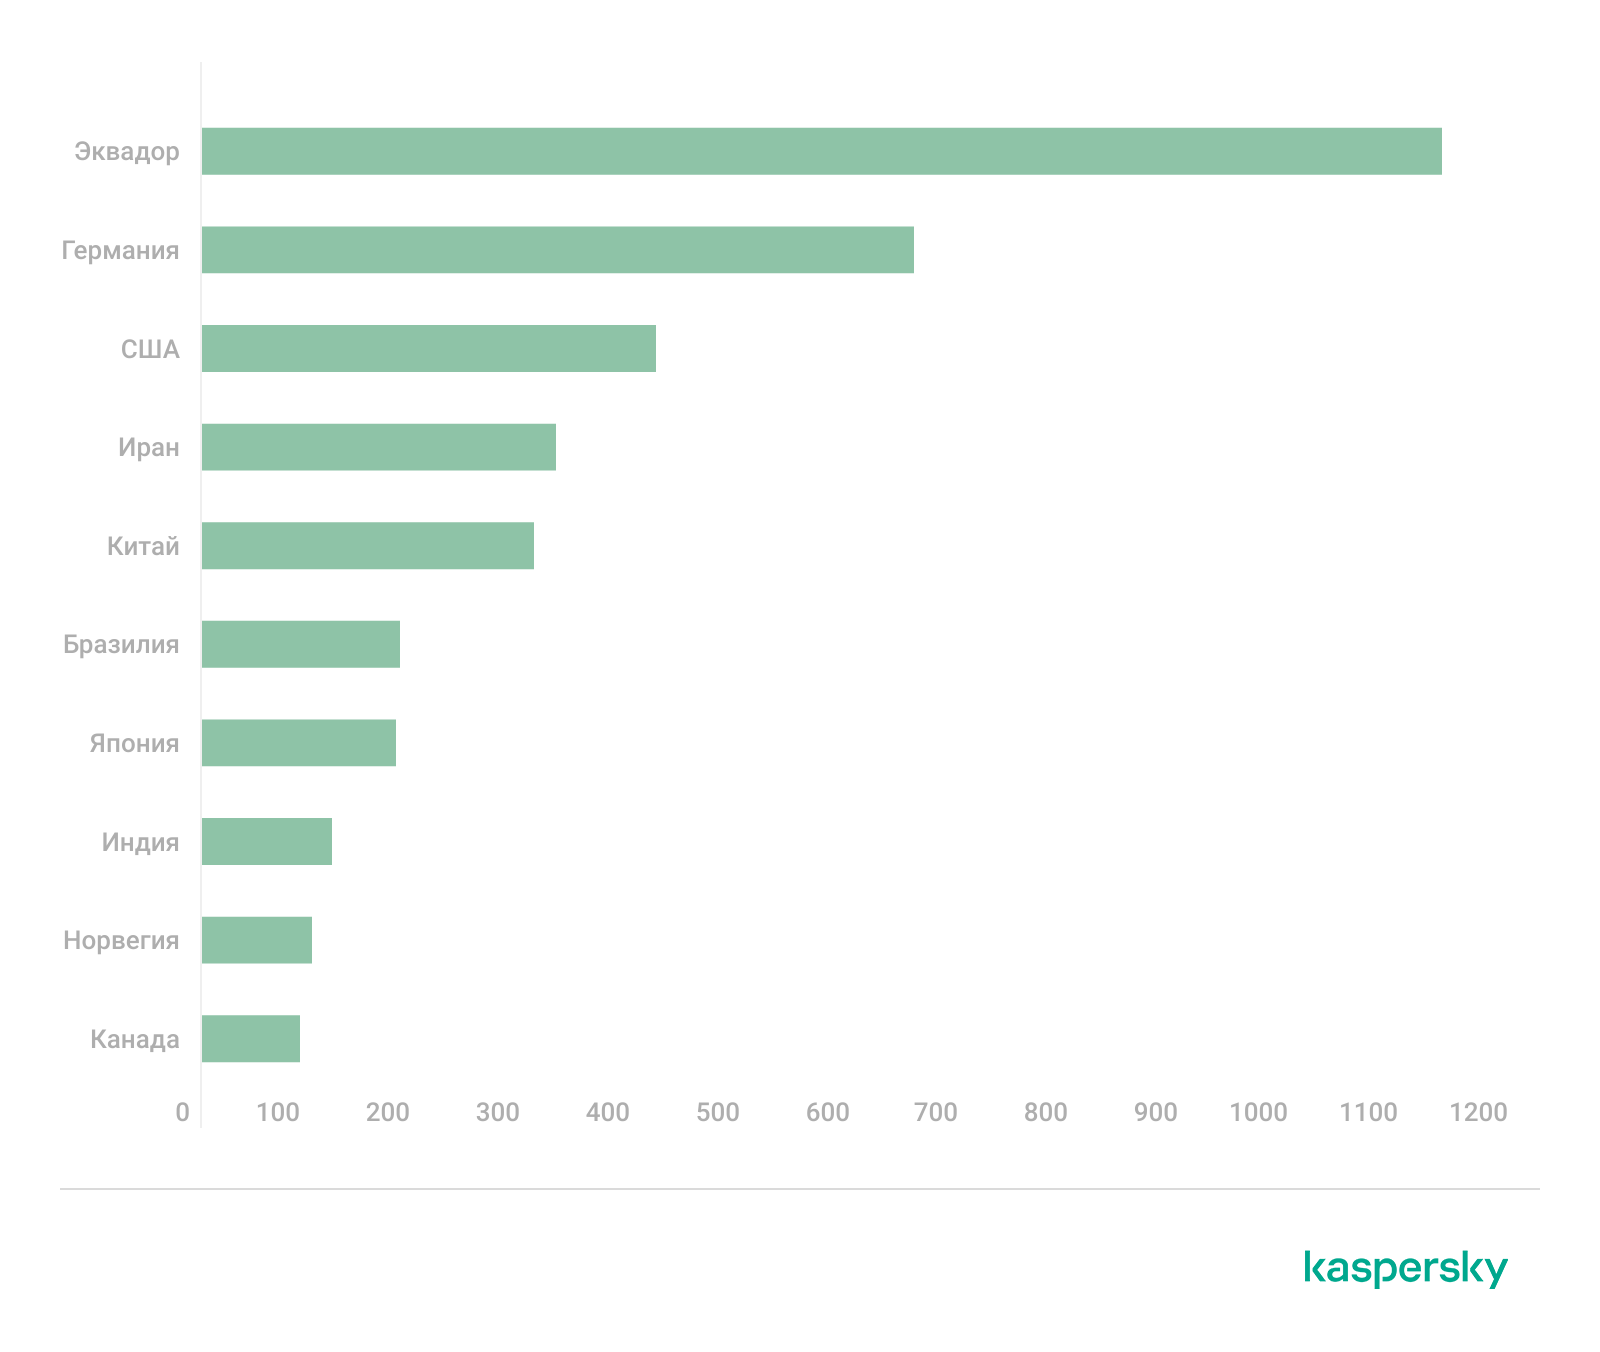
В этом месяце исследователи повторили поиск; оказалось, что число уязвимых экземпляров возросло до 4183. Географическое распределение потенциальных мишеней несколько изменилось — в частности, из списка Топ-10 исчезла Россия.


Взлом ГНСС-оборудования может обернуться для бизнес-структуры сбоями в работе, финансовыми потерями, утечкой конфиденциальных данных. Выход из строя полагающихся на ГЛОНАСС, GPS, Galileo и проч. беспилотников, систем морской навигации или управления воздушным транспортом грозит более серьезными последствиями.

Как показывает практика, риски атак на ГНСС вполне реальны. Так, в прошлом году хактивисты SiegedSec получили доступ к спутниковым приемникам в Колумбии, США и Румынии, а их коллеги по цеху GhostSec провели аналогичную кампанию в глобальном масштабе, в том числе в Израиле и России. К счастью, катастрофических последствий эти нападения не имели.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru