


Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинские хакеры заявили об атаке на администрацию Твери

Проукраинская группировка RUH8 объявила об атаке на ИТ-инфраструктуру администрации Твери и выводе из строя ряда важных систем, включая парковку.

Хакеры в телеграм-канале группировки 29 октября объявили о полном уничтожении содержимого десятков виртуальных машин, резервных копий, рабочих станций в администрации города, а также подсистемы телефонной связи.

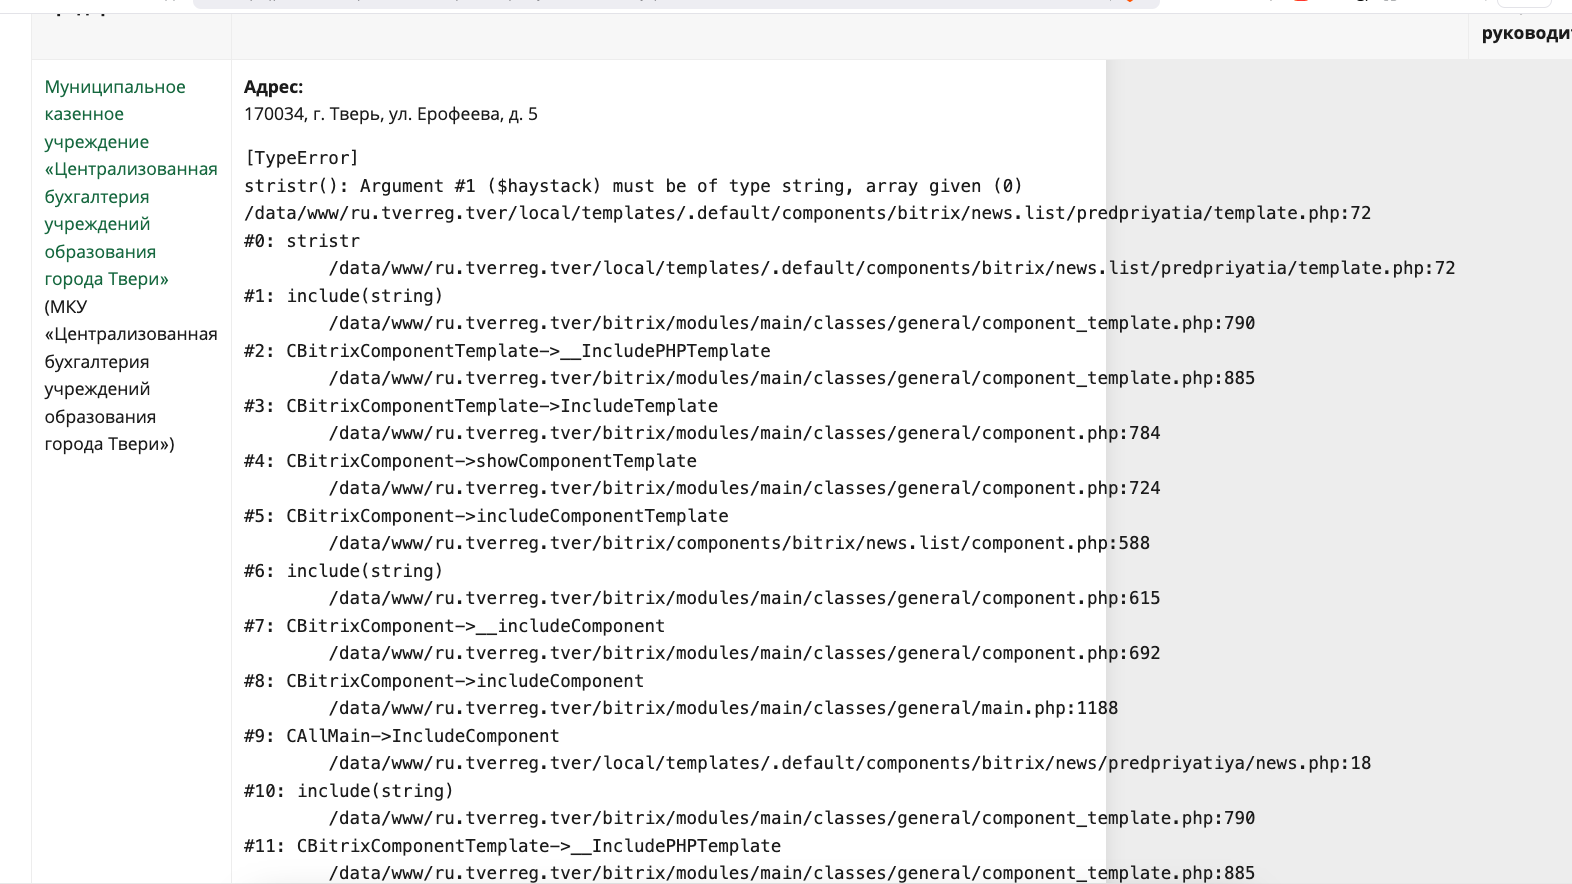
RUH8 заявила о выводе из строя системы оплаты парковок. На странице городской администрации в соцсети VK представители городских властей признали факт выхода из строя системы оплаты парковок и официального сайта. Причиной был назван технический сбой.

Уже 31 октября на официальной странице администрации в VK появилось сообщение о том, что работоспособность системы оплаты парковок полностью восстановлена.

По состоянию на вечер 1 октября сайт администрации открывался, однако последняя информация на нем была датирована 15 января. Во многих разделах отображалась служебная информация.

Телефоны администрации вечером 1 ноября работали. Корреспонденту Anti-Malware.ru удалось дозвониться на горячую линию городской администрации.

6 октября начались проблемы в работе официальных сайтов российских судов. По официальным данным, причиной сбоя стали технические работы, однако ответственность за инцидент взяла на себя группировки BO Team.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru