


Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Обнаружена новая версия LightSpy для iOS — v7. Проведенный в ThreatFabric анализ показал, что вирусописатели не только обновили базовый код модульного шпиона, но также создали еще 16 плагинов, в том числе с деструктивными функциями.

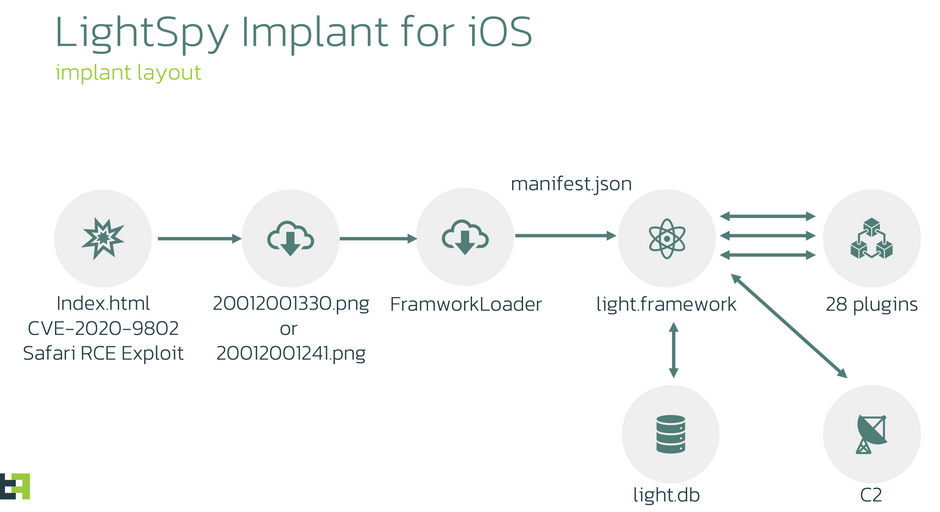
Расширена поддержка версий iOS: — до сборки 13.3 включительно. Для внедрения импланта применяется новая связка эксплойтов: CVE-2020-9802 (получение первичного доступа) и CVE-2020-3837 (повышение привилегий).

Их разбор подтвердил, что операторы вредоноса отдают предпочтение общедоступным инструментам: оба эксплойта давно в паблике. Используемый тулкит для джейлбрейка тоже лежит в открытом доступе в Сети (разлочку с его помощью можно откатить перезапуском iPhone) .


Количество плагинов, расширяющих функциональность шпиона, увеличилось с 12 до 28. Новинки, в числе прочего, позволяют совершать следующие действия:

  • блокировать запуск мобильного устройства;
  • замораживать состояние системы;
  • стирать историю браузера;
  • избирательно удалять контакты;
  • удалять файлы мультимедиа;
  • удалять СМС по выбору оператора;
  • удалять профили Wi-Fi.

Шпионская программа LightSpy впервые привлекла внимание ИБ-сообщества в 2020 году. На тот момент она была заточена под iPhone, позднее появились версии для Android и macOS.

Эксплойт RCE, используемый на первой стадии внедрения шпиона, обычно отдается с взломанных сайтов либо ловушек, созданных по методу watering hole. Операции LightSpy, судя по всему, проводятся из Китая, и новый анализ ThreatFabric подтвердил это предположение.

Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru