


В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

Специалисты наткнулись на macOS-версию шпионского софта LightSpy. Авторы явно пытаются расширить список целевых устройств и перейти на десктопы, поскольку ранее вредонос атаковал только Android и iOS.

В сущности, LightSpy представляет собой модульный фреймворк, позволяющий операторам похищать данные жертвы, вытаскивать файлы, снимать скриншоты и отслеживать геолокацию.

Интересно, что шпионское приложение может записывать голос во время звонков по WeChat, получать платёжную информацию из китайского мессенджера и извлекать данные из Telegram и QQ.

Как пишут в отчёте специалисты ThreatFabric, macOS-вариант LightSpy был замечен в реальных кибератаках. Злоумышленники запускают его как минимум с января 2024 года. Однако пока эти атаки больше похожи на тестирование возможностей новой версии.

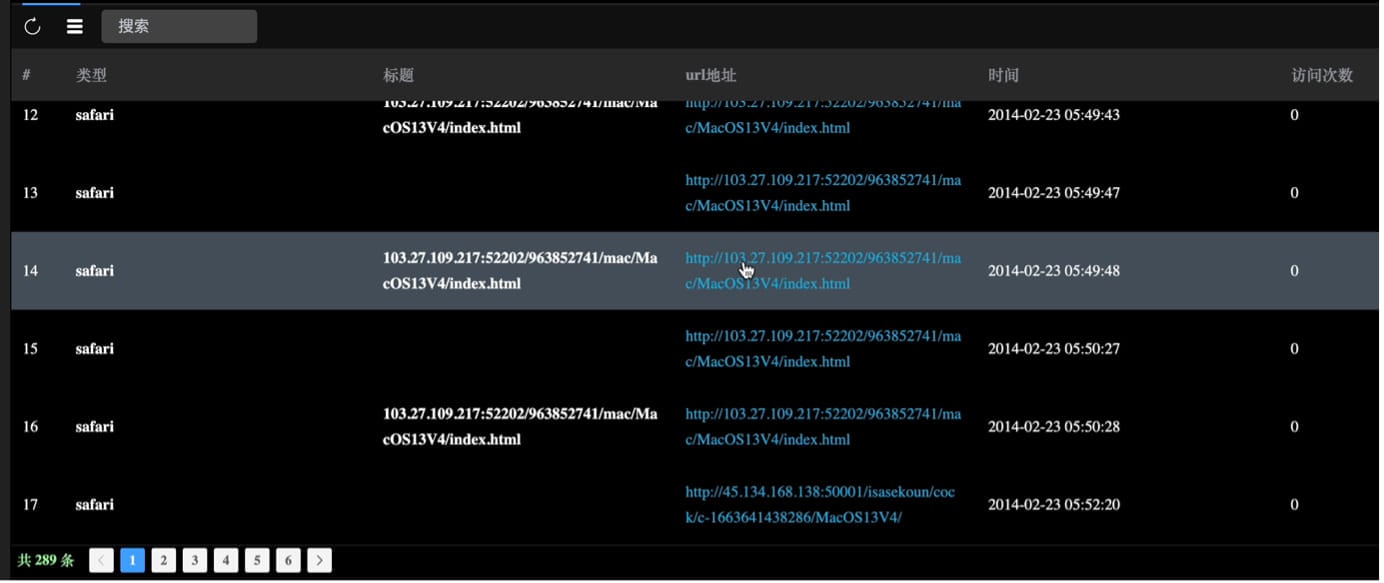
Исследователям удалось добраться до панели управления LightSpy благодаря обнаруженной ошибке в конфигурации, открывающей неавторизованный доступ к интерфейсу упомянутой панели.

Чтобы пробраться на компьютеры под управлением macOS, шпион использует две уязвимости в движке WebKit — CVE-2018-4233 и CVE-2018-4404, допускающие выполнение кода в Safari (бреши актуальны для macOS 10.13.3 и более ранних версий ОС).


64-битный MachO-бинарник вредоноса маскируется под изображение в формате PNG (20004312341.png). Попав в систему, этот файл расшифровывает и выполняет встроенные скрипты.

На втором этапе пейлоад задействует для повышения прав эксплойт «ssudo», расшифровывает утилиту «ddss» и ZIP-архив «mac.zip» (в нём лежат исполняемые файлы update и update.plist).

Версия шпионского софта для macOS использует десять плагинов:

  1. Soundrecord — захватывает звук с микрофона.
  2. Browser — извлекает данные из популярных браузеров.
  3. Cameramodule — снимает фотографии с помощью встроенной камеры.
  4. FileManage — извлекает данные м файлы из мессенджеров.
  5. Keychain — получает данные из связки ключей macOS.
  6. LanDevices — считывает информацию об устройстве и локальной сети.
  7. Softlist — получает список установленных приложений и запущенных процессов.
  8. ScreenRecorder — записывает активность на дисплее.
  9. ShellCommand — выполняет шелл-команды.
  10. 10.Wi-Fi — собирает данные о сетях Wi-Fi.
Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru