


В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

Специалисты наткнулись на macOS-версию шпионского софта LightSpy. Авторы явно пытаются расширить список целевых устройств и перейти на десктопы, поскольку ранее вредонос атаковал только Android и iOS.

В сущности, LightSpy представляет собой модульный фреймворк, позволяющий операторам похищать данные жертвы, вытаскивать файлы, снимать скриншоты и отслеживать геолокацию.

Интересно, что шпионское приложение может записывать голос во время звонков по WeChat, получать платёжную информацию из китайского мессенджера и извлекать данные из Telegram и QQ.

Как пишут в отчёте специалисты ThreatFabric, macOS-вариант LightSpy был замечен в реальных кибератаках. Злоумышленники запускают его как минимум с января 2024 года. Однако пока эти атаки больше похожи на тестирование возможностей новой версии.

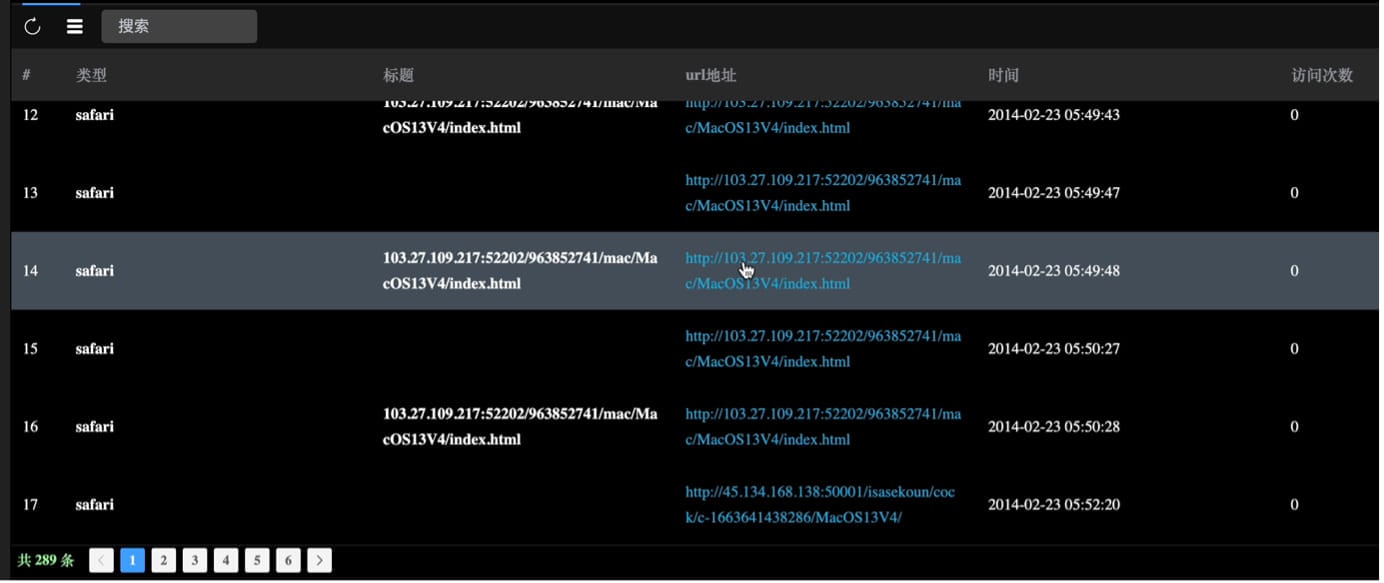
Исследователям удалось добраться до панели управления LightSpy благодаря обнаруженной ошибке в конфигурации, открывающей неавторизованный доступ к интерфейсу упомянутой панели.

Чтобы пробраться на компьютеры под управлением macOS, шпион использует две уязвимости в движке WebKit — CVE-2018-4233 и CVE-2018-4404, допускающие выполнение кода в Safari (бреши актуальны для macOS 10.13.3 и более ранних версий ОС).


64-битный MachO-бинарник вредоноса маскируется под изображение в формате PNG (20004312341.png). Попав в систему, этот файл расшифровывает и выполняет встроенные скрипты.

На втором этапе пейлоад задействует для повышения прав эксплойт «ssudo», расшифровывает утилиту «ddss» и ZIP-архив «mac.zip» (в нём лежат исполняемые файлы update и update.plist).

Версия шпионского софта для macOS использует десять плагинов:

  1. Soundrecord — захватывает звук с микрофона.
  2. Browser — извлекает данные из популярных браузеров.
  3. Cameramodule — снимает фотографии с помощью встроенной камеры.
  4. FileManage — извлекает данные м файлы из мессенджеров.
  5. Keychain — получает данные из связки ключей macOS.
  6. LanDevices — считывает информацию об устройстве и локальной сети.
  7. Softlist — получает список установленных приложений и запущенных процессов.
  8. ScreenRecorder — записывает активность на дисплее.
  9. ShellCommand — выполняет шелл-команды.
  10. 10.Wi-Fi — собирает данные о сетях Wi-Fi.
Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru