


Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Исследователи нашли новый способ тихо устанавливать свои расширения в Chrome и других браузерах на базе Chromium. И всё это без лишних предупреждений для пользователя. Фокус в том, как браузеры хранят настройки аддонов.

Обычно для контроля используются специальные JSON-файлы в AppData, где зашиты установленные расширения и проверочные коды (MAC). Но учёные показали, что эти проверки можно обойти всего одной аккуратной записью на диск.

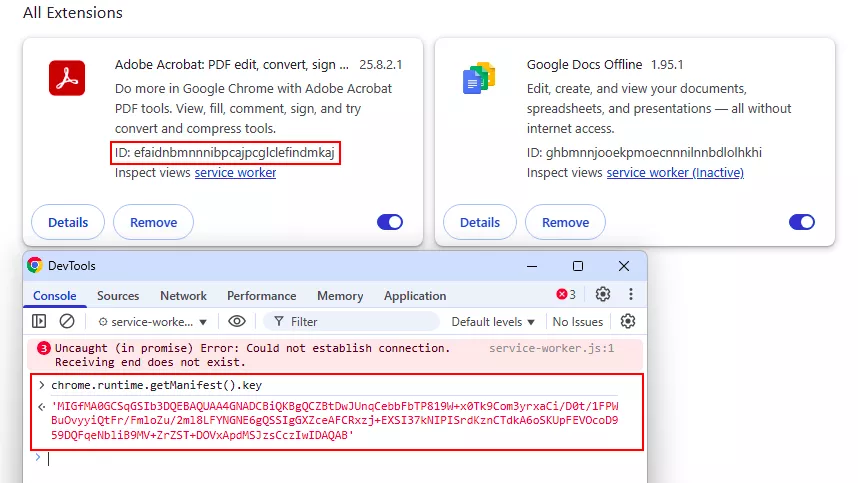
Метод работает так: сначала атакующий вычисляет ID нужного расширения, потом вытаскивает из ресурсов браузера секретный ключ для подписи и генерирует правильные коды проверки.

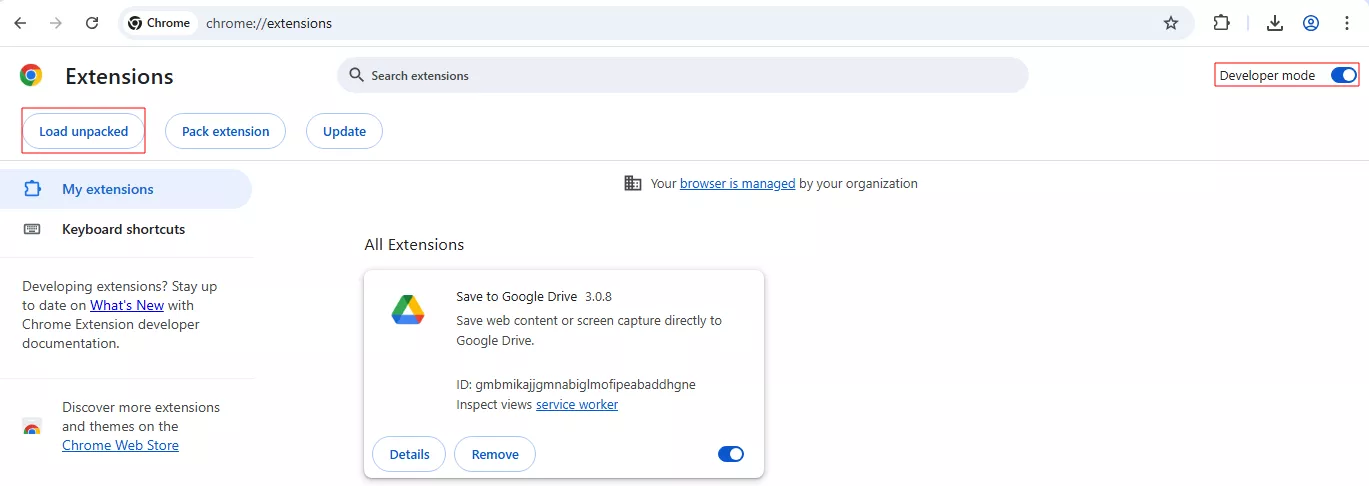
После чего остаётся переписать настройки — и браузер послушно запускает «левое» расширение при старте. Причём никаких флагов в командной строке или скачиваний из магазина Chrome не нужно.


Отдельная хитрость — так называемый «extension stomping»: если локальное расширение имеет тот же ID, что и официальное из Chrome Web Store, то приоритет получит именно локальная версия. А это прямой путь для маскировки под разрешённые админами плагины.


Даже групповые политики в доменной сети не спасают: их можно подделать или просто удалить ключи в реестре (HKCU\Software\Policies\Google\Chrome).

Для атакующих это означает тихую и надёжную точку закрепления в системе, а для защитников — новые головные боли. Эксперты советуют мониторить изменения файлов настройки, проверять переключения режима разработчика и следить за подозрительными правками в реестре.

В итоге исследование показало слабое место всей архитектуры Chromium: статический HMAC-ключ и доступность файлов для записи. Чтобы закрыть дыру, придётся выносить проверки глубже в систему или усиливать шифрование на уровне ОС.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru