


Обнаружен баг в Electron: Signal, Slack и 1Password оказались уязвимы

Обнаружен баг в Electron: Signal, Slack и 1Password оказались уязвимы

Обнаружен баг в Electron: Signal, Slack и 1Password оказались уязвимы

Исследователи обнаружили опасную уязвимость в популярном фреймворке Electron, на котором работают такие приложения, как Signal, 1Password, Slack и даже Google Chrome. Баг получил идентификатор CVE-2025-55305 и позволяет внедрять вредоносный код в приложения, обходя встроенные проверки целостности.

Как выяснили в Trail of Bits, проблема связана с так называемыми V8 heap snapshots — это механизм оптимизации, унаследованный из Chromium.

Он хранит заранее подготовленное состояние JavaScript, чтобы приложения запускались быстрее. Но именно эти «снимки» оказались за пределами стандартных проверок целостности.

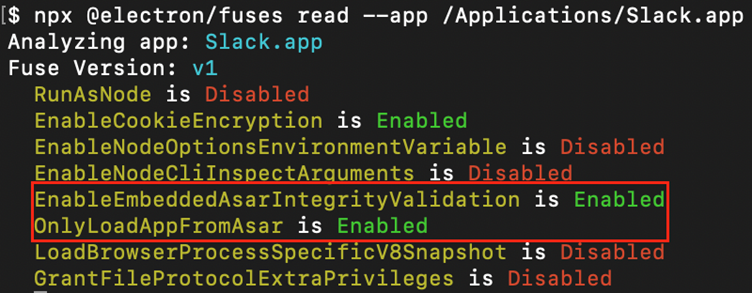
Получается, что если злоумышленник получил доступ к папке установки программы (а на Windows это часто %AppData%\Local, доступный для записи, на macOS — /Applications), он может подменить снапшот-файл. После этого при запуске приложение проглотит вредоносный код ещё до того, как включатся защитные механизмы.


Исследователь под псевдонимом Shadow показал, что можно заменить даже встроенные функции, например Array.isArray, и вставить туда выполнение произвольного кода. В тестах Slack просто падал, но для доказательства работоспособности были собраны и полноценные бэкдоры.

  • В Slack внедрили кейлоггер в окна чата.
  • В Signal и 1Password атака позволяла воровать переписку и данные из хранилища.

Хорошая новость: разработчики отреагировали быстро. В 1Password уязвимость закрыли в версии 8.11.8-40, Slack и Signal тоже выпустили обновления.

Однако исследователи предупреждают: уязвимость касается не только Electron-приложений. Похожие техники можно применить к Chromium-браузерам, включая Chrome, если они установлены в папку, куда есть запись у обычного пользователя. И это особенно опасно — ведь такие бэкдоры проходят даже проверку цифровой подписи.

Что делать? Пользователям — обновить Signal, Slack, 1Password и все прочие Electron-программы как можно скорее. Разработчикам — расширить проверки целостности на снапшот-файлы или перенести их в каталоги, недоступные для записи.

Этот случай ещё раз показывает: в защите приложений важно учитывать даже «скрытые» механизмы ускорения работы, иначе они могут стать лазейкой для атак.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru