


Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Исследователи нашли новый способ тихо устанавливать свои расширения в Chrome и других браузерах на базе Chromium. И всё это без лишних предупреждений для пользователя. Фокус в том, как браузеры хранят настройки аддонов.

Обычно для контроля используются специальные JSON-файлы в AppData, где зашиты установленные расширения и проверочные коды (MAC). Но учёные показали, что эти проверки можно обойти всего одной аккуратной записью на диск.

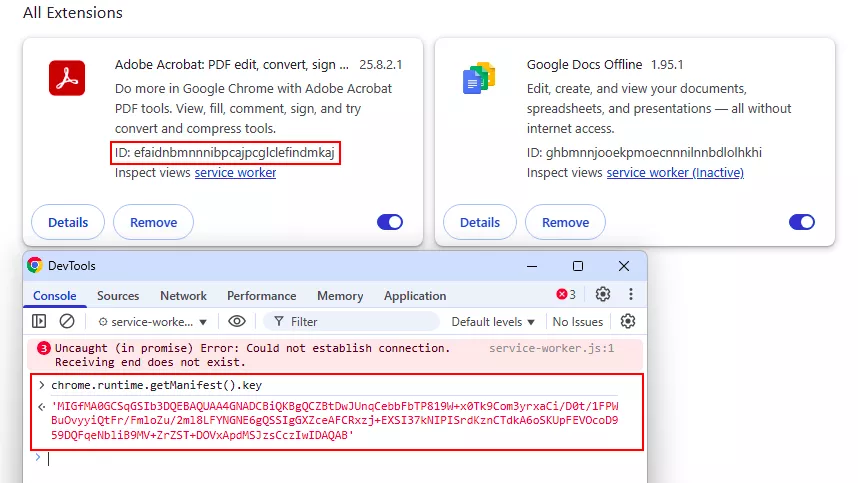
Метод работает так: сначала атакующий вычисляет ID нужного расширения, потом вытаскивает из ресурсов браузера секретный ключ для подписи и генерирует правильные коды проверки.

После чего остаётся переписать настройки — и браузер послушно запускает «левое» расширение при старте. Причём никаких флагов в командной строке или скачиваний из магазина Chrome не нужно.


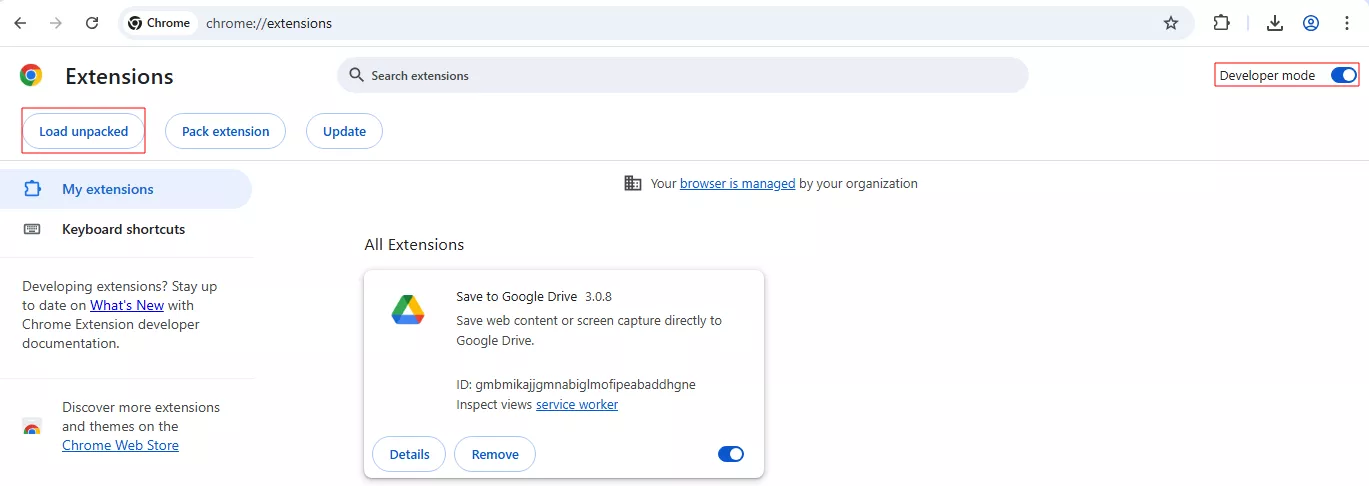
Отдельная хитрость — так называемый «extension stomping»: если локальное расширение имеет тот же ID, что и официальное из Chrome Web Store, то приоритет получит именно локальная версия. А это прямой путь для маскировки под разрешённые админами плагины.


Даже групповые политики в доменной сети не спасают: их можно подделать или просто удалить ключи в реестре (HKCU\Software\Policies\Google\Chrome).

Для атакующих это означает тихую и надёжную точку закрепления в системе, а для защитников — новые головные боли. Эксперты советуют мониторить изменения файлов настройки, проверять переключения режима разработчика и следить за подозрительными правками в реестре.

В итоге исследование показало слабое место всей архитектуры Chromium: статический HMAC-ключ и доступность файлов для записи. Чтобы закрыть дыру, придётся выносить проверки глубже в систему или усиливать шифрование на уровне ОС.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru