


В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

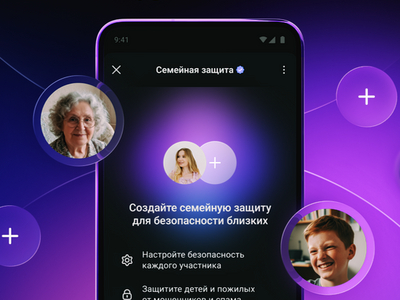
В национальном мессенджере MAX появился новый режим «Семейная защита», с помощью которого пользователи смогут обезопасить близких — детей, пожилых родственников и других членов семьи — от мошенников, спама и нежелательного контента. Чтобы воспользоваться функцией, достаточно обновить приложение.

«Семейная защита» представляет собой набор настроек приватности, который настраивается прямо в профиле.

Включив режим, пользователь получает возможность контролировать, кто может писать, звонить и добавлять выбранного человека в чаты, а также какой контент ему будет доступен.

Чтобы создать «Семейную защиту» и подключить к ней близких, нужно убедиться, что вы есть у них в контактах, затем зайти в раздел «Приватность» в профиле, открыть пункт «Семейная защита» и нажать «Создать защиту». После этого приложение сгенерирует шестизначный код — его необходимо передать тому, кого вы хотите подключить к режиму.

Подключение со стороны пользователя тоже занимает всего несколько шагов: в разделе «Приватность» нужно открыть «Семейную защиту», выбрать «Вступить по коду» и ввести полученный код.

Он действует десять минут и может быть использован только один раз. Все подключённые пользователи будут отображаться в списке у владельца защиты.

Дополнительно в MAX можно усилить безопасность аккаунта с помощью двухфакторной аутентификации. В этом случае для входа потребуется не только код из СМС, но и облачный пароль.

Настраивается всё там же, в разделе «Приватность»: нужно придумать надёжный пароль, добавить подсказку для себя, указать электронную почту и подтвердить её кодом. В мессенджере напоминают, что пароль должен быть сложным — с буквами и цифрами, а подсказка не должна быть очевидной для посторонних.

Новый режим рассчитан на тех, кто хочет меньше переживать за цифровую безопасность близких и взять часть забот под свой контроль.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru