


Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Обнаружена новая версия LightSpy для iOS — v7. Проведенный в ThreatFabric анализ показал, что вирусописатели не только обновили базовый код модульного шпиона, но также создали еще 16 плагинов, в том числе с деструктивными функциями.

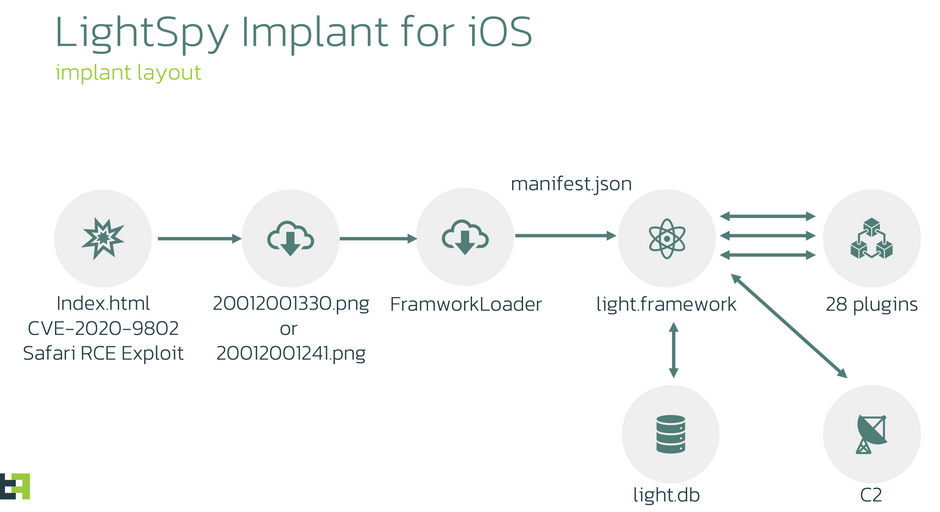
Расширена поддержка версий iOS: — до сборки 13.3 включительно. Для внедрения импланта применяется новая связка эксплойтов: CVE-2020-9802 (получение первичного доступа) и CVE-2020-3837 (повышение привилегий).

Их разбор подтвердил, что операторы вредоноса отдают предпочтение общедоступным инструментам: оба эксплойта давно в паблике. Используемый тулкит для джейлбрейка тоже лежит в открытом доступе в Сети (разлочку с его помощью можно откатить перезапуском iPhone) .


Количество плагинов, расширяющих функциональность шпиона, увеличилось с 12 до 28. Новинки, в числе прочего, позволяют совершать следующие действия:

  • блокировать запуск мобильного устройства;
  • замораживать состояние системы;
  • стирать историю браузера;
  • избирательно удалять контакты;
  • удалять файлы мультимедиа;
  • удалять СМС по выбору оператора;
  • удалять профили Wi-Fi.

Шпионская программа LightSpy впервые привлекла внимание ИБ-сообщества в 2020 году. На тот момент она была заточена под iPhone, позднее появились версии для Android и macOS.

Эксплойт RCE, используемый на первой стадии внедрения шпиона, обычно отдается с взломанных сайтов либо ловушек, созданных по методу watering hole. Операции LightSpy, судя по всему, проводятся из Китая, и новый анализ ThreatFabric подтвердил это предположение.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru