


Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

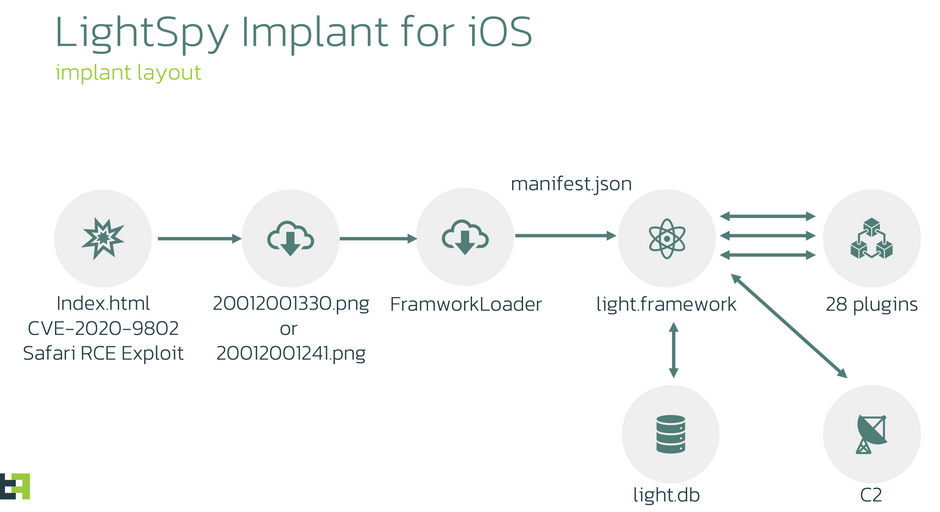
Обнаружена новая версия LightSpy для iOS — v7. Проведенный в ThreatFabric анализ показал, что вирусописатели не только обновили базовый код модульного шпиона, но также создали еще 16 плагинов, в том числе с деструктивными функциями.

Расширена поддержка версий iOS: — до сборки 13.3 включительно. Для внедрения импланта применяется новая связка эксплойтов: CVE-2020-9802 (получение первичного доступа) и CVE-2020-3837 (повышение привилегий).

Их разбор подтвердил, что операторы вредоноса отдают предпочтение общедоступным инструментам: оба эксплойта давно в паблике. Используемый тулкит для джейлбрейка тоже лежит в открытом доступе в Сети (разлочку с его помощью можно откатить перезапуском iPhone) .


Количество плагинов, расширяющих функциональность шпиона, увеличилось с 12 до 28. Новинки, в числе прочего, позволяют совершать следующие действия:

  • блокировать запуск мобильного устройства;
  • замораживать состояние системы;
  • стирать историю браузера;
  • избирательно удалять контакты;
  • удалять файлы мультимедиа;
  • удалять СМС по выбору оператора;
  • удалять профили Wi-Fi.

Шпионская программа LightSpy впервые привлекла внимание ИБ-сообщества в 2020 году. На тот момент она была заточена под iPhone, позднее появились версии для Android и macOS.

Эксплойт RCE, используемый на первой стадии внедрения шпиона, обычно отдается с взломанных сайтов либо ловушек, созданных по методу watering hole. Операции LightSpy, судя по всему, проводятся из Китая, и новый анализ ThreatFabric подтвердил это предположение.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru