


Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Обнаружена новая версия LightSpy для iOS — v7. Проведенный в ThreatFabric анализ показал, что вирусописатели не только обновили базовый код модульного шпиона, но также создали еще 16 плагинов, в том числе с деструктивными функциями.

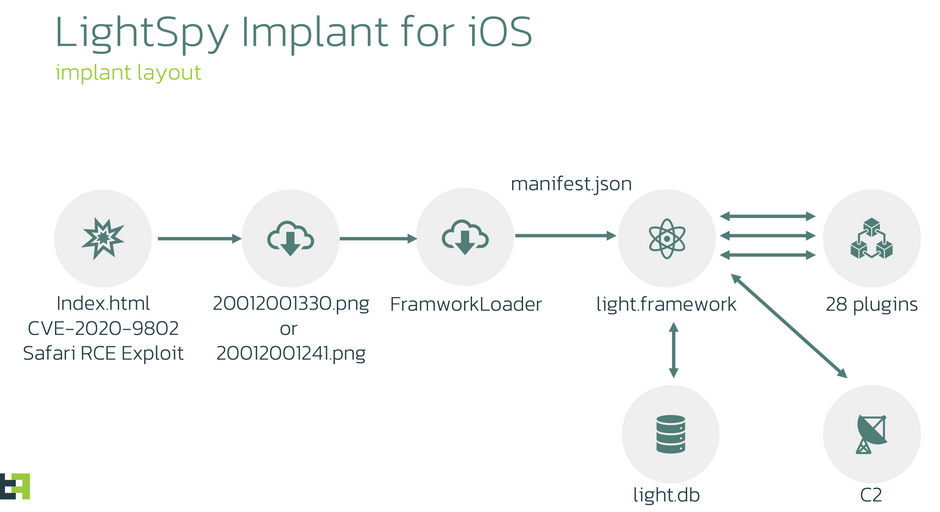
Расширена поддержка версий iOS: — до сборки 13.3 включительно. Для внедрения импланта применяется новая связка эксплойтов: CVE-2020-9802 (получение первичного доступа) и CVE-2020-3837 (повышение привилегий).

Их разбор подтвердил, что операторы вредоноса отдают предпочтение общедоступным инструментам: оба эксплойта давно в паблике. Используемый тулкит для джейлбрейка тоже лежит в открытом доступе в Сети (разлочку с его помощью можно откатить перезапуском iPhone) .


Количество плагинов, расширяющих функциональность шпиона, увеличилось с 12 до 28. Новинки, в числе прочего, позволяют совершать следующие действия:

  • блокировать запуск мобильного устройства;
  • замораживать состояние системы;
  • стирать историю браузера;
  • избирательно удалять контакты;
  • удалять файлы мультимедиа;
  • удалять СМС по выбору оператора;
  • удалять профили Wi-Fi.

Шпионская программа LightSpy впервые привлекла внимание ИБ-сообщества в 2020 году. На тот момент она была заточена под iPhone, позднее появились версии для Android и macOS.

Эксплойт RCE, используемый на первой стадии внедрения шпиона, обычно отдается с взломанных сайтов либо ловушек, созданных по методу watering hole. Операции LightSpy, судя по всему, проводятся из Китая, и новый анализ ThreatFabric подтвердил это предположение.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru