


Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

Шпион LightSpy научился стирать данные на iPhone и подвешивать систему

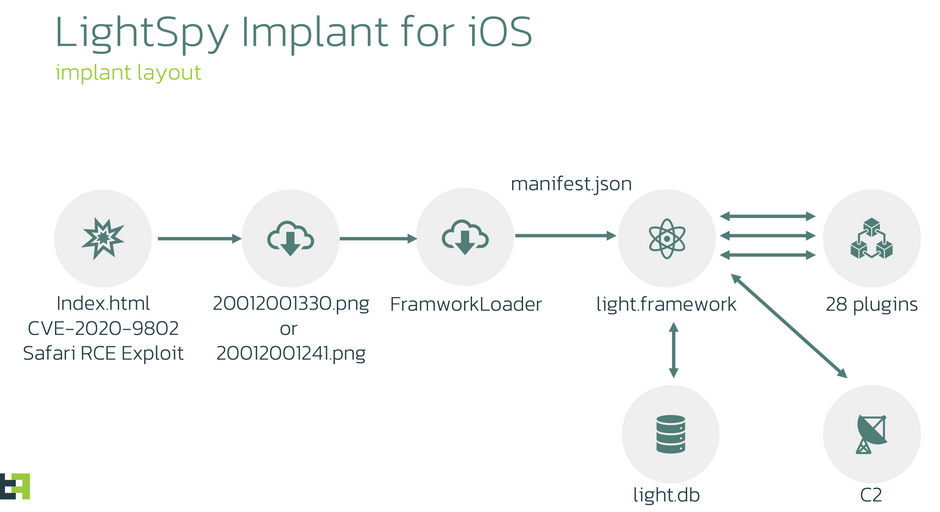
Обнаружена новая версия LightSpy для iOS — v7. Проведенный в ThreatFabric анализ показал, что вирусописатели не только обновили базовый код модульного шпиона, но также создали еще 16 плагинов, в том числе с деструктивными функциями.

Расширена поддержка версий iOS: — до сборки 13.3 включительно. Для внедрения импланта применяется новая связка эксплойтов: CVE-2020-9802 (получение первичного доступа) и CVE-2020-3837 (повышение привилегий).

Их разбор подтвердил, что операторы вредоноса отдают предпочтение общедоступным инструментам: оба эксплойта давно в паблике. Используемый тулкит для джейлбрейка тоже лежит в открытом доступе в Сети (разлочку с его помощью можно откатить перезапуском iPhone) .


Количество плагинов, расширяющих функциональность шпиона, увеличилось с 12 до 28. Новинки, в числе прочего, позволяют совершать следующие действия:

  • блокировать запуск мобильного устройства;
  • замораживать состояние системы;
  • стирать историю браузера;
  • избирательно удалять контакты;
  • удалять файлы мультимедиа;
  • удалять СМС по выбору оператора;
  • удалять профили Wi-Fi.

Шпионская программа LightSpy впервые привлекла внимание ИБ-сообщества в 2020 году. На тот момент она была заточена под iPhone, позднее появились версии для Android и macOS.

Эксплойт RCE, используемый на первой стадии внедрения шпиона, обычно отдается с взломанных сайтов либо ловушек, созданных по методу watering hole. Операции LightSpy, судя по всему, проводятся из Китая, и новый анализ ThreatFabric подтвердил это предположение.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru