


Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

«Архив Интернета» (Internet Archive) уже второй раз за месяц стал жертвой взлома. Злоумышленники использовали украденные токены аутентификации GitLab и платформу Zendesk.

Первыми тревогу забили владельцы веб-ресурсов, которым начали приходить ответы на старые запросы в техподдержку, касающиеся удаления с площадки  их сайтов.

В сообщениях утверждалось, что организацию опять взломали, поскольку администраторы некорректно провели ротацию украденных токенов аутентификации.

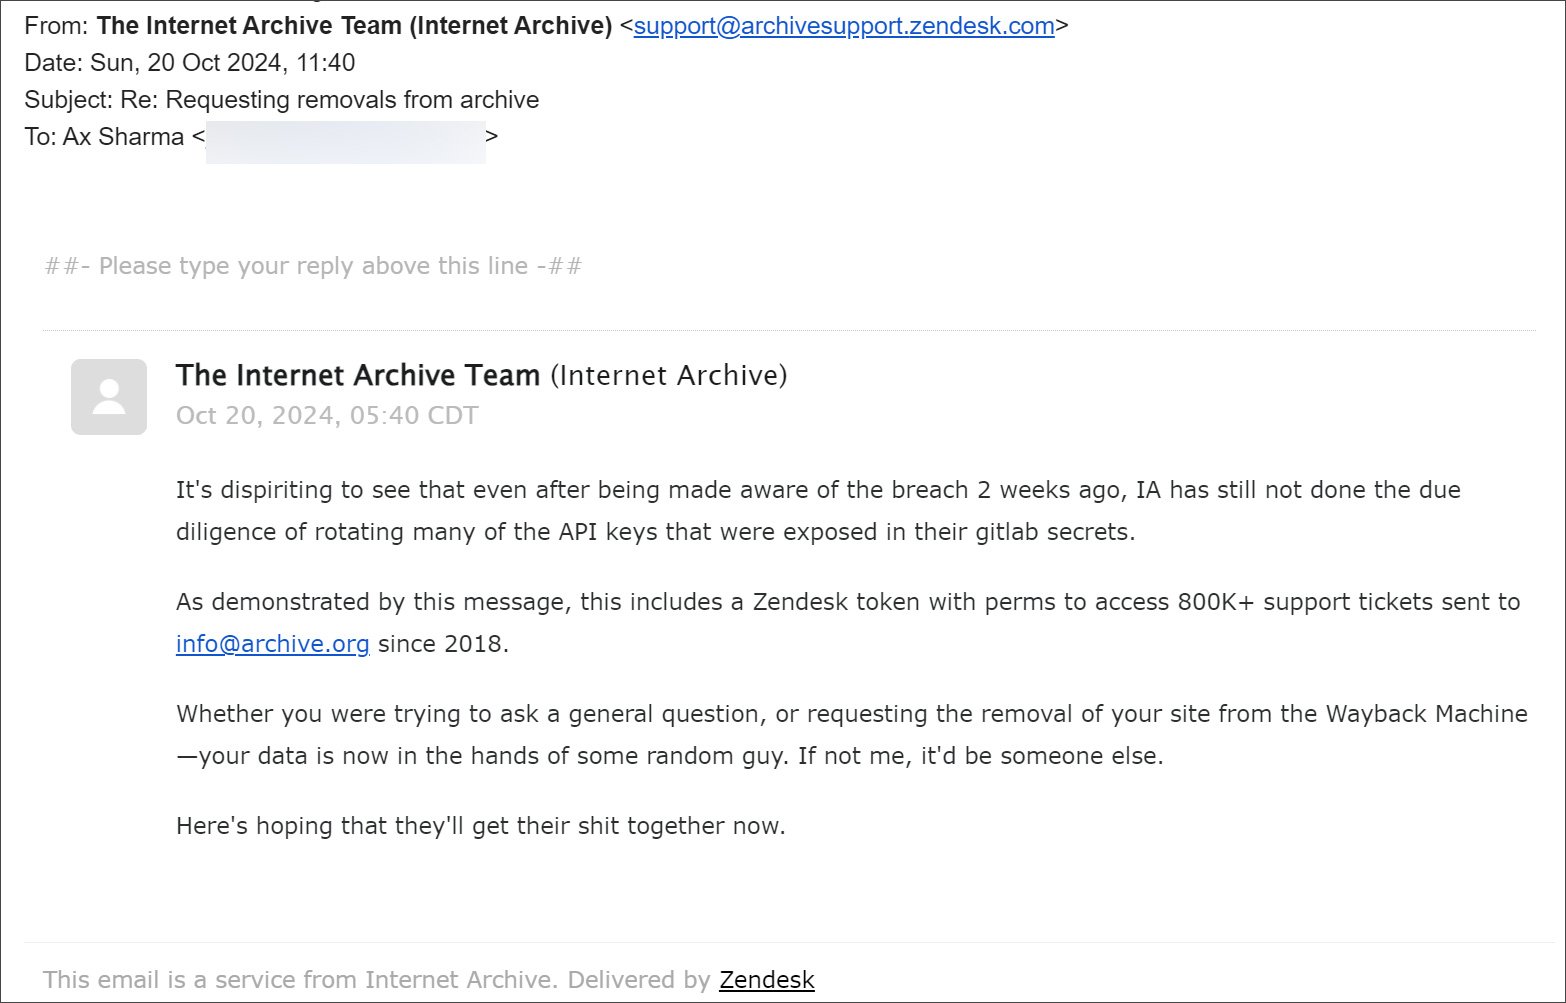
«Очень удручает, что после сообщений о взломе команда Архива Интернета не сделала ровным счётом ничего для ротации многих API-ключей, которые можно было найти в секретах GitLab», — говорилось в письме от киберпреступников.

«В частности, речь идёт о токене Zendesk, открывающем доступ более чем к 800 тыс. тикетов и запросов в техподдержку (отправлены на info@archive.org) с 2018 года».

Таким образом, если вы ранее запрашивали удаление вашего сайта из Wayback Machine, ваши данные попали в руки третьих лиц. Скриншот письма приводит издание BleepingComputer:


Напомним, в первой половине октября мы писали, что НКО «Архив Интернета»стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru