


Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

Архив Интернета опять взломали, на этот раз через украденные токены доступа

«Архив Интернета» (Internet Archive) уже второй раз за месяц стал жертвой взлома. Злоумышленники использовали украденные токены аутентификации GitLab и платформу Zendesk.

Первыми тревогу забили владельцы веб-ресурсов, которым начали приходить ответы на старые запросы в техподдержку, касающиеся удаления с площадки  их сайтов.

В сообщениях утверждалось, что организацию опять взломали, поскольку администраторы некорректно провели ротацию украденных токенов аутентификации.

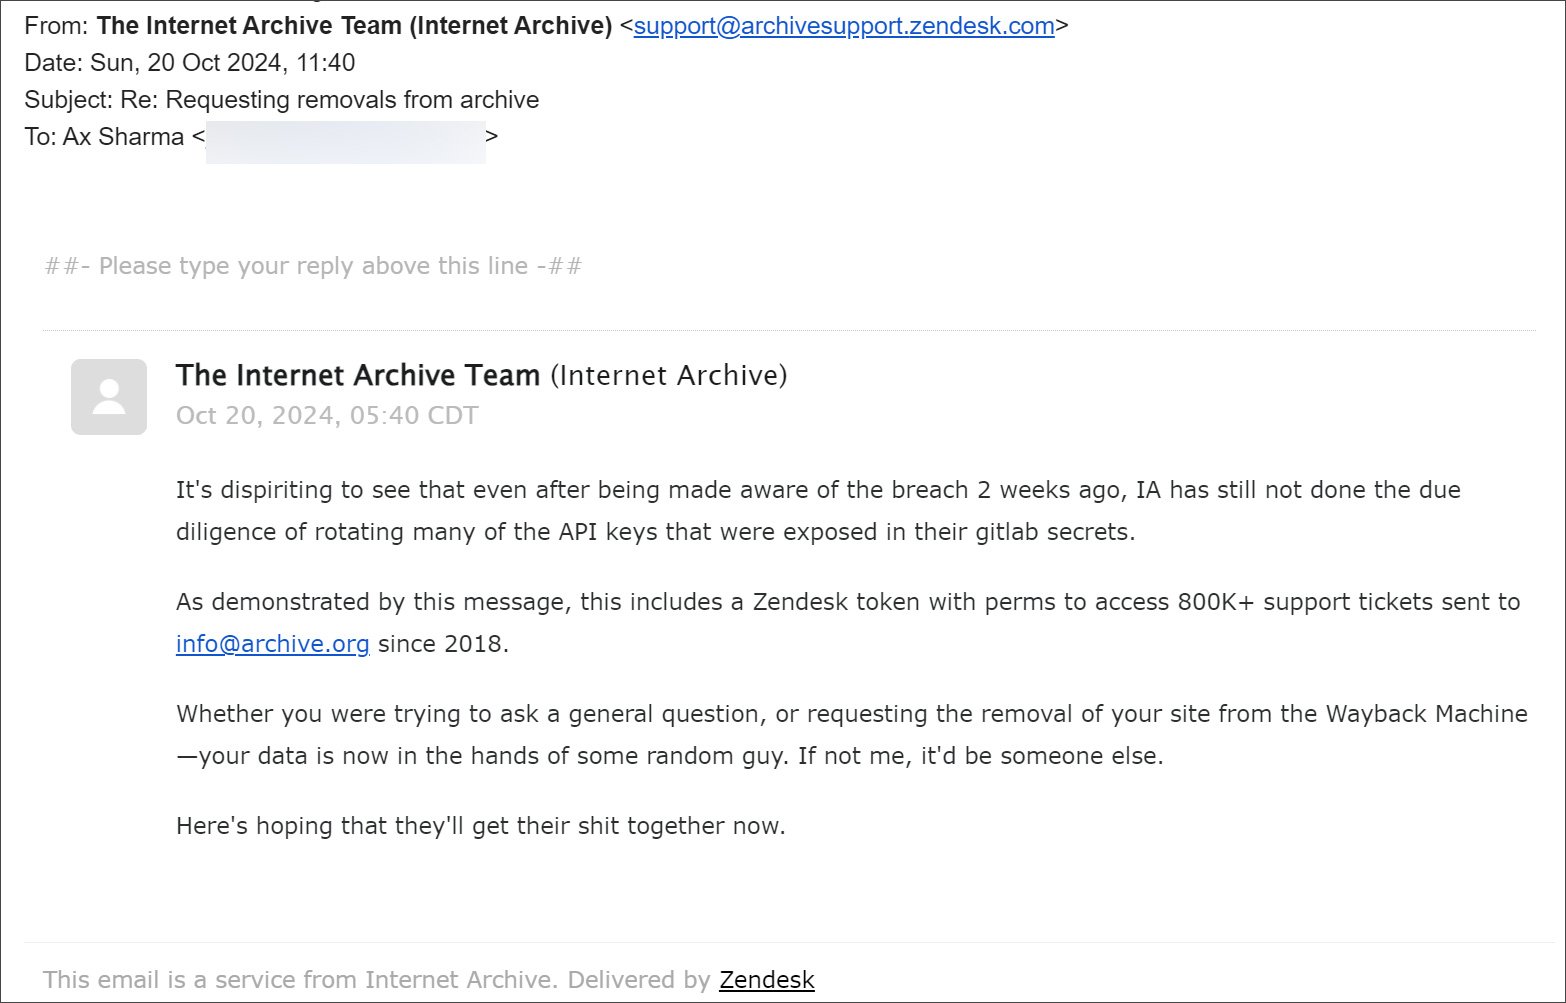
«Очень удручает, что после сообщений о взломе команда Архива Интернета не сделала ровным счётом ничего для ротации многих API-ключей, которые можно было найти в секретах GitLab», — говорилось в письме от киберпреступников.

«В частности, речь идёт о токене Zendesk, открывающем доступ более чем к 800 тыс. тикетов и запросов в техподдержку (отправлены на info@archive.org) с 2018 года».

Таким образом, если вы ранее запрашивали удаление вашего сайта из Wayback Machine, ваши данные попали в руки третьих лиц. Скриншот письма приводит издание BleepingComputer:


Напомним, в первой половине октября мы писали, что НКО «Архив Интернета»стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru