


Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Некоммерческая организация «Архив Интернета» (Internet Archive), которой принадлежит сервис Wayback Machine, хранящий историю веб-страниц, стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

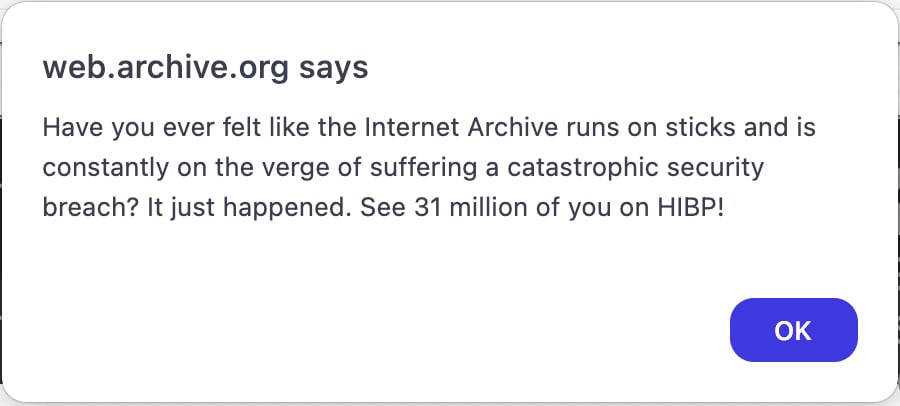
Впервые о возможном взломе заговорили в среду, когда ряд посетителей archive.org обратил внимание на нетипичный JavaScript-алерт, размещённый, судя по всему, взломавшими сайт киберпреступниками.

«У вас когда-нибудь было ощущение, что “Архив Интернета“ работает на костылях и буквально находится на грани взлома? Вот он и произошёл. Ищите информацию об утечке ваших данных на HIBP (сервис по отслеживанию утечек Have I Been Pwned — прим. Anti-Malware.ru)», — гласило уведомление.


Создатель Have I Been Pwned Трой Хант подтвердил изданию BleepingComputer, что злоумышленники девять дней назад действительно поделились аутентификационной базой. На деле это был SQL-файл с именем «ia_users.sql» и весом 6,4 ГБ.

В файле содержалась информация о зарегистрированных пользователях, включая адреса электронной почты, имена, временные метки изменения паролей, захешированные Bcrypt пароли и другие сведения.

Последняя временная метка датируется 28 сентября 2024 года, что должно указывать на примерную дату взлома «Архива Интернета». Хант также отметил, что в БД содержатся 31 млн уникальных имейл-адресов.

Создатель Have I Been Pwned на днях отправил всю необходимую информацию представителям НКО.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru