


Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Некоммерческая организация «Архив Интернета» (Internet Archive), которой принадлежит сервис Wayback Machine, хранящий историю веб-страниц, стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

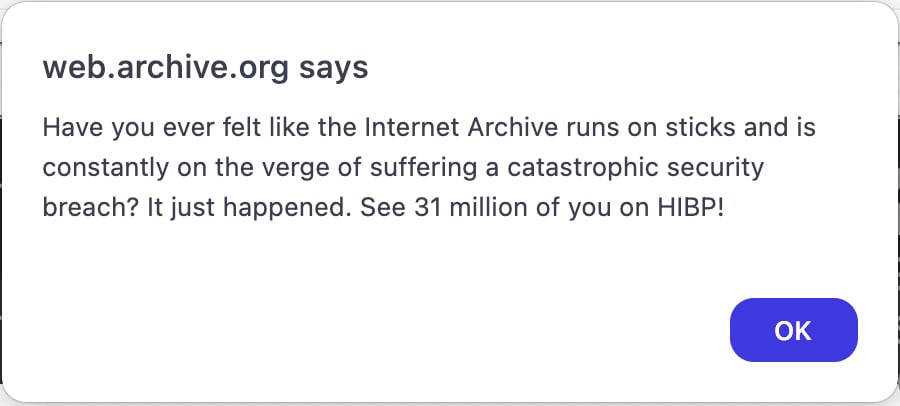
Впервые о возможном взломе заговорили в среду, когда ряд посетителей archive.org обратил внимание на нетипичный JavaScript-алерт, размещённый, судя по всему, взломавшими сайт киберпреступниками.

«У вас когда-нибудь было ощущение, что “Архив Интернета“ работает на костылях и буквально находится на грани взлома? Вот он и произошёл. Ищите информацию об утечке ваших данных на HIBP (сервис по отслеживанию утечек Have I Been Pwned — прим. Anti-Malware.ru)», — гласило уведомление.


Создатель Have I Been Pwned Трой Хант подтвердил изданию BleepingComputer, что злоумышленники девять дней назад действительно поделились аутентификационной базой. На деле это был SQL-файл с именем «ia_users.sql» и весом 6,4 ГБ.

В файле содержалась информация о зарегистрированных пользователях, включая адреса электронной почты, имена, временные метки изменения паролей, захешированные Bcrypt пароли и другие сведения.

Последняя временная метка датируется 28 сентября 2024 года, что должно указывать на примерную дату взлома «Архива Интернета». Хант также отметил, что в БД содержатся 31 млн уникальных имейл-адресов.

Создатель Have I Been Pwned на днях отправил всю необходимую информацию представителям НКО.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru