


OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

Специалистам компании OpenAI удалось ликвидировать более 20 киберкампаний, в которых возможности чат-бота ChatGPT использовались для разработки вредоносных программ и организации целевого фишинга.

Отчёт OpenAI описывает активность киберпреступников с начала 2024 года и впервые официально подтверждает использование генеративных возможности ChatGPT для проведения кибератак.

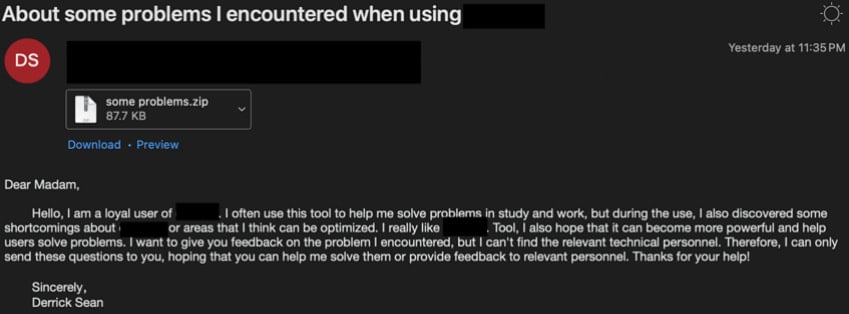
Например, специалисты упоминают группу SweetSpecter, которая якобы организует кибершпионаж и атакует власти ряда стран Азии. Участники SweetSpecter тщательно готовят электронные письма для целевого фишинга, оснащая их ZIP-архивами с вредоносным содержимым.

В результате в систему жертвы попадает троян SugarGh0st, открывающий злоумышленникам удалённый доступ к устройству.


Кроме того, в отчёте описывается иранская кибергруппировка CyberAv3ngers, стоящая за таргетированными атаками на промышленные системы стран Запада. Злоумышленники просили ChatGPT выдать учётные данные, используемые в популярных ПЛК по умолчанию.

OpenAI отметила ещё одну иранскую группу — Storm-0817. Эта APT задействовала возможности чат-бота для отладки вредоносных программ.

«В частности, STORM-0817 использовала ChatGPT для разработки кода на стороне сервера, необходимого для установки соединений со скомпрометированными устройствами», — отмечается в отчёте (PDF).

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru