


Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

APT-группа, которую в «Лаборатории Касперского» идентифицируют как Awaken Likho, сменила метод закрепления в системах российских организаций. Прежде с этой целью использовался модуль UltraVNC, а теперь — агент для платформы MeshCentral.

Шпионы Awaken Likho, они же Core Werewolf, тщательно готовят свои атаки, стараясь собрать как можно больше информации о мишенях (госучреждения, их подрядчики и промпредприятия) через поисковики.

Кроме того, для данной кибергруппы характерно активное использование технологий удаленного доступа.

Минувшим летом эксперты обнаружили, что вместо привычного UltraVNC в атаках Awaken Likho/Core Werewolf стал применяться MeshAgent — агент системы MeshCentral (решение для удаленного управления устройствами с открытым исходным кодом и широкой функциональностью). В арсенале APT-группы также появился новый имплант.

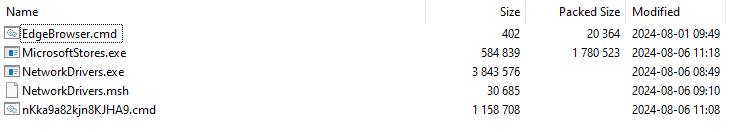
Вредонос загружается в виде архива 7z SFX при переходе по ссылкам, распространяемым скорее всего по имейл. В нем заключены пять файлов; четыре из них замаскированы под системные службы и командные файлы Windows.

После распаковки все exe-файлы и скрипты, помещенные в папку %Temp%, исполняются автоматически. Зловред закрепляется в системе, и авторы атаки получают удаленный доступ.


Под именем MicrosoftStores.exe скрывался скомпилированный AutoIt-скрипт с интерпретатором, запускающий NetworkDrivers.exe и nKka9a82kjn8KJHA9.cmd для закрепления в системе. Последний создает задачу планировщика на выполнение EdgeBrowser.cmd и заметает следы, удаляя MicrosoftStores.exe.

Файл NetworkDrivers.exe оказался агентом легитимной платформы MeshCentral; для его запуска используется скрипт EdgeBrowser.cmd. Файл NetworkDrivers.msh используется для настройки MeshAgent; адрес C2, способ подключения (WebSocket) и идентификаторы для входа также продублированы в коде экзешника.

«Деятельность группы Awaken Likho стала особенно заметна после 2022 года, она остаётся активной до сих пор, — подчеркнул эксперт Kaspersky Алексей Шульмин. — Полагаем, что в будущем мы увидим новые атаки группы Awaken Likho, при этом угроза может исходить и от других АРТ-групп, использующих схожие инструменты. По данным “Лаборатории Касперского”, за первые 8 месяцев 2024 года в России число атак с использованием технологий удаленного доступа выросло на 35% по сравнению с аналогичным периодом 2023 года».

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru