


Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

APT-группа, которую в «Лаборатории Касперского» идентифицируют как Awaken Likho, сменила метод закрепления в системах российских организаций. Прежде с этой целью использовался модуль UltraVNC, а теперь — агент для платформы MeshCentral.

Шпионы Awaken Likho, они же Core Werewolf, тщательно готовят свои атаки, стараясь собрать как можно больше информации о мишенях (госучреждения, их подрядчики и промпредприятия) через поисковики.

Кроме того, для данной кибергруппы характерно активное использование технологий удаленного доступа.

Минувшим летом эксперты обнаружили, что вместо привычного UltraVNC в атаках Awaken Likho/Core Werewolf стал применяться MeshAgent — агент системы MeshCentral (решение для удаленного управления устройствами с открытым исходным кодом и широкой функциональностью). В арсенале APT-группы также появился новый имплант.

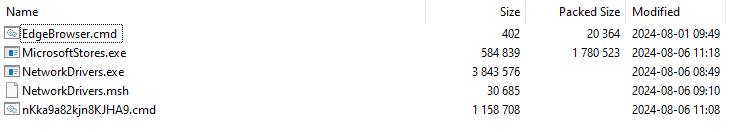
Вредонос загружается в виде архива 7z SFX при переходе по ссылкам, распространяемым скорее всего по имейл. В нем заключены пять файлов; четыре из них замаскированы под системные службы и командные файлы Windows.

После распаковки все exe-файлы и скрипты, помещенные в папку %Temp%, исполняются автоматически. Зловред закрепляется в системе, и авторы атаки получают удаленный доступ.


Под именем MicrosoftStores.exe скрывался скомпилированный AutoIt-скрипт с интерпретатором, запускающий NetworkDrivers.exe и nKka9a82kjn8KJHA9.cmd для закрепления в системе. Последний создает задачу планировщика на выполнение EdgeBrowser.cmd и заметает следы, удаляя MicrosoftStores.exe.

Файл NetworkDrivers.exe оказался агентом легитимной платформы MeshCentral; для его запуска используется скрипт EdgeBrowser.cmd. Файл NetworkDrivers.msh используется для настройки MeshAgent; адрес C2, способ подключения (WebSocket) и идентификаторы для входа также продублированы в коде экзешника.

«Деятельность группы Awaken Likho стала особенно заметна после 2022 года, она остаётся активной до сих пор, — подчеркнул эксперт Kaspersky Алексей Шульмин. — Полагаем, что в будущем мы увидим новые атаки группы Awaken Likho, при этом угроза может исходить и от других АРТ-групп, использующих схожие инструменты. По данным “Лаборатории Касперского”, за первые 8 месяцев 2024 года в России число атак с использованием технологий удаленного доступа выросло на 35% по сравнению с аналогичным периодом 2023 года».

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru