


Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

APT-группа, которую в «Лаборатории Касперского» идентифицируют как Awaken Likho, сменила метод закрепления в системах российских организаций. Прежде с этой целью использовался модуль UltraVNC, а теперь — агент для платформы MeshCentral.

Шпионы Awaken Likho, они же Core Werewolf, тщательно готовят свои атаки, стараясь собрать как можно больше информации о мишенях (госучреждения, их подрядчики и промпредприятия) через поисковики.

Кроме того, для данной кибергруппы характерно активное использование технологий удаленного доступа.

Минувшим летом эксперты обнаружили, что вместо привычного UltraVNC в атаках Awaken Likho/Core Werewolf стал применяться MeshAgent — агент системы MeshCentral (решение для удаленного управления устройствами с открытым исходным кодом и широкой функциональностью). В арсенале APT-группы также появился новый имплант.

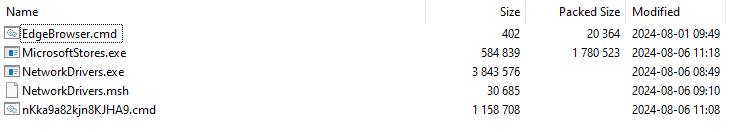
Вредонос загружается в виде архива 7z SFX при переходе по ссылкам, распространяемым скорее всего по имейл. В нем заключены пять файлов; четыре из них замаскированы под системные службы и командные файлы Windows.

После распаковки все exe-файлы и скрипты, помещенные в папку %Temp%, исполняются автоматически. Зловред закрепляется в системе, и авторы атаки получают удаленный доступ.


Под именем MicrosoftStores.exe скрывался скомпилированный AutoIt-скрипт с интерпретатором, запускающий NetworkDrivers.exe и nKka9a82kjn8KJHA9.cmd для закрепления в системе. Последний создает задачу планировщика на выполнение EdgeBrowser.cmd и заметает следы, удаляя MicrosoftStores.exe.

Файл NetworkDrivers.exe оказался агентом легитимной платформы MeshCentral; для его запуска используется скрипт EdgeBrowser.cmd. Файл NetworkDrivers.msh используется для настройки MeshAgent; адрес C2, способ подключения (WebSocket) и идентификаторы для входа также продублированы в коде экзешника.

«Деятельность группы Awaken Likho стала особенно заметна после 2022 года, она остаётся активной до сих пор, — подчеркнул эксперт Kaspersky Алексей Шульмин. — Полагаем, что в будущем мы увидим новые атаки группы Awaken Likho, при этом угроза может исходить и от других АРТ-групп, использующих схожие инструменты. По данным “Лаборатории Касперского”, за первые 8 месяцев 2024 года в России число атак с использованием технологий удаленного доступа выросло на 35% по сравнению с аналогичным периодом 2023 года».

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru