


Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

APT-группа, которую в «Лаборатории Касперского» идентифицируют как Awaken Likho, сменила метод закрепления в системах российских организаций. Прежде с этой целью использовался модуль UltraVNC, а теперь — агент для платформы MeshCentral.

Шпионы Awaken Likho, они же Core Werewolf, тщательно готовят свои атаки, стараясь собрать как можно больше информации о мишенях (госучреждения, их подрядчики и промпредприятия) через поисковики.

Кроме того, для данной кибергруппы характерно активное использование технологий удаленного доступа.

Минувшим летом эксперты обнаружили, что вместо привычного UltraVNC в атаках Awaken Likho/Core Werewolf стал применяться MeshAgent — агент системы MeshCentral (решение для удаленного управления устройствами с открытым исходным кодом и широкой функциональностью). В арсенале APT-группы также появился новый имплант.

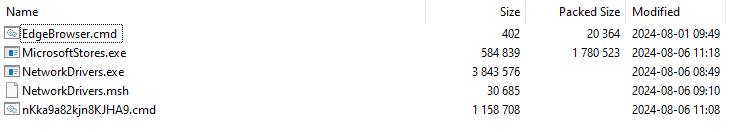
Вредонос загружается в виде архива 7z SFX при переходе по ссылкам, распространяемым скорее всего по имейл. В нем заключены пять файлов; четыре из них замаскированы под системные службы и командные файлы Windows.

После распаковки все exe-файлы и скрипты, помещенные в папку %Temp%, исполняются автоматически. Зловред закрепляется в системе, и авторы атаки получают удаленный доступ.


Под именем MicrosoftStores.exe скрывался скомпилированный AutoIt-скрипт с интерпретатором, запускающий NetworkDrivers.exe и nKka9a82kjn8KJHA9.cmd для закрепления в системе. Последний создает задачу планировщика на выполнение EdgeBrowser.cmd и заметает следы, удаляя MicrosoftStores.exe.

Файл NetworkDrivers.exe оказался агентом легитимной платформы MeshCentral; для его запуска используется скрипт EdgeBrowser.cmd. Файл NetworkDrivers.msh используется для настройки MeshAgent; адрес C2, способ подключения (WebSocket) и идентификаторы для входа также продублированы в коде экзешника.

«Деятельность группы Awaken Likho стала особенно заметна после 2022 года, она остаётся активной до сих пор, — подчеркнул эксперт Kaspersky Алексей Шульмин. — Полагаем, что в будущем мы увидим новые атаки группы Awaken Likho, при этом угроза может исходить и от других АРТ-групп, использующих схожие инструменты. По данным “Лаборатории Касперского”, за первые 8 месяцев 2024 года в России число атак с использованием технологий удаленного доступа выросло на 35% по сравнению с аналогичным периодом 2023 года».

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru