


Сбой у Сбера быстро перекинулся на ВТБ, Т-Банк, Ozon-банк и СБП

Сбой у Сбера быстро перекинулся на ВТБ, Т-Банк, Ozon-банк и СБП

Сбой у Сбера быстро перекинулся на ВТБ, Т-Банк, Ozon-банк и СБП

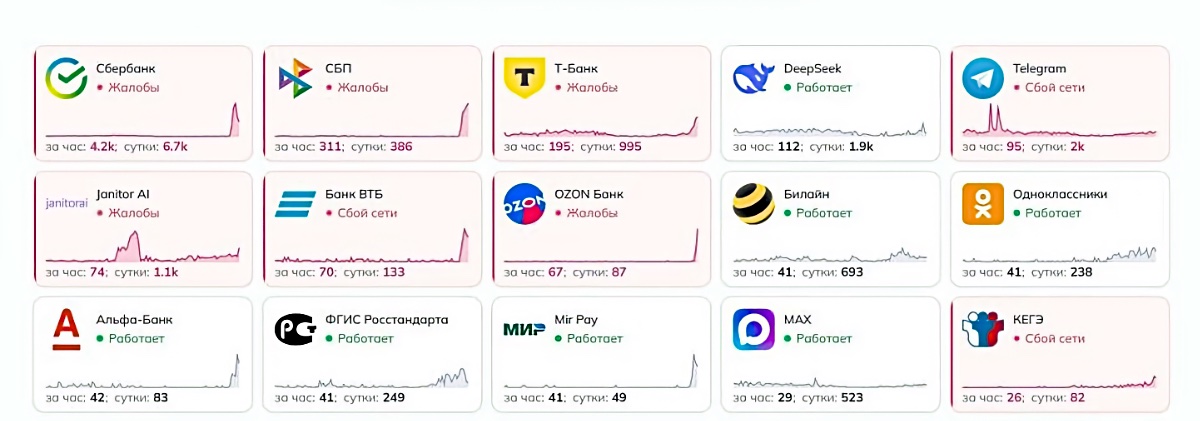
Утренний сбой в работе «Сбербанк Онлайн», похоже, быстро перестал быть историей только про один банк. Почти одновременно о проблемах с доступом к сервисам начали сообщать клиенты ВТБ, Т-Банка, Ozon-банка, а также пользователи системы быстрых платежей.

Судя по сообщениям пользователей и данным сервисов мониторинга сбоев, неполадки затронули сразу несколько крупных финансовых платформ.

Тут дело точно не в локальной проблеме внутри одного приложения, а в более широкой волне сбоев, которая задела сразу несколько заметных игроков финансового рынка.

Больше всего жалоб поступает из крупнейших регионов страны — Москвы, Санкт-Петербурга, Московской, Свердловской и Новосибирской областей. Но только ими дело не ограничилось: о перебоях также сообщают пользователи из Самарской и Оренбургской областей, Приморского края, Татарстана, Удмуртии и других регионов.


При этом характер проблем у разных сервисов немного отличается. У клиентов ВТБ чаще всего возникают трудности с доступом к сайту, чуть реже — к мобильному приложению. У пользователей Т-Банка, наоборот, основной удар пришёлся именно по приложению, тогда как сайт упоминается заметно реже.

У Ozon-банка картина своя: там пользователи в основном жалуются на некорректную работу самих сервисов и приложения. Проблемы с сайтом, судя по обращениям, встречаются значительно реже.

Параллельно начали поступать сообщения и о сбоях в системе быстрых платежей. Пользователи пишут, что не могут переводить деньги и оплачивать покупки.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru