


Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Кибергруппировка FIN7 заманивает жертв новой вредоносной программы, сочетая средства искусственного интеллекта с социальной инженерией. Они продвигают инфостилер под видом инструмента, позволяющего создавать изображения обнаженных людей из фотографий.

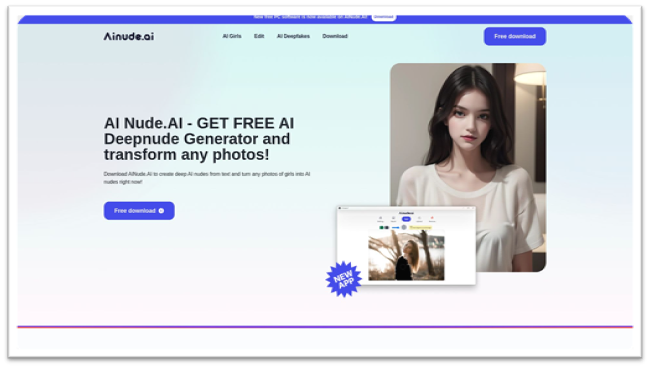
Как показало исследование Silent Push, русскоязычная группировка FIN7 (также известная как Carbanak, Carbon Spider, Cobalt Group и Navigator Group) разработала не менее 7 сайтов, где рекламируют «генератор обнаженной натуры».

Это якобы приложение, позволяющее создавать дипфейк обнаженной фотографии из любого изображения. Злоумышленники используют методы поисковой оптимизации, и их сайты оказываются в топе поисковой выдачи при запросе на соответствующие темы.


Потенциальной жертве предлагают или загрузить приложение через сайт, или оформить подписку на бесплатную пробную версию. Но и в том, и в другом случае любители «клубнички» получают зловреды Lumma и Redline, которые могут использоваться для краж данных или доставки программ-вымогателей.

Как предупреждает Silent Push, кампания ориентирована в большей степени на корпоративные структуры:

«Эти файлы могут напрямую компрометировать учетные данные через инфостилеров или использоваться для последующих кампаний, в которых развертываются программы-вымогатели».

Новая кампания сочетается со старой, ориентированной на корпоративных пользователей, в рамках которой кибергруппировка распространяет троянца NetSupport RAT. В ней используются известные бренды, включая SAP Concur, Microsoft, Thomson Reuters и FINVIZ stock screening.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru