


Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

В ходе анализа семпла трояна Skidmap, угодившего в Redis-ловушку «Доктор Веб», была обнаружена новая модификация руткита режима ядра, используемого для сокрытия процесса добычи криптовалюты. Схема атаки усложнилась, еще больше затруднив реагирование.

Приманка, работающая под управлением Linux, была создана в связи с участившимися случаями взлома серверов Redis с целью установки майнеров. Такие мишени привлекательны для злоумышленников тем, что обычно плохо защищены, а уязвимости в СУБД Redis объявляются с завидной регулярностью.

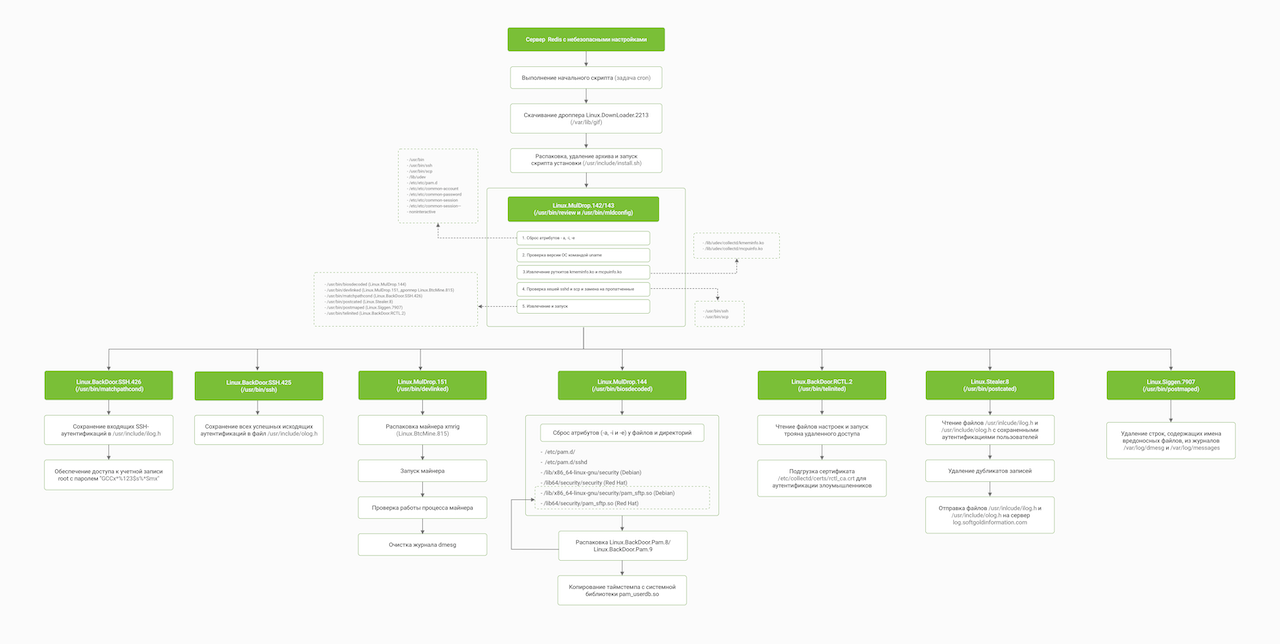
Зайдя на сервер через намеренно распахнутую дверь, операторы Skidmap добавили в планировщик cron-задачу на запуск вредоносного скрипта-загрузчика с интервалом в 10 минут. В результате отработки сценария в системе объявляется дроппер (Linux.MulDrop.142/143), который уточняет версию ядра ОС, отключает защиту SELinux и распаковывает полезную нагрузку — бэкдоры, руткит и майнер.

Встроенные исполняемые файлы ориентированы на ходовые дистрибутивы Linux разных версий, поэтому размер дроппера сильно раздут. В осевшем на ловушке образце аналитики насчитали около 60 экзешников.

Так, написанный на C руткит (Linux.Rootkit.400) был заточен под RHEL, Debian и EulerOS. Вредонос осуществляет перехват ряда функций ядра с целью подмены ответов на диагностические команды админа (загрузка CPU, сетевая активность на портах, перечисление файлов в папках и т. п.).

Зловред также отслеживает загрузку модулей ядра и блокирует запуск компонентов с функциями антируткита. Все эти действия призваны скрыть активность майнера (в данном случае XMRig), которого в итоге могут выдать только высокое энергопотребление и перегрев — влияние на быстродействие машины-жертвы криптоджекеры научились регулировать.

Загруженные бэкдоры отслеживают входы по SSH с целью кражи паролей и создают мастер-ключ для всех аккаунтов в системе. Расширить возможности по удаленному управлению помогает троян Linux.BackDoor.RCTL.2, создающий зашифрованный канал для C2-связи.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru