



Серверы Redis атакует новый Golang-зловред

Серверы Redis атакует новый Golang-зловред

Серверы Redis атакует новый Golang-зловред

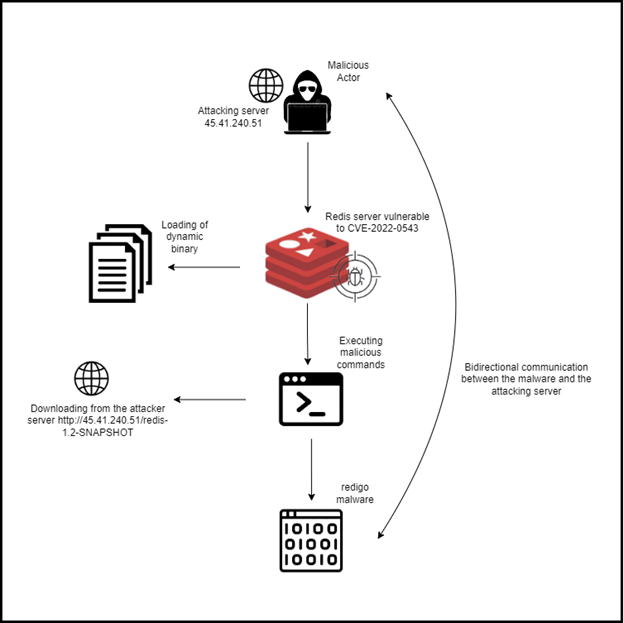
Эксперты Aqua Security обнаружили на ловушках новую вредоносную программу, нацеленную на серверы Redis. Поскольку зловред написан на Go, ему было присвоено кодовое имя Redigo. Для внедрения используется критическая RCE-уязвимость, устраненная еще в феврале.

Данная проблема (CVE-2022-0543, 10 баллов из 10 возможных по CVSS) позволяет обойти песочницу для Lua-скриптов в Redis и выполнить сторонний код на удаленном хосте. Уязвимость актуальна для некоторых вариантов Debian и Ubuntu и была устранена обновлением Redis-пакета до версии 5.6.0.16.-1.

Тем не менее, злоумышленники до сих пор пытаются использовать эту лазейку. Их рвение подогревает доступность PoC-экспойта.

Атака Redigo, согласно результатам анализа, начинается со сканирования портов 6379, используемых Redis. Обнаружив открытый порт, хакеры пытаются подключиться и запустить выполнение следующих команд:

  1. INFO — получение информации о сервере, в том числе о наличии CVE-2022-0543;
  2. SLAVEOF — создание реплики сервера атакующих;
  3. REPLCONF — настройка внешнего соединения для этой копии;
  4. PSYNC — запуск потока репликации с мастер-сервера; подобный бэкдор используется, в числе прочего, для разделяемого объекта exp_lin.so (сохраняется на диске);
  5. MODULE LOAD — загрузка модуля exp_lin.so для проведения эксплойта;
  6. SLAVEOF NO ONE — отключение репликации; в результате реплика получает статус мастер-сервера.

Библиотека exp_lin.so не только запускает эксплойт, но также обеспечивает выполнение дальнейших команд. С этой целью в файл, по словам исследователей, включена реализация system.exec. Используя эту функциональность, авторы атаки получают информацию об архитектуре CPU, а затем загружают Redigo, повышают привилегии зловредного файла и запускают его на исполнение.


Поскольку на ловушках Aqua время атаки ограничено, последствия заражения выявить не удалось. Эксперты не исключают, что целью злоумышленников может являться приобщение Redis-сервера к ботнету для проведения DDoS-атак, криптоджекинга или кражи данных.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru