


Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

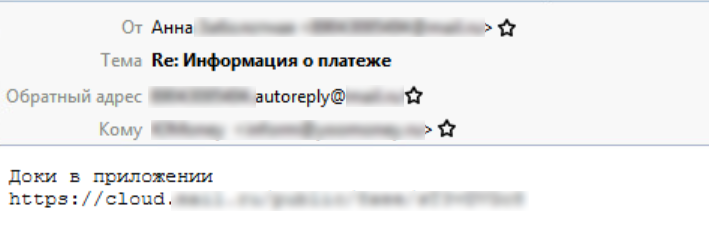
Злоумышленники придумали новую уловку для внедрения криптомайнера Xmrig на чужие машины: они распространяют вредоносные ссылки в письмах-автоответах. В F.A.C.C.T. насчитали уже 150 таких посланий по своей клиентской базе.

Новую криптоджекинг-кампанию эксперты отслеживают с конца мая. Вредоносные сообщения рассылаются с взломанных имейл-аккаунтов с использованием автоответчика; атакам подвергаются российский ретейл, телеком, страховые и финансовые организации.


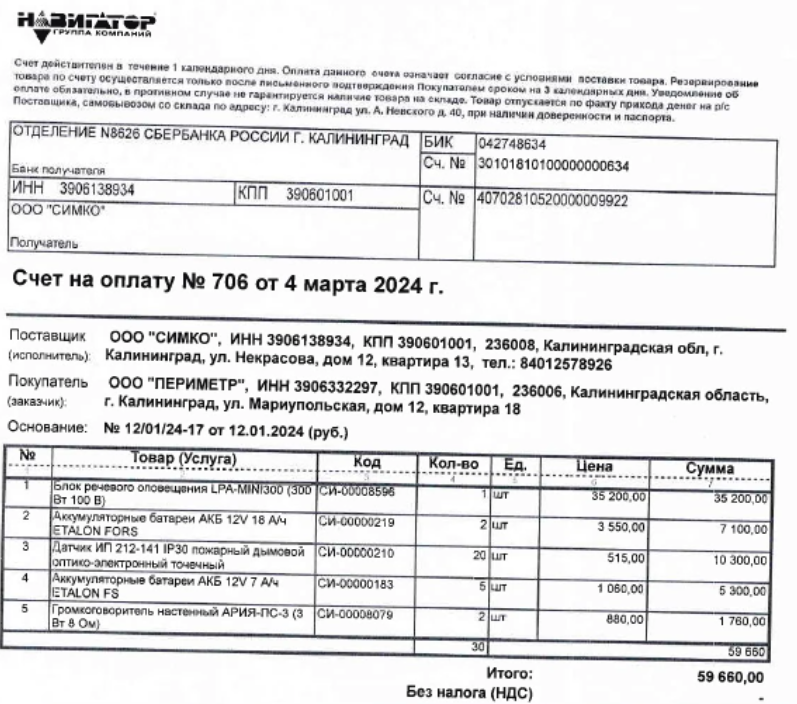
Анализ показал, что указанный ссылкой архивный файл содержит майнер Xmrig, популярный у киберкриминала, и маскировочный скан некоего счета на оплату оборудования с суммой, посильной даже рядовому пользователю.


Как оказалось, все адреса отправителя засветились в утечках баз данных. Владельцы — в основном физлица, некоторые скомпрометированные аккаунты принадлежат арбитражным управляющим, небольшим торговым предприятиям, строительным компаниям.

В списке жертв взлома в рамках данной кампании фигурируют также мебельная фабрика и фермерское хозяйство. По данным F.A.C.C.T., в первой половине 2024 года в Сеть утекло 150 баз данных российских компаний, в том числе 200,5 млн записей ПДн.

Все зловредные письма, адресованные пользователям продуктов F.A.C.C.T., заблокировала защита Business Email Protection. Корпоративные клиенты и почтовый сервис уже предупреждены об угрозе.

«Данный способ доставки ВПО опасен тем, что потенциальная жертва первая инициирует коммуникацию — вступает в переписку и ждет ответное письмо, — отметил Дмитрий Еременко, старший аналитик Центра кибербезопасности F.A.C.C.T. — В этом состоит главное отличие от традиционных массовых рассылок, где получатель часто получает нерелевантное для него письмо и игнорирует его».

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru