


Российское правительство сочло криминализацию дипфейков преждевременной

Российское правительство сочло криминализацию дипфейков преждевременной

Российское правительство сочло криминализацию дипфейков преждевременной

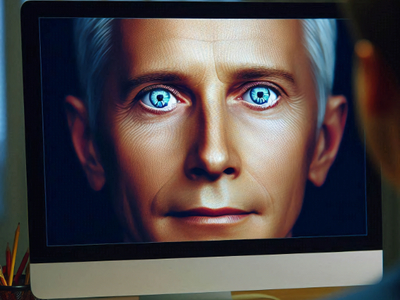
В Госдуму РФ внесен законопроект, предусматривающий уголовную ответственность за использование дипфейков в противоправных целях. Кабмин счел, что документ требует доработки: нормы для технологий подмены личности в законах пока не прописаны.

Депутат от ЛДПР Ярослав Нилов и сенатор Алексей Пушков предложили ввести в ряд статей УК еще один квалифицирующий признак — злонамеренное использование изображения или голоса, в том числе сфальсифицированного или искусственно созданного (читай: дипфейка), и/или биометрических данных граждан.

Наказывать за подобные преступления, по мнению авторов проекта, следует штрафами (до 1,5 млн руб.) и лишением свободы (на срок до двух лет). Соответствующие поправки предлагается внести в статьи о клевете, краже, мошенничестве, вымогательстве, причинении ущерба через обман или злоупотребление доверием.

«Введение предлагаемого регулирования в уголовное законодательство не представляется возможным из-за отсутствия корреспондирующих норм материального законодательства, что влечет существенные риски формирования некорректной правоприменительной практики», — цитирует ТАСС официальный отзыв правительства.

Кабмин также отметил, что в пояснительной записке к проекту ФЗ не указаны данные (свидетельства), на основании которых можно было бы сделать вывод об общественной опасности инкриминируемых деяний.

Атаки с применением дипфейк-технологий— угроза вполне реальная, и специалисты, в том числе в России, активно работают над созданием инструментов для распознавания таких фальшивок. К сожалению, в российском законодательстве это понятие до сих пор отсутствует, и все попытки криминализировать использование дипфейков с преступными намерениями пока терпят неудачу.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru