


Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

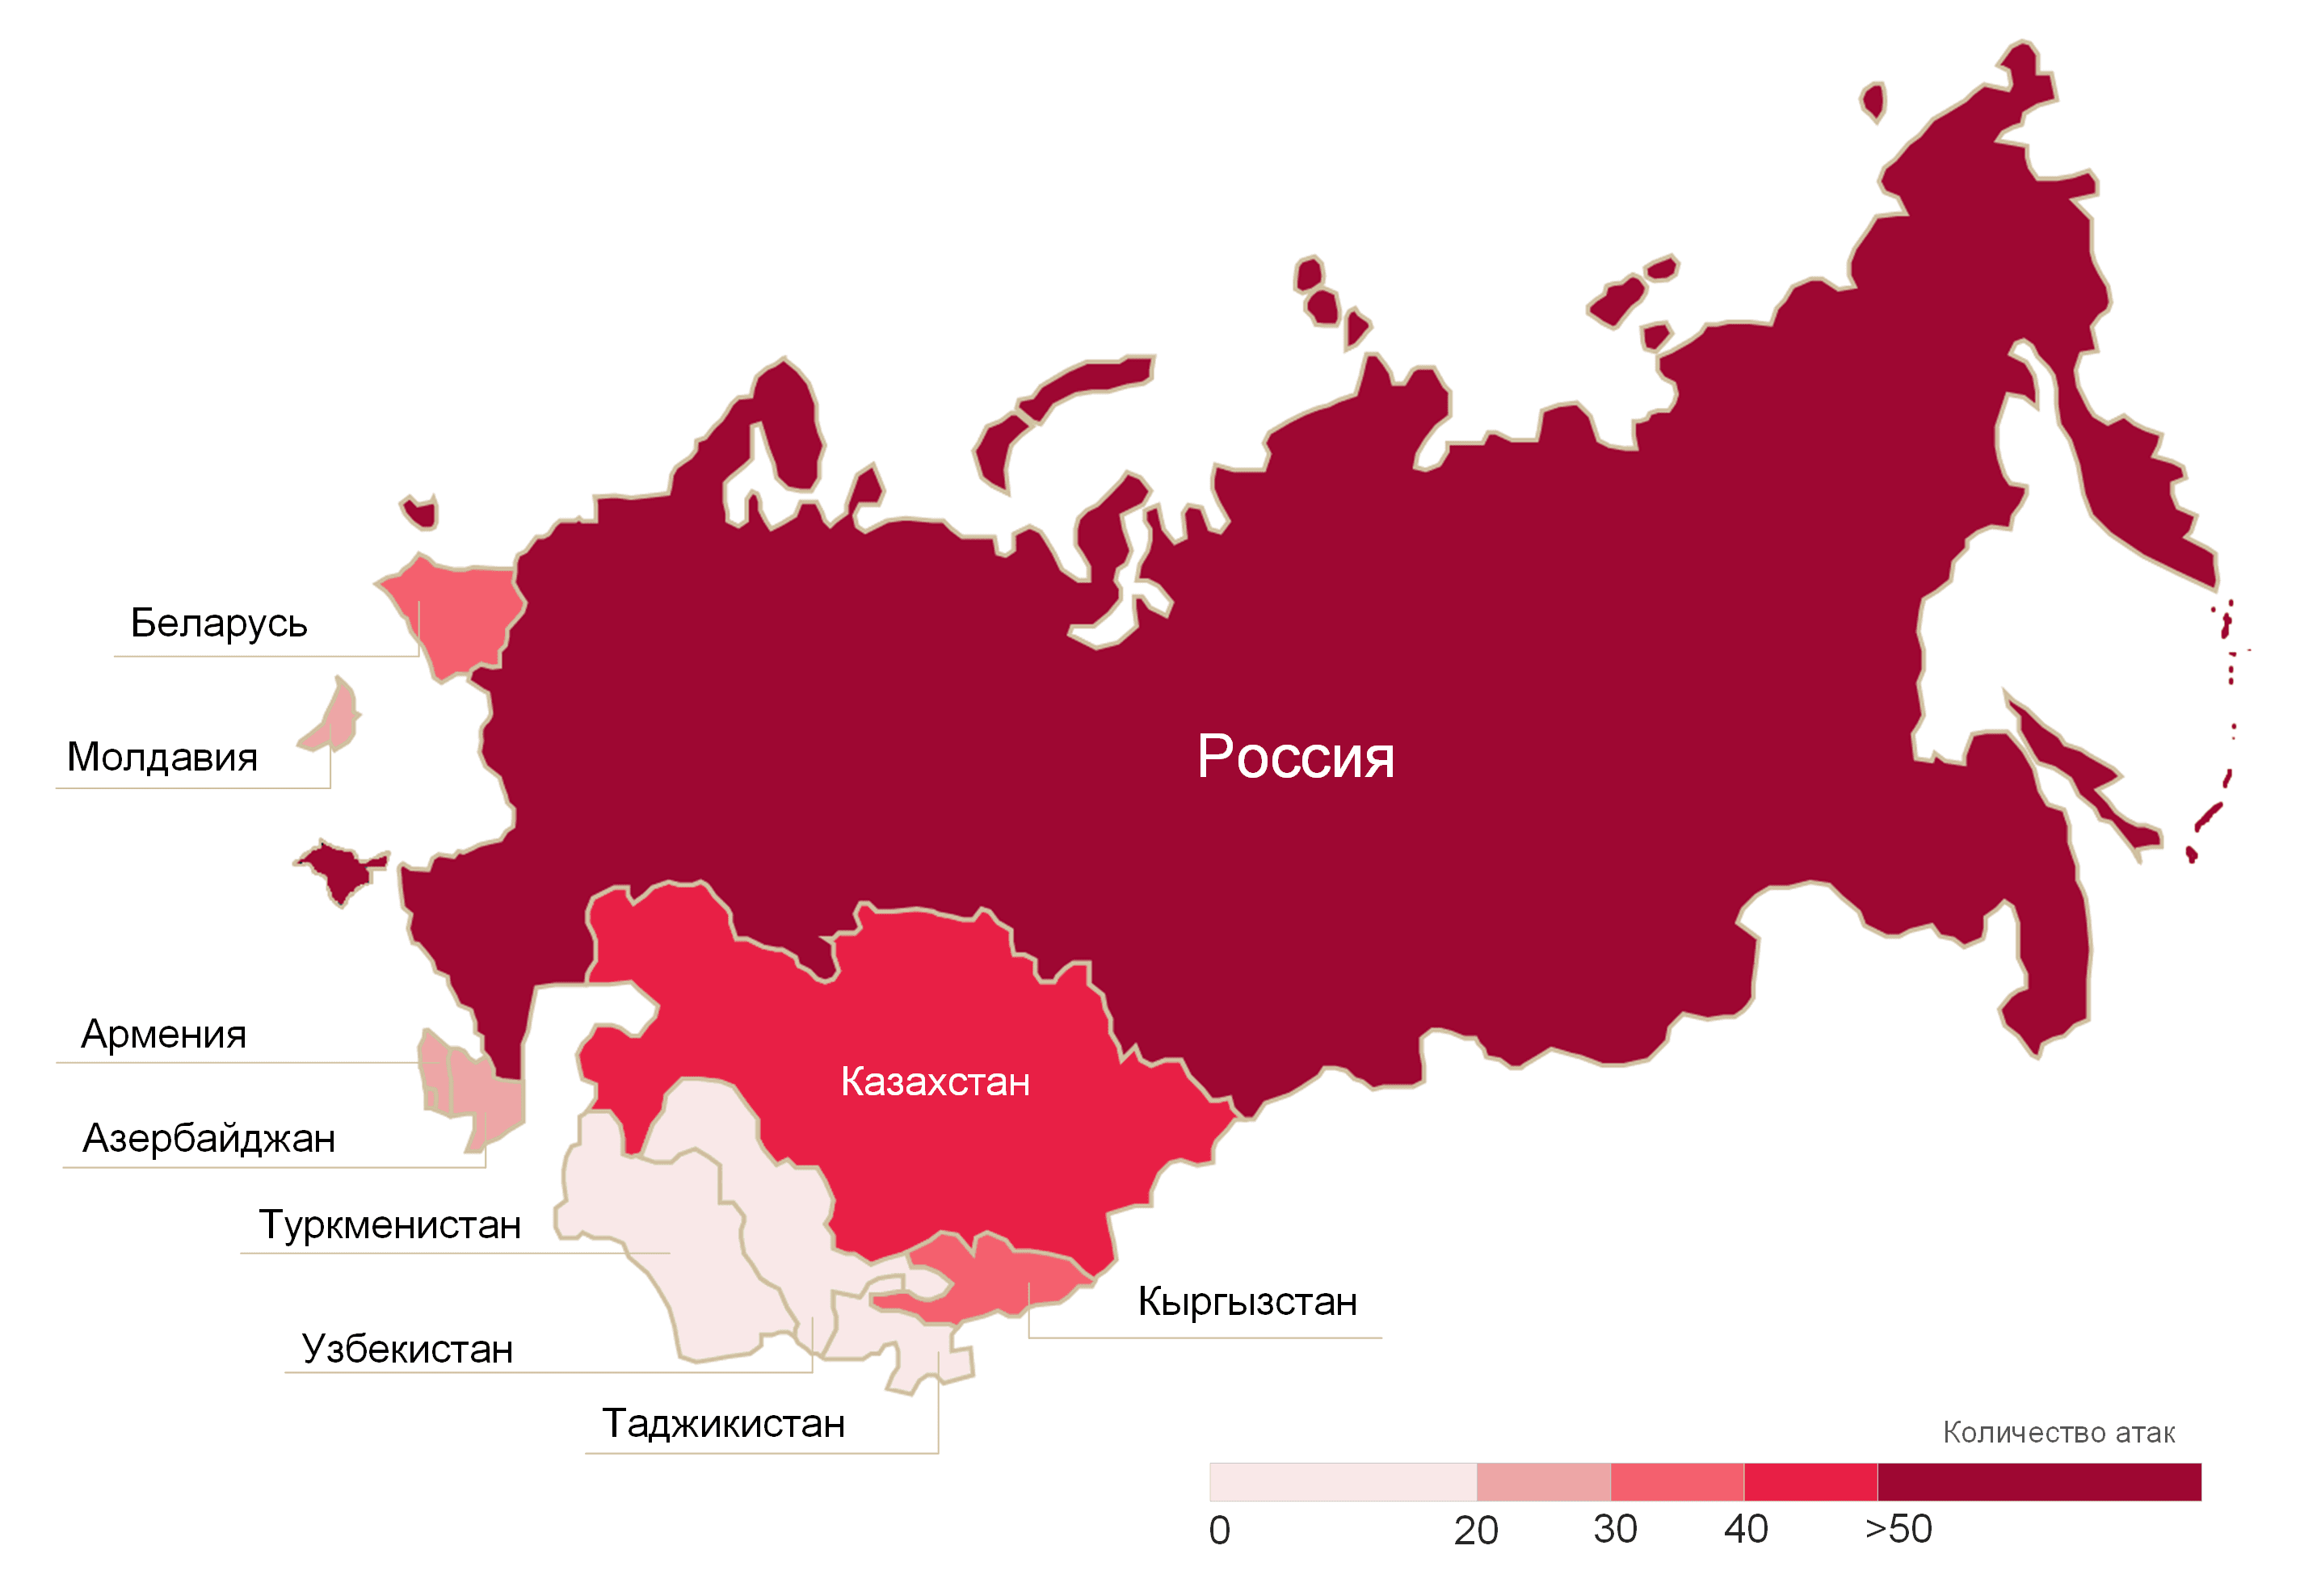
По данным Positive Technologies, в минувшем квартале число атак в странах СНГ в 2,6 раза превысило показатель за такой же период годом ранее. В 2023-24 гг. 73% инцидентов в регионе пришлись на Россию, 8% — Казахстан, 7% — Белоруссию.

Увеличилось также количество связанных с СНГ объявлений в даркнете: в первом полугодии таких находок оказалось на 35% больше в сравнении с первой половиной 2023-го. Чаще всего (40% уникальных постов) авторы предлагали базы данных, в 79% случаев — бесплатно.


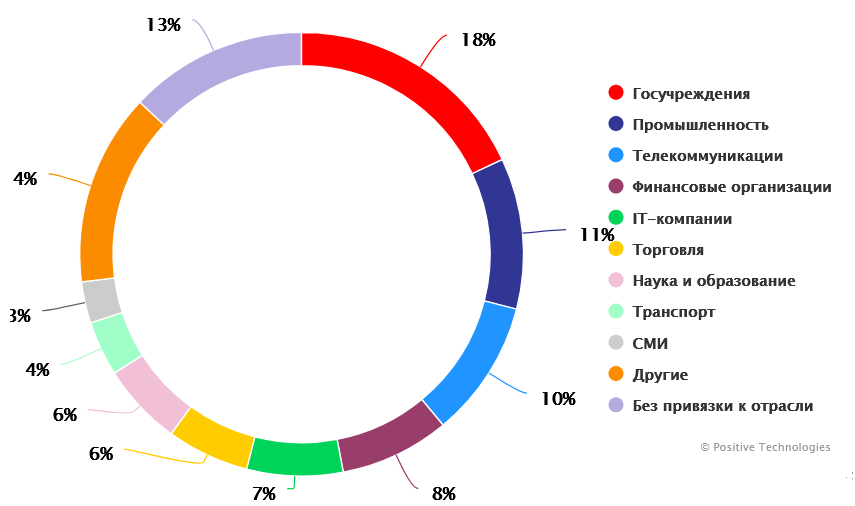
Согласно статистике ИБ-компании, наибольшее количество инцидентов было зафиксировано в госучреждениях, на промпредприятиях и в телеком-компаниях.

«Во-первых, эти сферы стратегически важны для экономики, — поясняет Яна Авезова, старший аналитик исследовательской группы PT. — Во-вторых, в таких организациях хранятся большие объемы конфиденциальной информации, прежде всего персональные данные и сведения, составляющие коммерческую тайну».


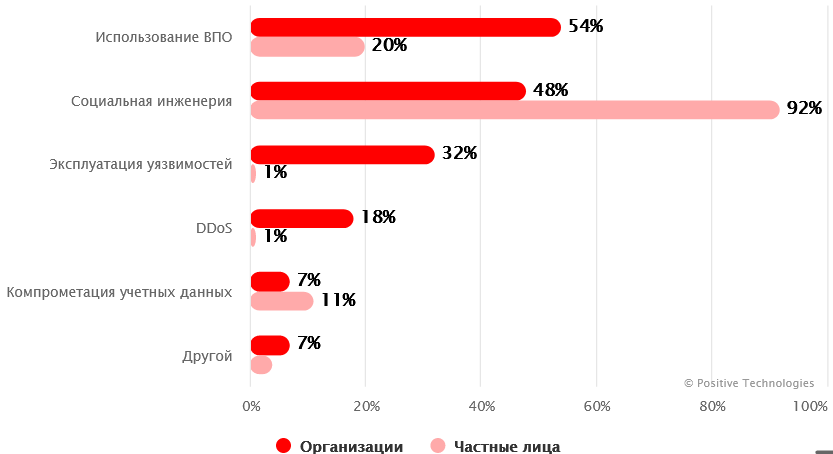
В случае успеха атаки на предприятия чаще всего влекли утечку конфиденциальной информации (41% инцидентов) или нарушение основной деятельности (37%). Индивидуальные пользователи обычно теряли персональные данные (69%) и деньги (32%).

При проведении атак на территории СНГ, как и в прочих регионах, злоумышленники предпочитают использовать вредоносов и социальную инженерию.


В I квартале 2023 года в странах Содружества была зафиксирована высокая активность операторов шифровальщиков, в IV — группировок, нацеленных на шпионаж (XDSpy, Core Werewolf, Sticky Werewolf, Cloud Atlas, Hellhounds). Эксперты также отметили повышенный DDoS-фон из-за разгула хактивизма: на такие атаки в отчетный период пришлось 18% киберинцидентов, тогда как глобальный показатель составил лишь 8%.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru