


Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

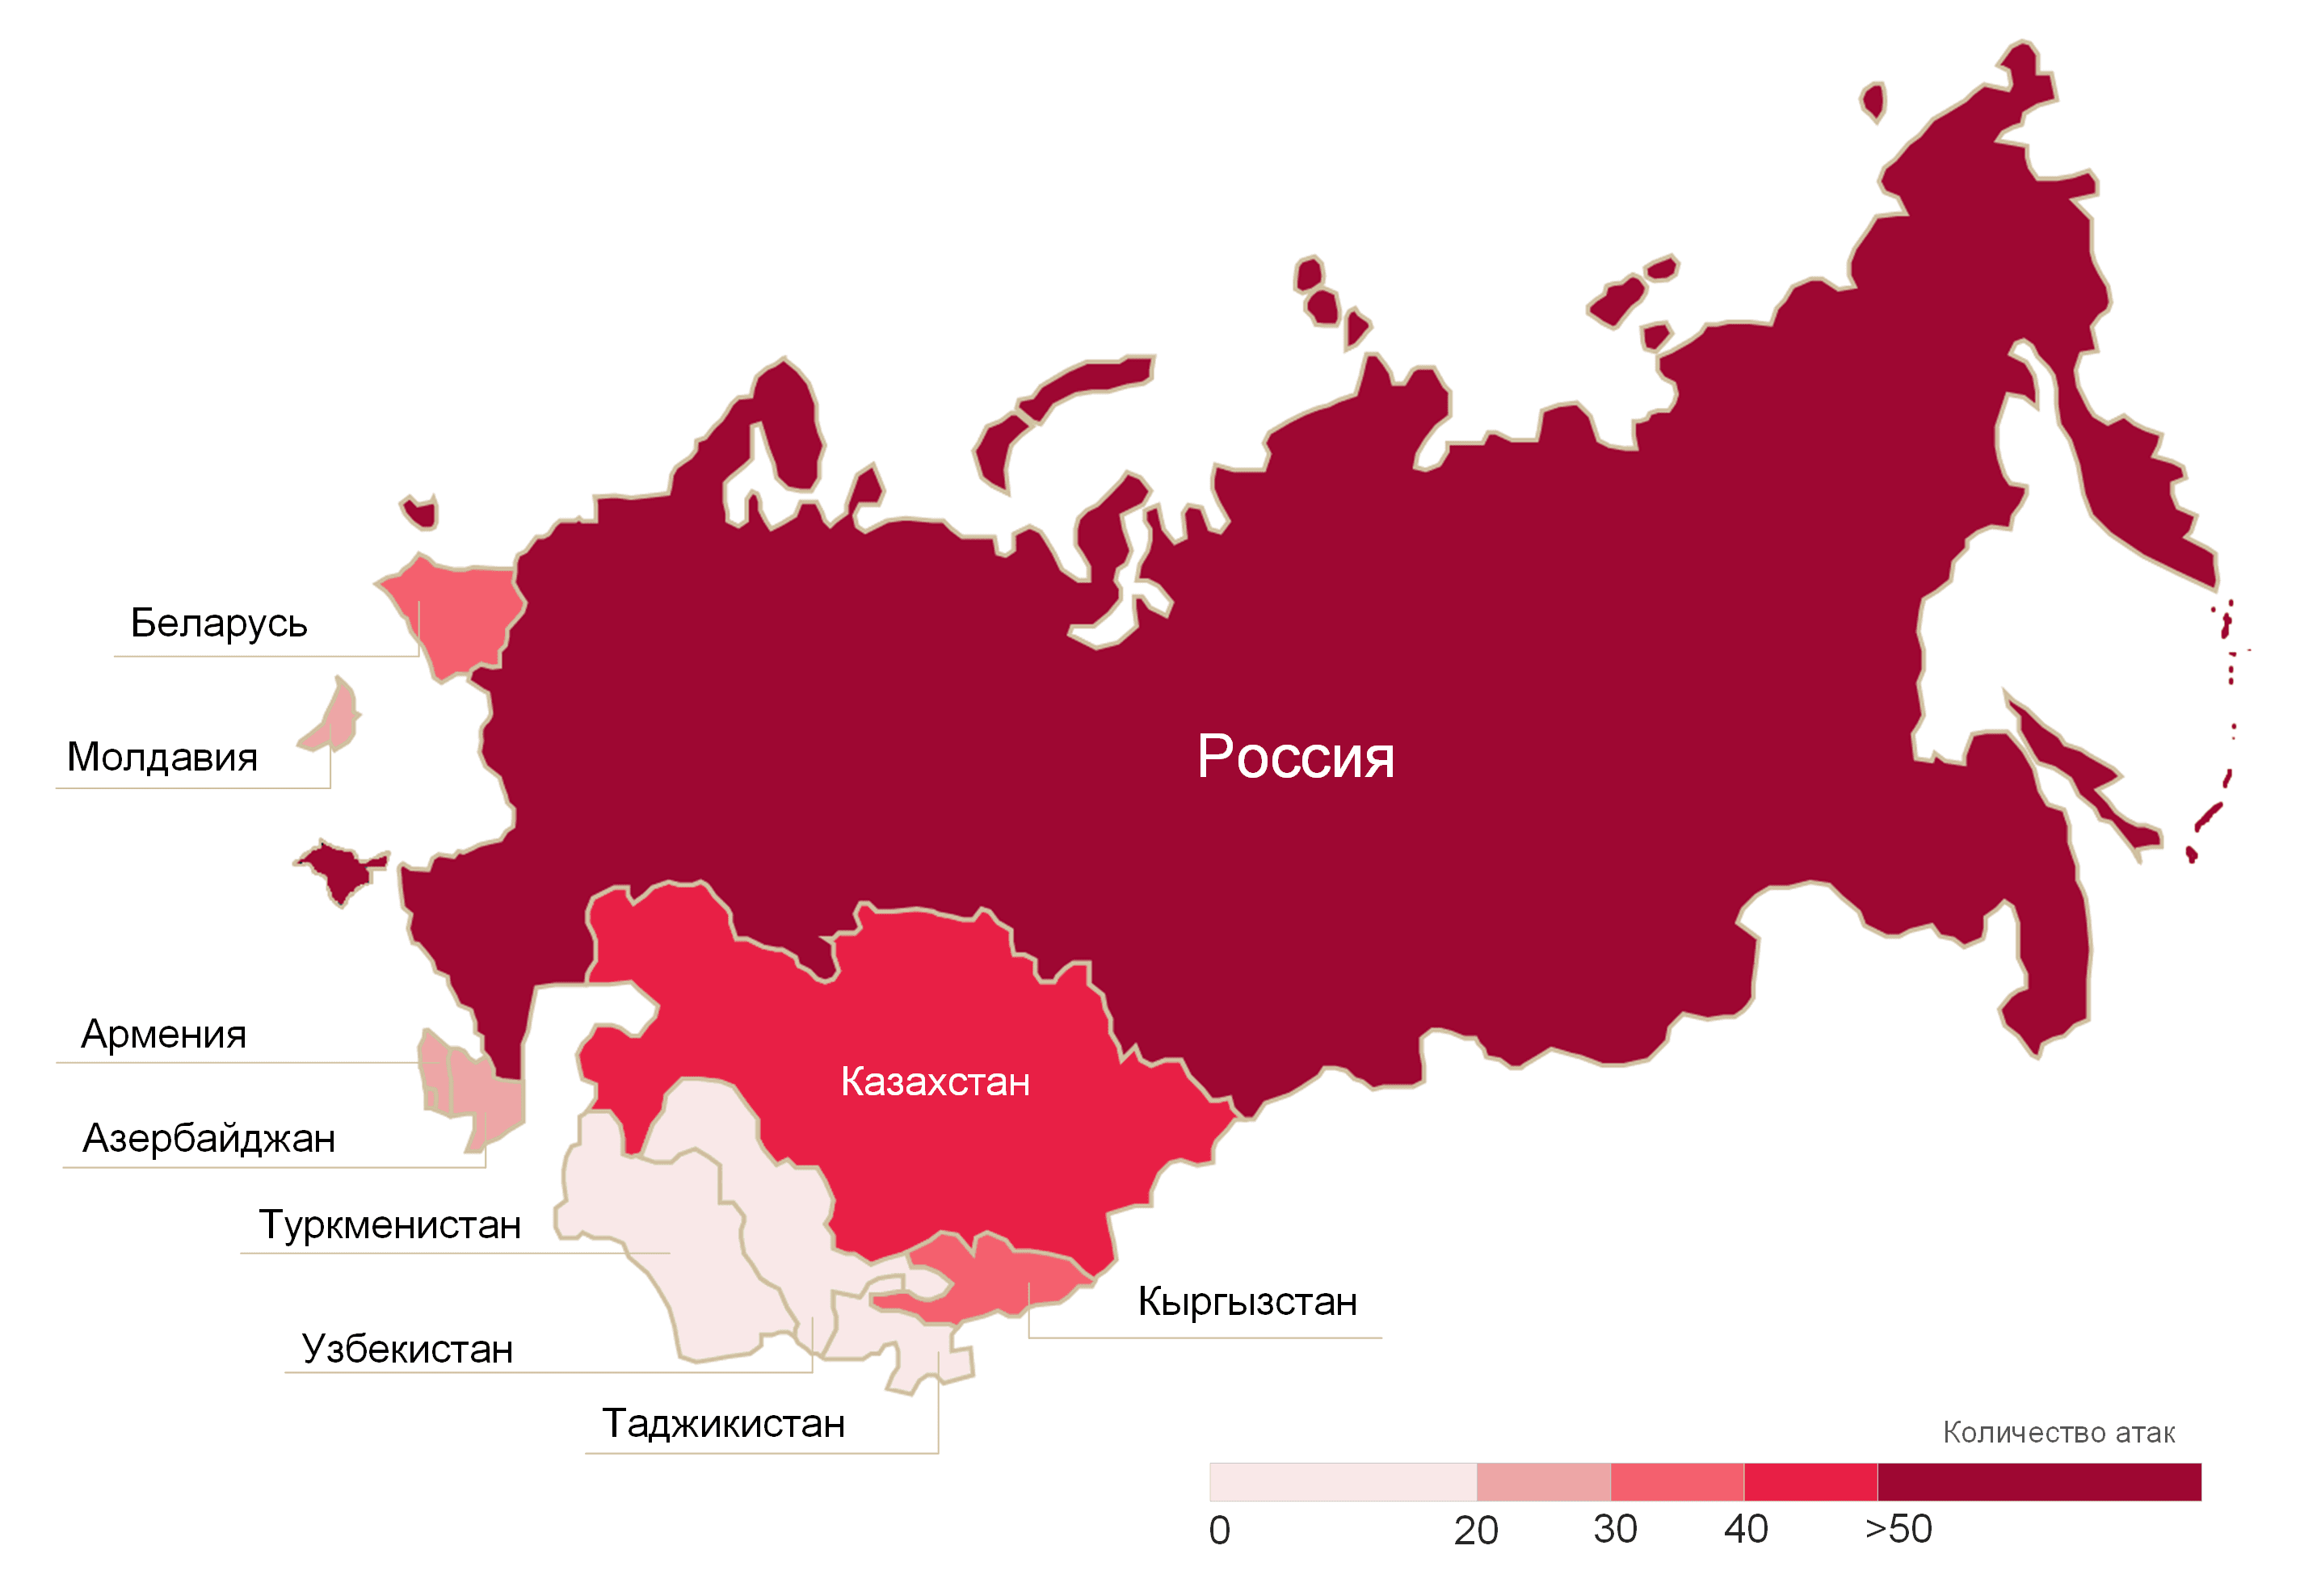
По данным Positive Technologies, в минувшем квартале число атак в странах СНГ в 2,6 раза превысило показатель за такой же период годом ранее. В 2023-24 гг. 73% инцидентов в регионе пришлись на Россию, 8% — Казахстан, 7% — Белоруссию.

Увеличилось также количество связанных с СНГ объявлений в даркнете: в первом полугодии таких находок оказалось на 35% больше в сравнении с первой половиной 2023-го. Чаще всего (40% уникальных постов) авторы предлагали базы данных, в 79% случаев — бесплатно.


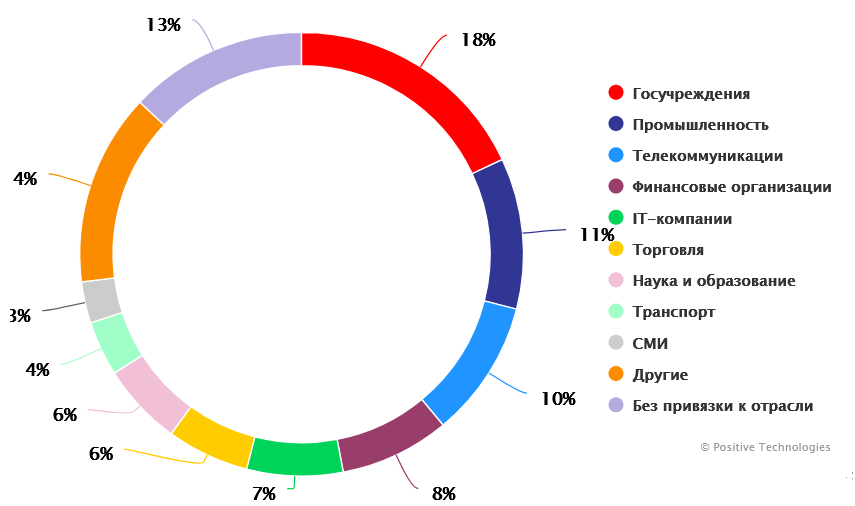
Согласно статистике ИБ-компании, наибольшее количество инцидентов было зафиксировано в госучреждениях, на промпредприятиях и в телеком-компаниях.

«Во-первых, эти сферы стратегически важны для экономики, — поясняет Яна Авезова, старший аналитик исследовательской группы PT. — Во-вторых, в таких организациях хранятся большие объемы конфиденциальной информации, прежде всего персональные данные и сведения, составляющие коммерческую тайну».


В случае успеха атаки на предприятия чаще всего влекли утечку конфиденциальной информации (41% инцидентов) или нарушение основной деятельности (37%). Индивидуальные пользователи обычно теряли персональные данные (69%) и деньги (32%).

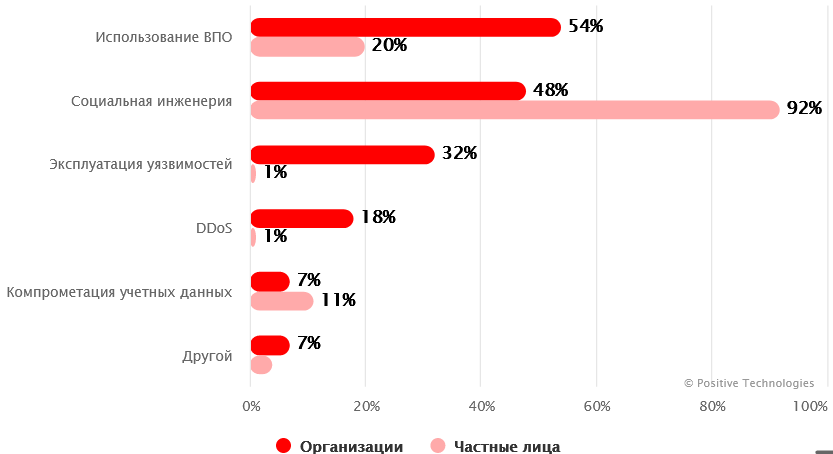
При проведении атак на территории СНГ, как и в прочих регионах, злоумышленники предпочитают использовать вредоносов и социальную инженерию.


В I квартале 2023 года в странах Содружества была зафиксирована высокая активность операторов шифровальщиков, в IV — группировок, нацеленных на шпионаж (XDSpy, Core Werewolf, Sticky Werewolf, Cloud Atlas, Hellhounds). Эксперты также отметили повышенный DDoS-фон из-за разгула хактивизма: на такие атаки в отчетный период пришлось 18% киберинцидентов, тогда как глобальный показатель составил лишь 8%.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru